
01 · 올바른 관리 화면 선택
이 안내서의 VibePackr 관리자 은 어플라이언스 관리를 뜻합니다. 데스크톱의 실제 창 제목은 Packr 관리 콘솔이며 About에는 VibePackr Administrative Console R0가 표시됩니다. VM Appliance Admin/VMAdmin은 어플라이언스 관리 기능을 가리키며 별도 로그인 방식이나 클라우드 공급자 콘솔이 아닙니다.
| 화면·도구 | 사용 목적 |
|---|---|
헤드리스 / packrctl | Work와 서비스 준비 상태 관찰. |
| Packr 관리 콘솔 | 바인딩된 어플라이언스 상태와 형식화된 관리 요청. |
packr-appliance-admin | 기존 자격증명과 정확한 요청을 사용하는 프로비저닝된 어플라이언스 로컬 관리. |
| Packtory 관리자 | 별도 대화상자의 자산 관리. 로컬 샌드박스 초기화는 어플라이언스 관리자 권한을 만들지 않습니다. |
| 클라우드·OS 유지보수 | 호스트 인프라 관리. 호스트 권한만으로 제품 관리 권한을 얻지 않습니다. |
아래 CLI 동작은 r232로 확인했습니다. 데스크톱 표시는 검토한 Administrative Console R0 소스 기준이며 전달된 데스크톱 빌드는 별도로 확인해야 합니다. 이 GUI가 r232 어플라이언스에 포함되었다는 증거가 아닙니다.
각 절차를 수행할 위치
Console workflow는 네이티브 데스크톱 앱의 Packr → 관리 콘솔(Administrative Console) 메뉴(맥 단축키 Cmd+Shift+A)를 엽니다. 전달된 Remote Admin 프로필로 연결할 수 있습니다. 파일 기반 관리 명령은 운영자가 전달한 프로비저닝된 어플라이언스 로컬 환경에서만 실행하며 그 경로를 데스크톱 연결 폼에 붙이지 않습니다.
| 목표 | 전체 절차 | 완료 증거 |
|---|---|---|
| 변경 전 관찰 | 인계 자료 수집 → 연결·기준 상태 → 상태·권한 해석 | 의도한 대상·최신 관찰값 및 사용 불가 값. |
| 승인 변경 한 건 | 재시작 실습 또는 로그 변경 실습 → 감사·지원 | 동작 결과·해당 리비전·감사 참조·실효/준비 상태 관찰. |
| 수명주기 작업 계획 | 업데이트·롤백·백업·복원·퇴역별 체크리스트 → 오래되거나 불확실한 결과 처리 | 정확한 입력·지원 실행 인계. 하나라도 없으면 문서화된 경계에서 중단. |
워크플로우 허브 에서 어플라이언스 작업과 자산 라이브러리 탐색·Packtory Administration을 구분합니다.
02 · 연결 전 프로비저닝 확인
- 관리할 조직의 정확한 어플라이언스와 설치를 확인합니다.
- 설정된 관리자 식별자, 현재 권한 부여, 허용 작업 범위를 확인합니다.
- 원격 Console 접근에는 엔드포인트와 mTLS 구성이 포함된 승인된 Remote Admin 클라이언트 구성 참조가 필요합니다.
- 로컬 CLI에는 설정된 관리자 상태 루트, 보호된 자격증명 파일, 의도한 작업에 맞는 지원 요청 파일이 필요합니다.
- 서비스 변경에는 계획된 유지보수 시간과 플랫폼 권한을 확인합니다.
신규 r232 설치: 지원되는 최초 고객 관리자 설정이 없으며 고객 경로는 C7에서 차단되었습니다. 어플라이언스 부팅이나 Headless Work 성공이 Admin 프로비저닝을 뜻하지 않습니다. 전제조건이 없으면 Admin 설정 경로를 중지합니다. 테스트 초기화 도구, 공유 자격증명, Packtory 샌드박스 기능으로 초기화하지 않습니다.
아래 절차는 올바르게 설정된 이후의 운영을 설명합니다. 기존 관리 기능을 활용하되 최초 관리자 설정 문제가 해결되었다고 제시하지 않습니다.
완전한 관리 인계 요청
| 담당 연락처 | 필수 인계 자료 | 사용 전 준비 |
|---|---|---|
| 전달 책임자 | 릴리스·대상 식별자, 지원되는 최초 관리자 설정 | C7에서 없다면 누락된 지원 설정 경로를 납품 담당자에게 전달합니다. 검증 전용 설정 자료를 사용하지 않습니다. |
| 조직 접근 관리자 | 지정된 Administrator identity, Grant reference, 정확한 Grant revision, 허용 수명주기 동작 | 본인과 의도한 조직·어플라이언스·설치에 해당하는지 확인합니다. 프로필명은 로컬 표시명입니다. |
| 어플라이언스 운영자 | 신뢰 구성이 준비된 Remote Admin client configuration reference 또는 승인된 로컬 상태·요청·자격증명 파일 참조 | 해당 설치의 참조인지 확인합니다. 승인된 경로로 참조를 전달하며 비공개 내용을 안내서·티켓에 붙이지 않습니다. |
| 변경/보존 책임자 | 승인된 동작·정비 시간·Work 처리 방침·복구/보존 계획 | 가용성 변경 또는 파괴적 수명주기 동작 전에 진행 중 Work와 중단 조건을 해결합니다. |
납품 책임자는 각 책임을 맡을 담당자를 지정해야 합니다. 누락 입력은 구체적인 인계 결손이며 고객에게 비공개 요청 전문을 직접 만들라는 뜻이 아닙니다.
03 · 관찰된 연결 워크플로우 — 2026년 10월 4일
격리된 작업 전용 수정 후보에서 2026년 10월 4일 다음 연결 순서를 완료했습니다. 리비전 0에서 Connect, 승인된 구성 업데이트 한 번으로 리비전 1 전환, 진단, 감사 항목 4개 및 PASS와 10개 범주의 지원 패키지 저장입니다. 이는 일회성 테스트 설정을 사용한 실제 네이티브 관찰이며 Golden·고객 릴리스·운영 증거가 아닙니다.
이전의 연결 끊김 관찰은 존재하지 않는 과거 프로필을 사용했습니다. 이후 실행에는 별도로 준비한 작업 전용 입력을 사용했습니다. 그 결과로 이전 프로필이 유효해지거나 고객의 첫 관리자 설정이 입증되지는 않습니다. 다음 자료를 따르십시오: 기록된 연결 단계 및 8개 필드 인계 자료8월 예제는 아래에 별도 날짜로 구분해 두었습니다.
04 · 실습: 연결·변경·검증·지원 자료 저장
목적: 의도한 관리 대상에 연결하고 승인된 구성 변경 하나를 적용한 뒤 리비전과 감사 기록을 확인하고 지원 인계 자료를 저장합니다. 현재 클라이언트 구성 참조와, 다음 자료의 나머지 7개 필드를 준비하십시오: 연결 체크리스트설치 운영자가 관리되는 참조를 제공합니다. 식별자나 권한 값을 입력하는 것만으로 권한이 만들어지지는 않습니다. 이 예제는 별도 승인을 받은 일회성 로컬 테스트 대상을 사용했습니다.
1. 콘솔 열기 및 대상 확인
- PackrGUI에서 선택할 항목: Packr → 관리 콘솔(Administrative Console).
- 제공된 인계 자료와 프로필 필드 8개를 모두 대조한 뒤 선택하십시오: 연결 한 번.
- 읽을 항목 개요계속하기 전에 반환된 조직·어플라이언스·설치를 확인합니다.
관찰값: 리비전 0에서 연결이 성공했습니다. 저장된 양식만으로 연결이 입증되지는 않습니다. 연결에 실패하거나 대상이 다르면 변경을 제출하기 전에 멈추고 프로필 제공 담당자와 해결합니다.
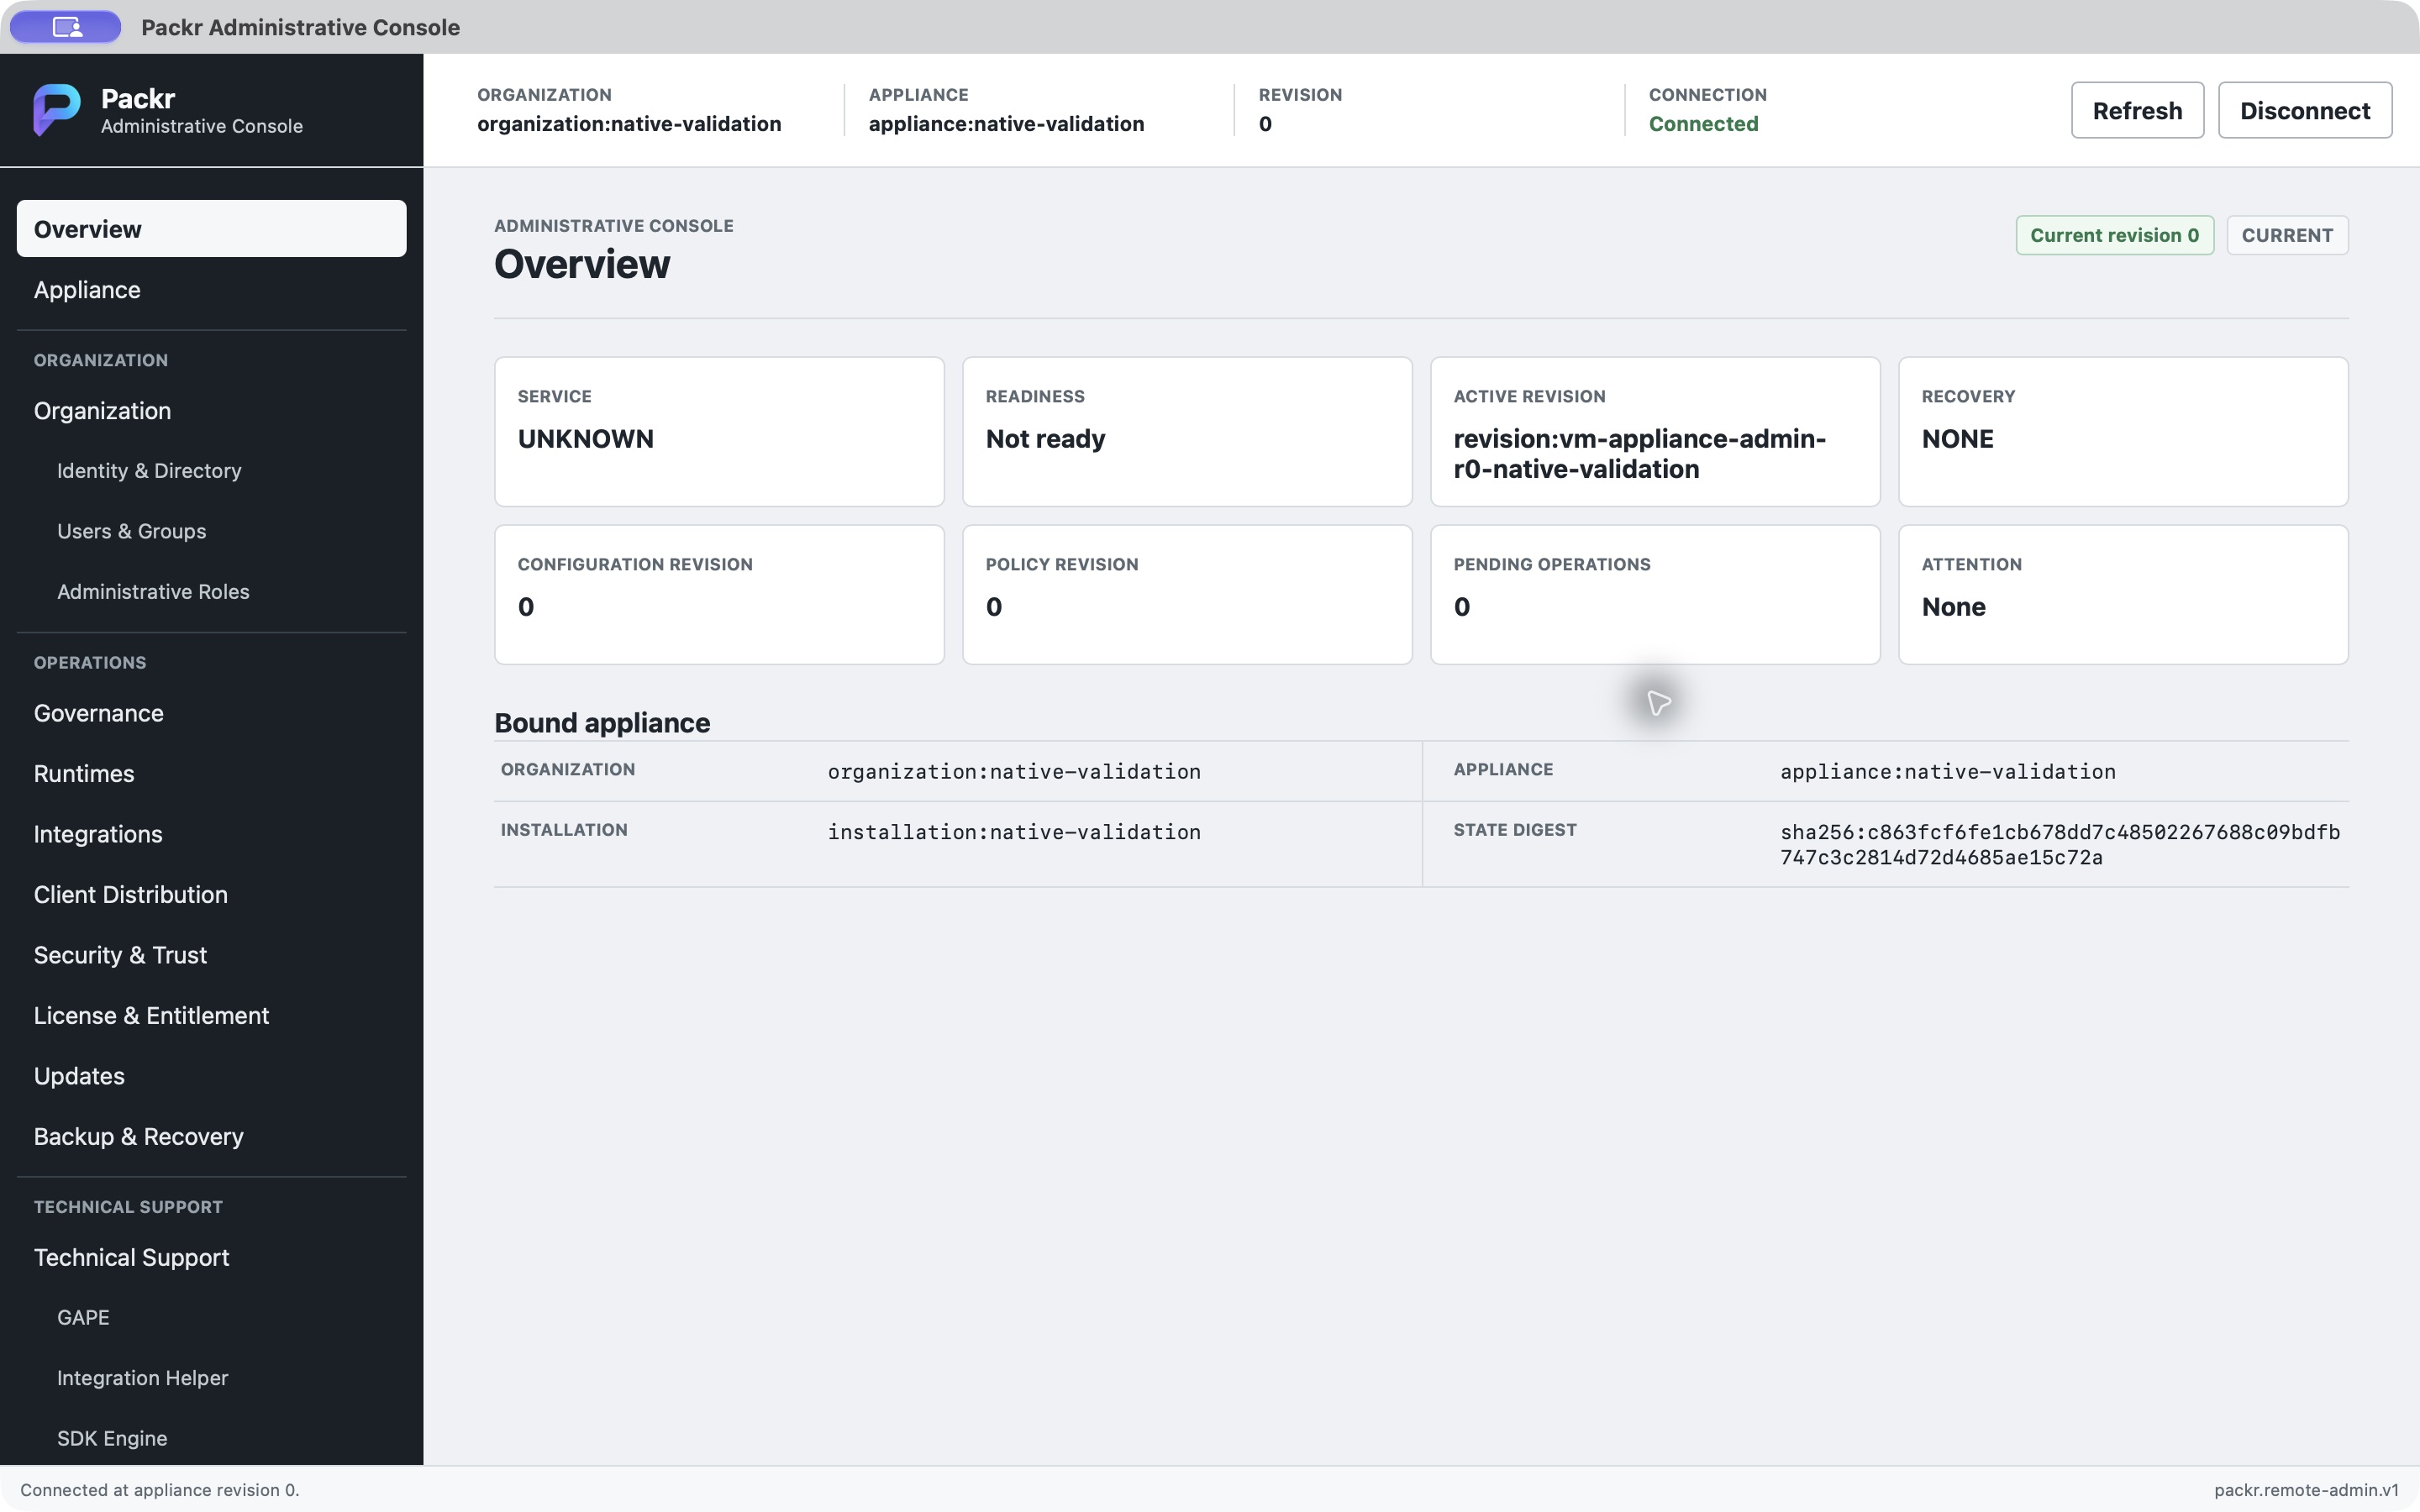
2026년 10월 4일 · 격리된 작업 전용 수정 후보. 리비전 0으로 연결된 Overview. 원본 촬영이며 합성 테스트 맥락입니다. Golden이나 고객 릴리스의 증거가 아닙니다.
2. 변경 전 Appliance 점검
열기 어플라이언스(Appliance) 현재 상태와 리비전을 읽습니다. 새 결과와 이전 화면을 구분할 수 있도록 기준 상태를 보존하십시오. 이 테스트는 리비전 0에서 시작했습니다. 서비스·준비 상태 필드는 관리자 연결 성공과 별개입니다.
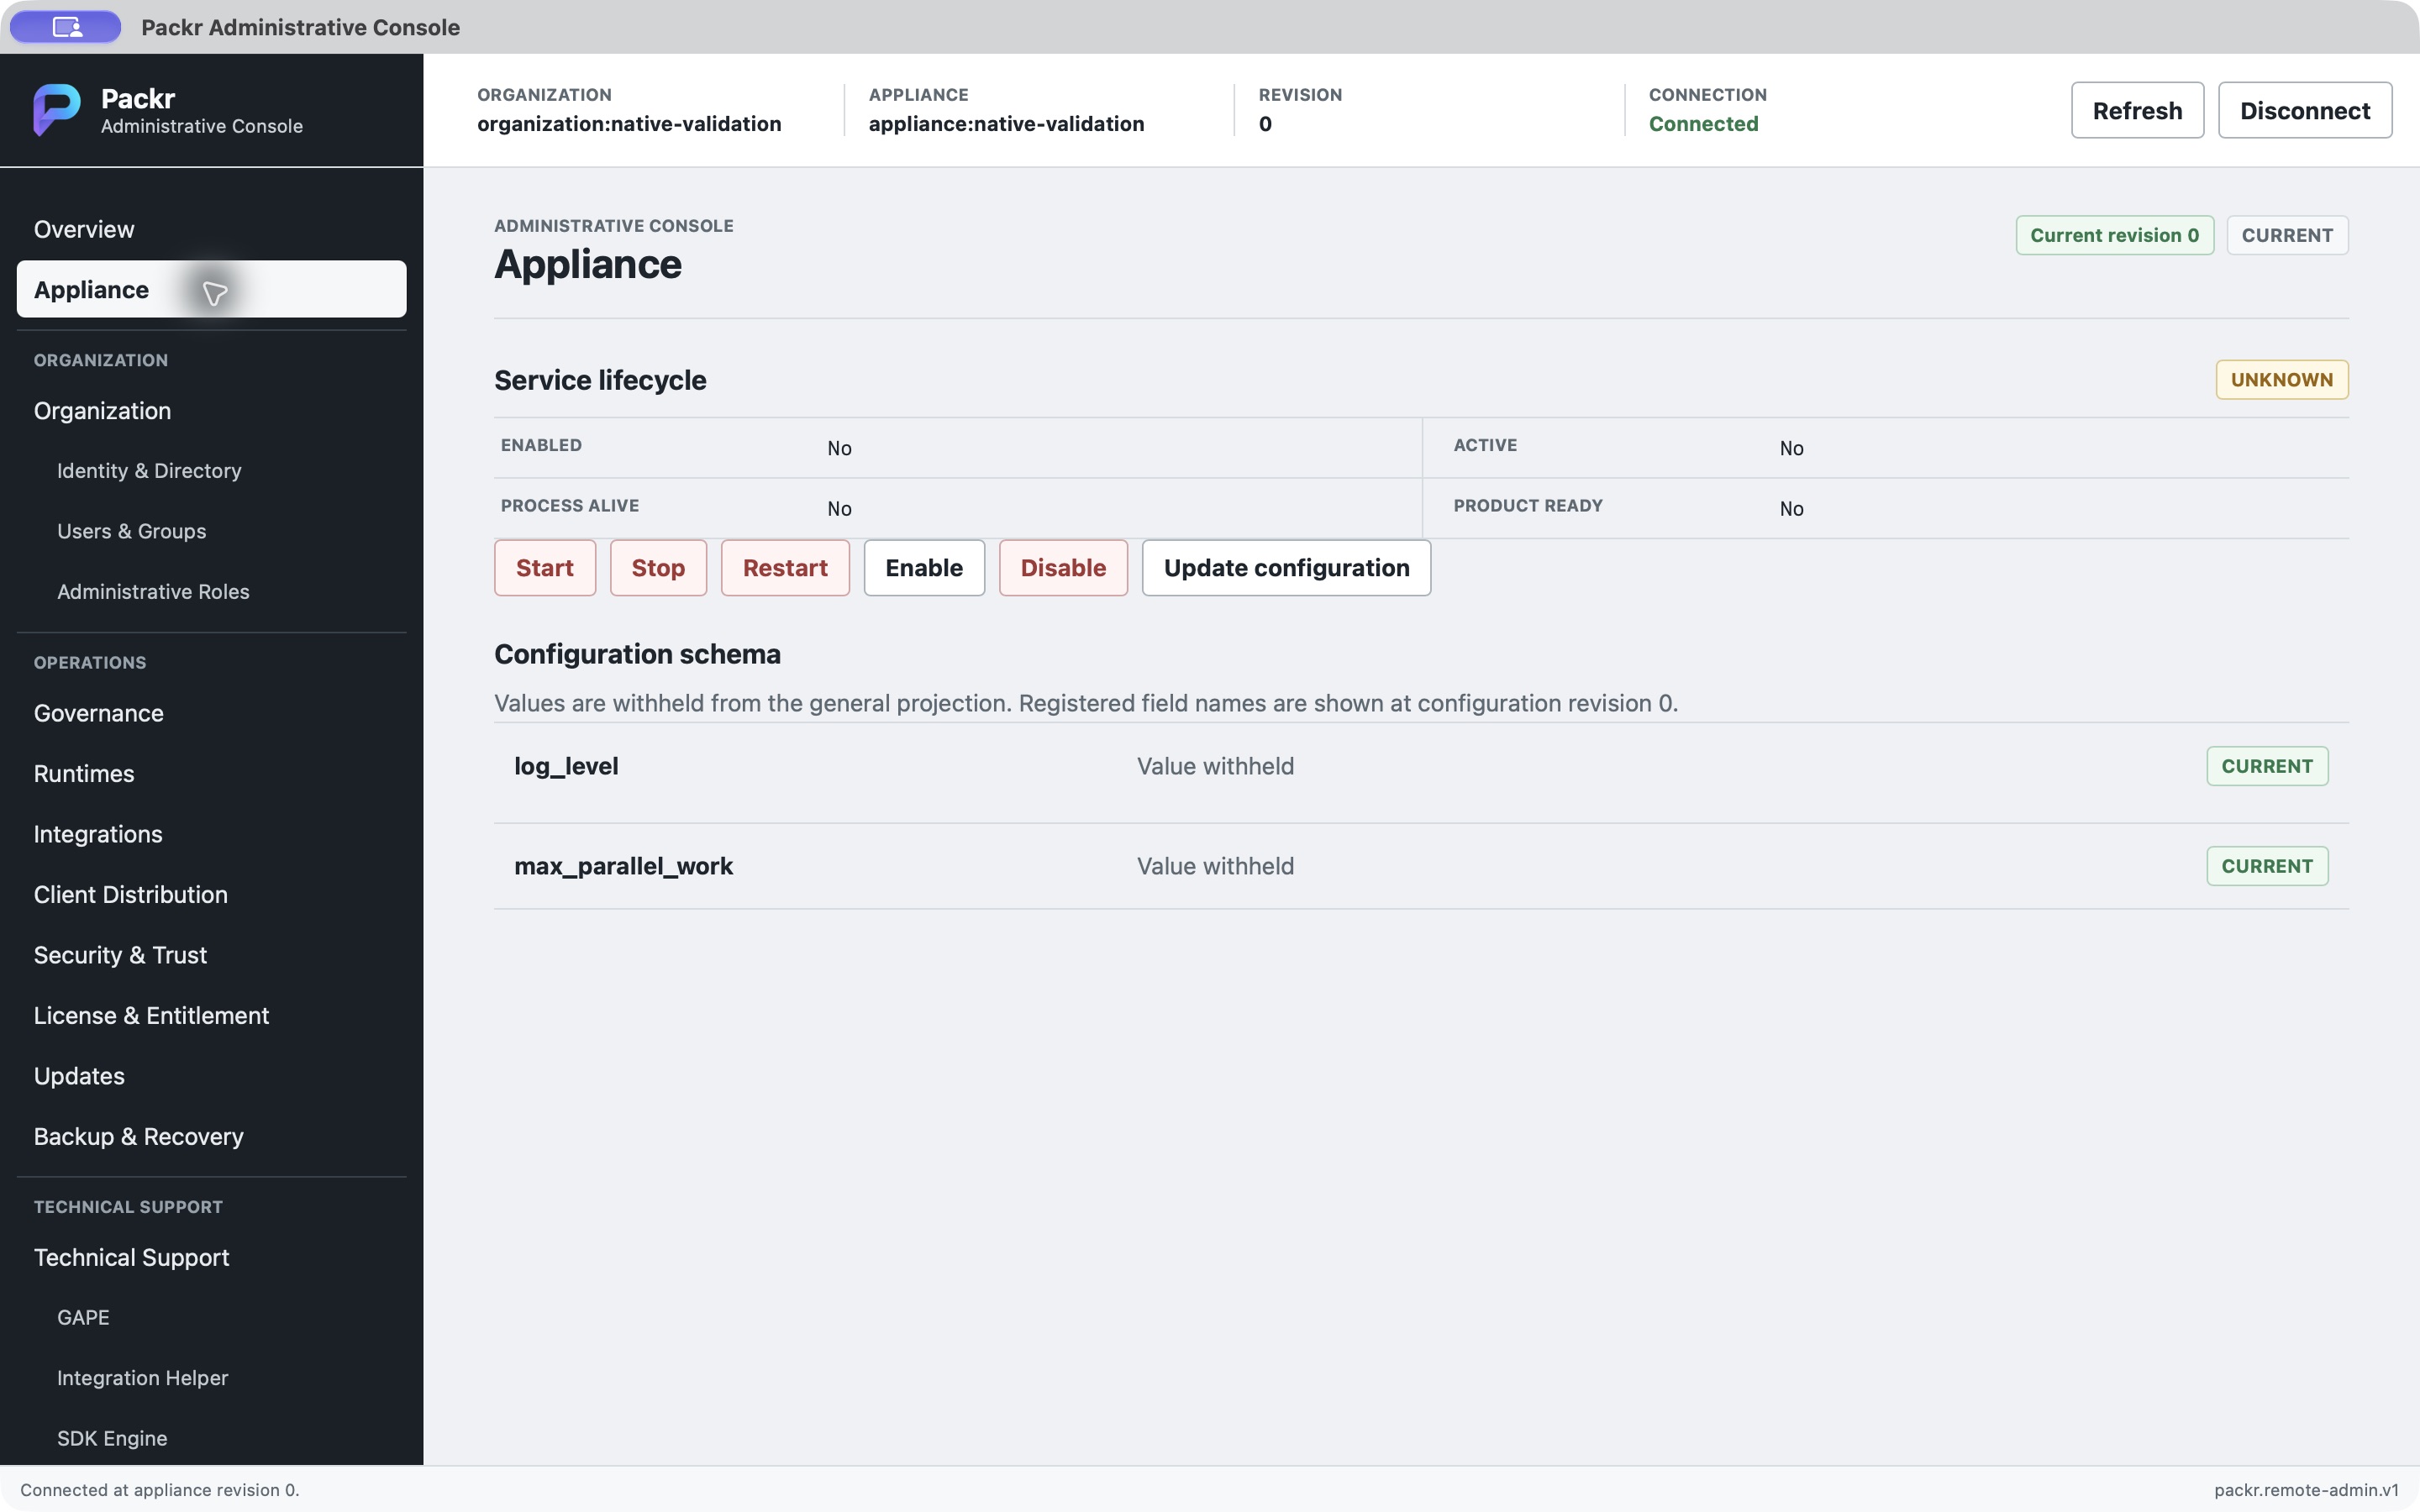
2026년 10월 4일 · 격리된 작업 전용 수정 후보. 승인된 변경 전의 Appliance. 원본 촬영이며 합성 테스트 맥락입니다. Golden이나 고객 릴리스의 증거가 아닙니다.
3. 승인된 구성 변경 한 번 제출
- 사용할 항목: 구성 업데이트(Update configuration) Appliance에서 승인된 구성과 예상 현재 리비전을 확인합니다.
- 제출 전에 요청을 검토합니다. 요청 대화상자에 표시된 값: WARN적용 후 일반 결과 투영은 구성 값을 표시하지 않습니다. 정본 픽스처 영수증에서는 저장된 WARN 값을 별도로 확인했습니다.
- 한 번 제출한 뒤 반환된 동작 상태와 새 리비전을 읽습니다. 결과가 불확실하면 다시 제출하기 전에 현재 상태와 감사 기록을 확인하십시오.
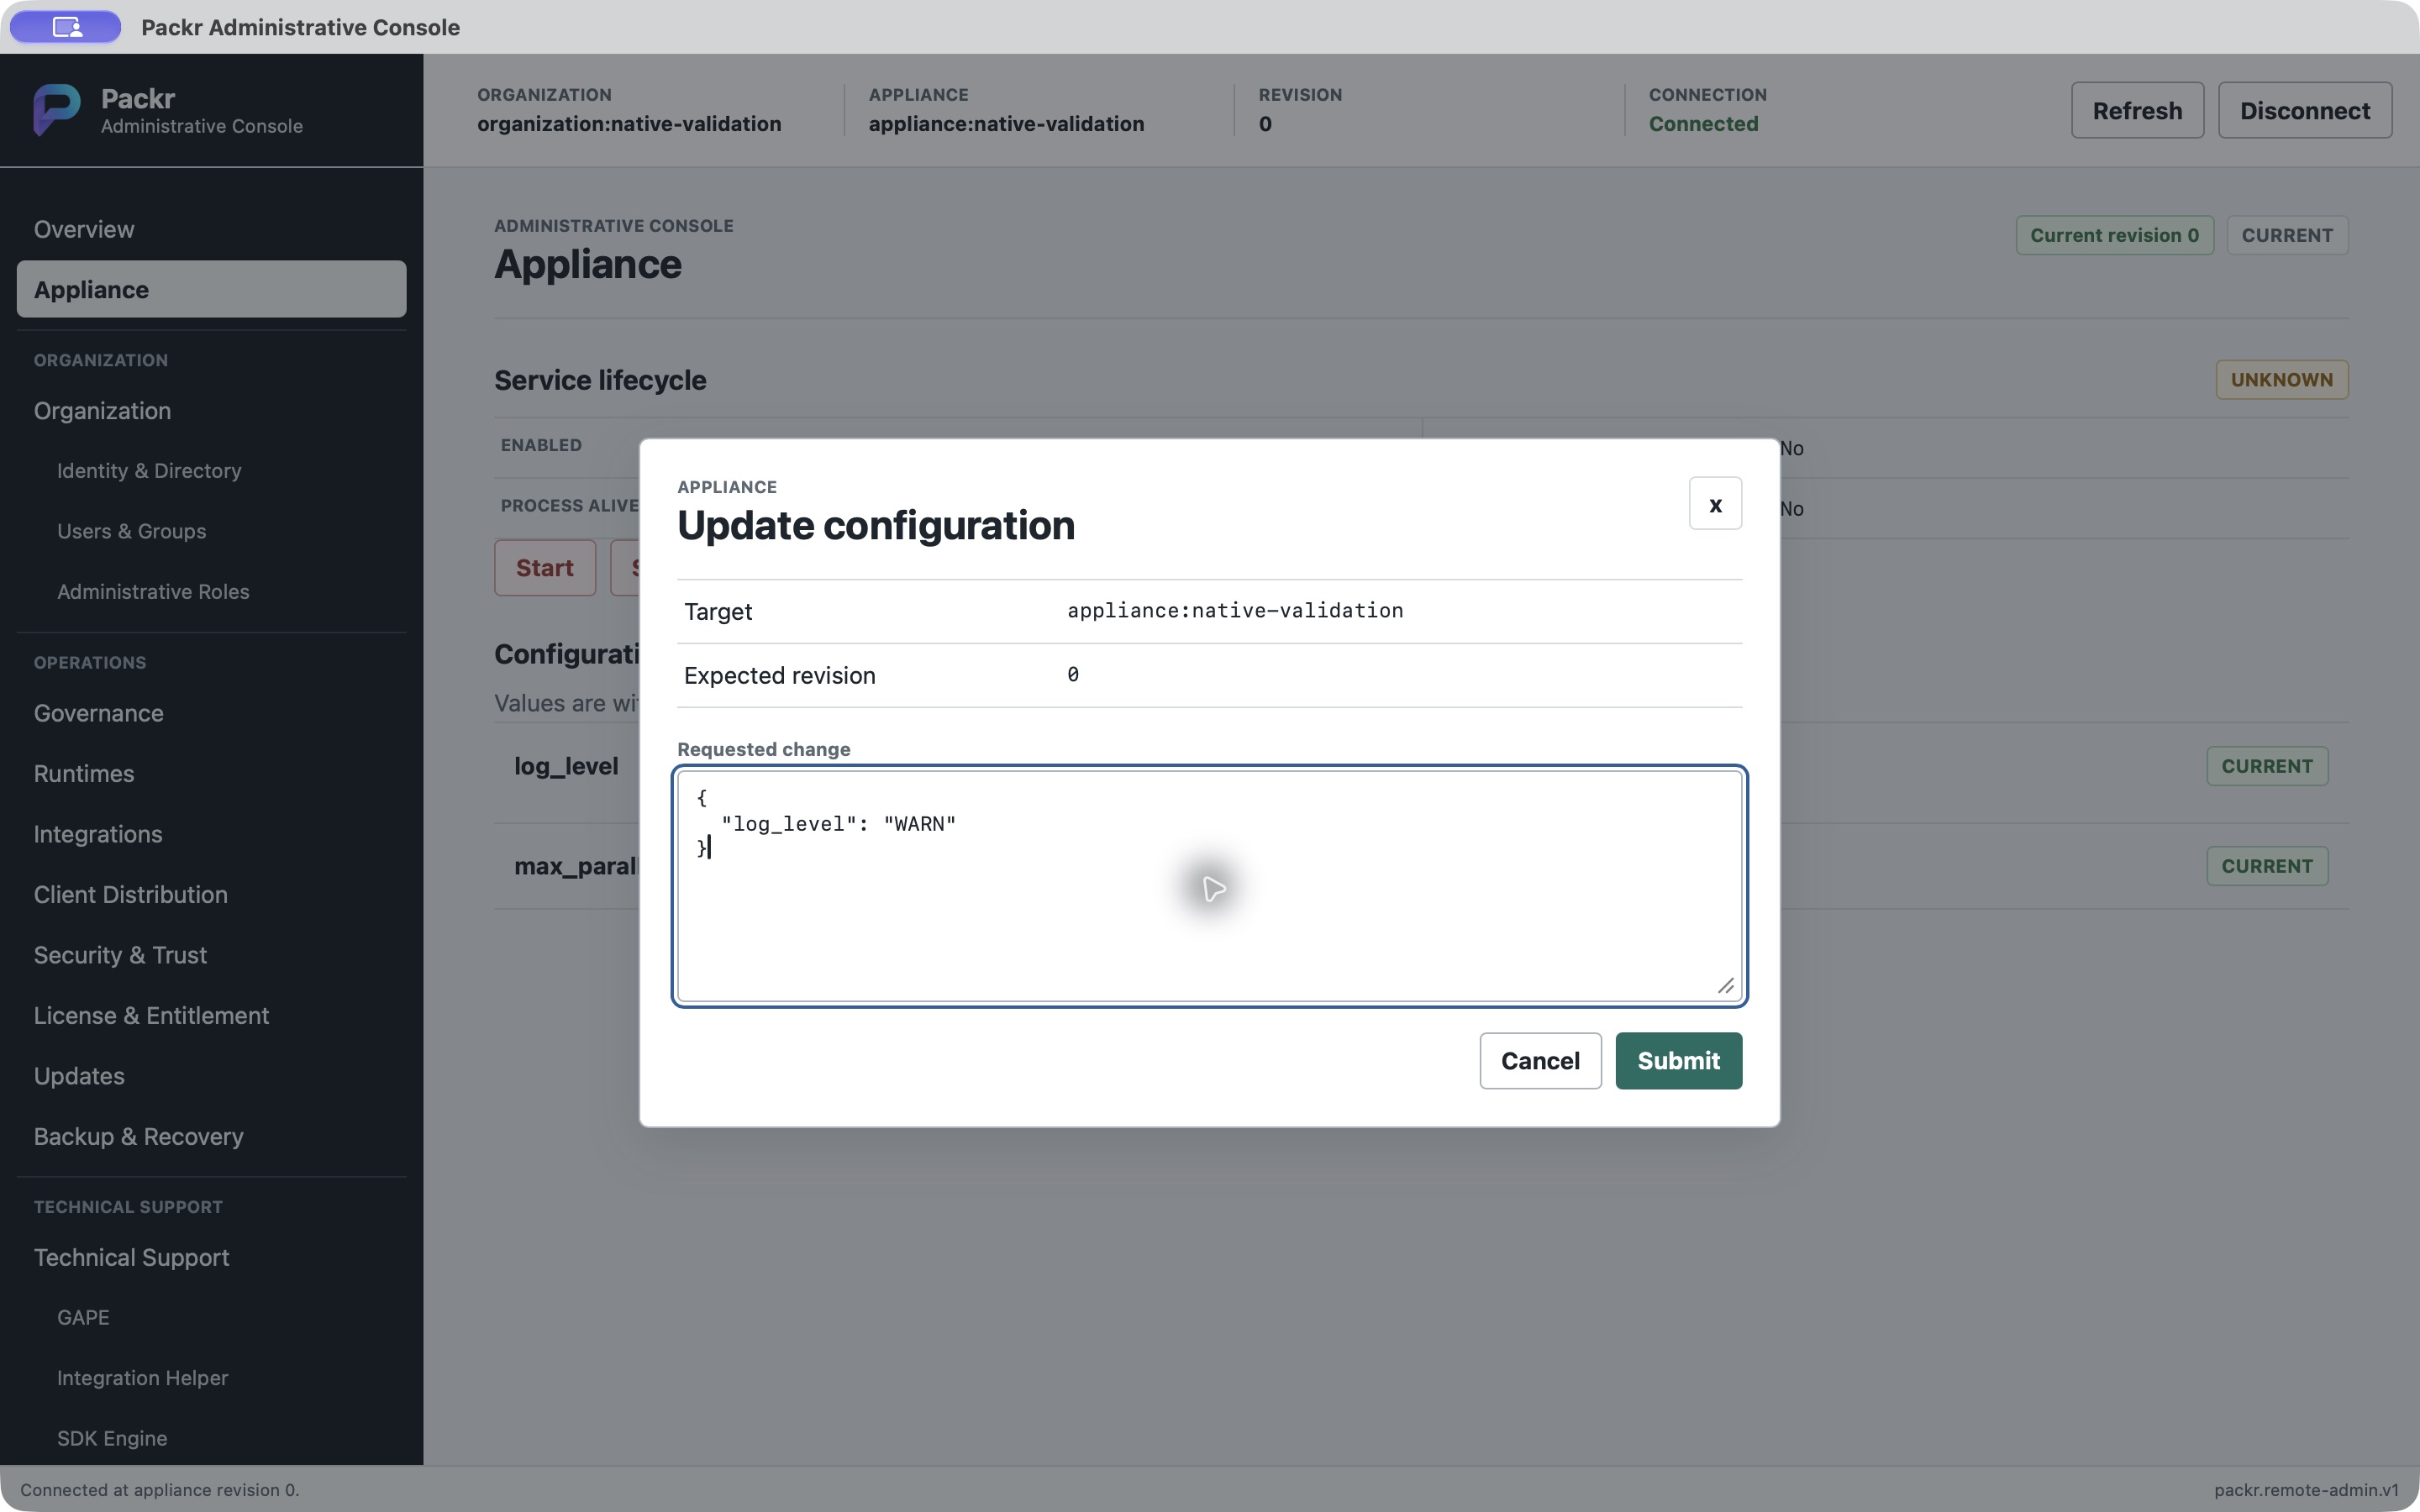
2026년 10월 4일 · 격리된 작업 전용 수정 후보. 제출 전 구성 요청 한 건. 원본 촬영이며 합성 테스트 맥락입니다. Golden이나 고객 릴리스의 증거가 아닙니다.
관찰값: APPLIED리비전 1과 끝자리가 0002인 감사 참조입니다. 여기서 완료란 승인된 변경 한 건이 기록되었다는 뜻이며, 추가 구성·서비스 동작을 허가하지 않습니다.
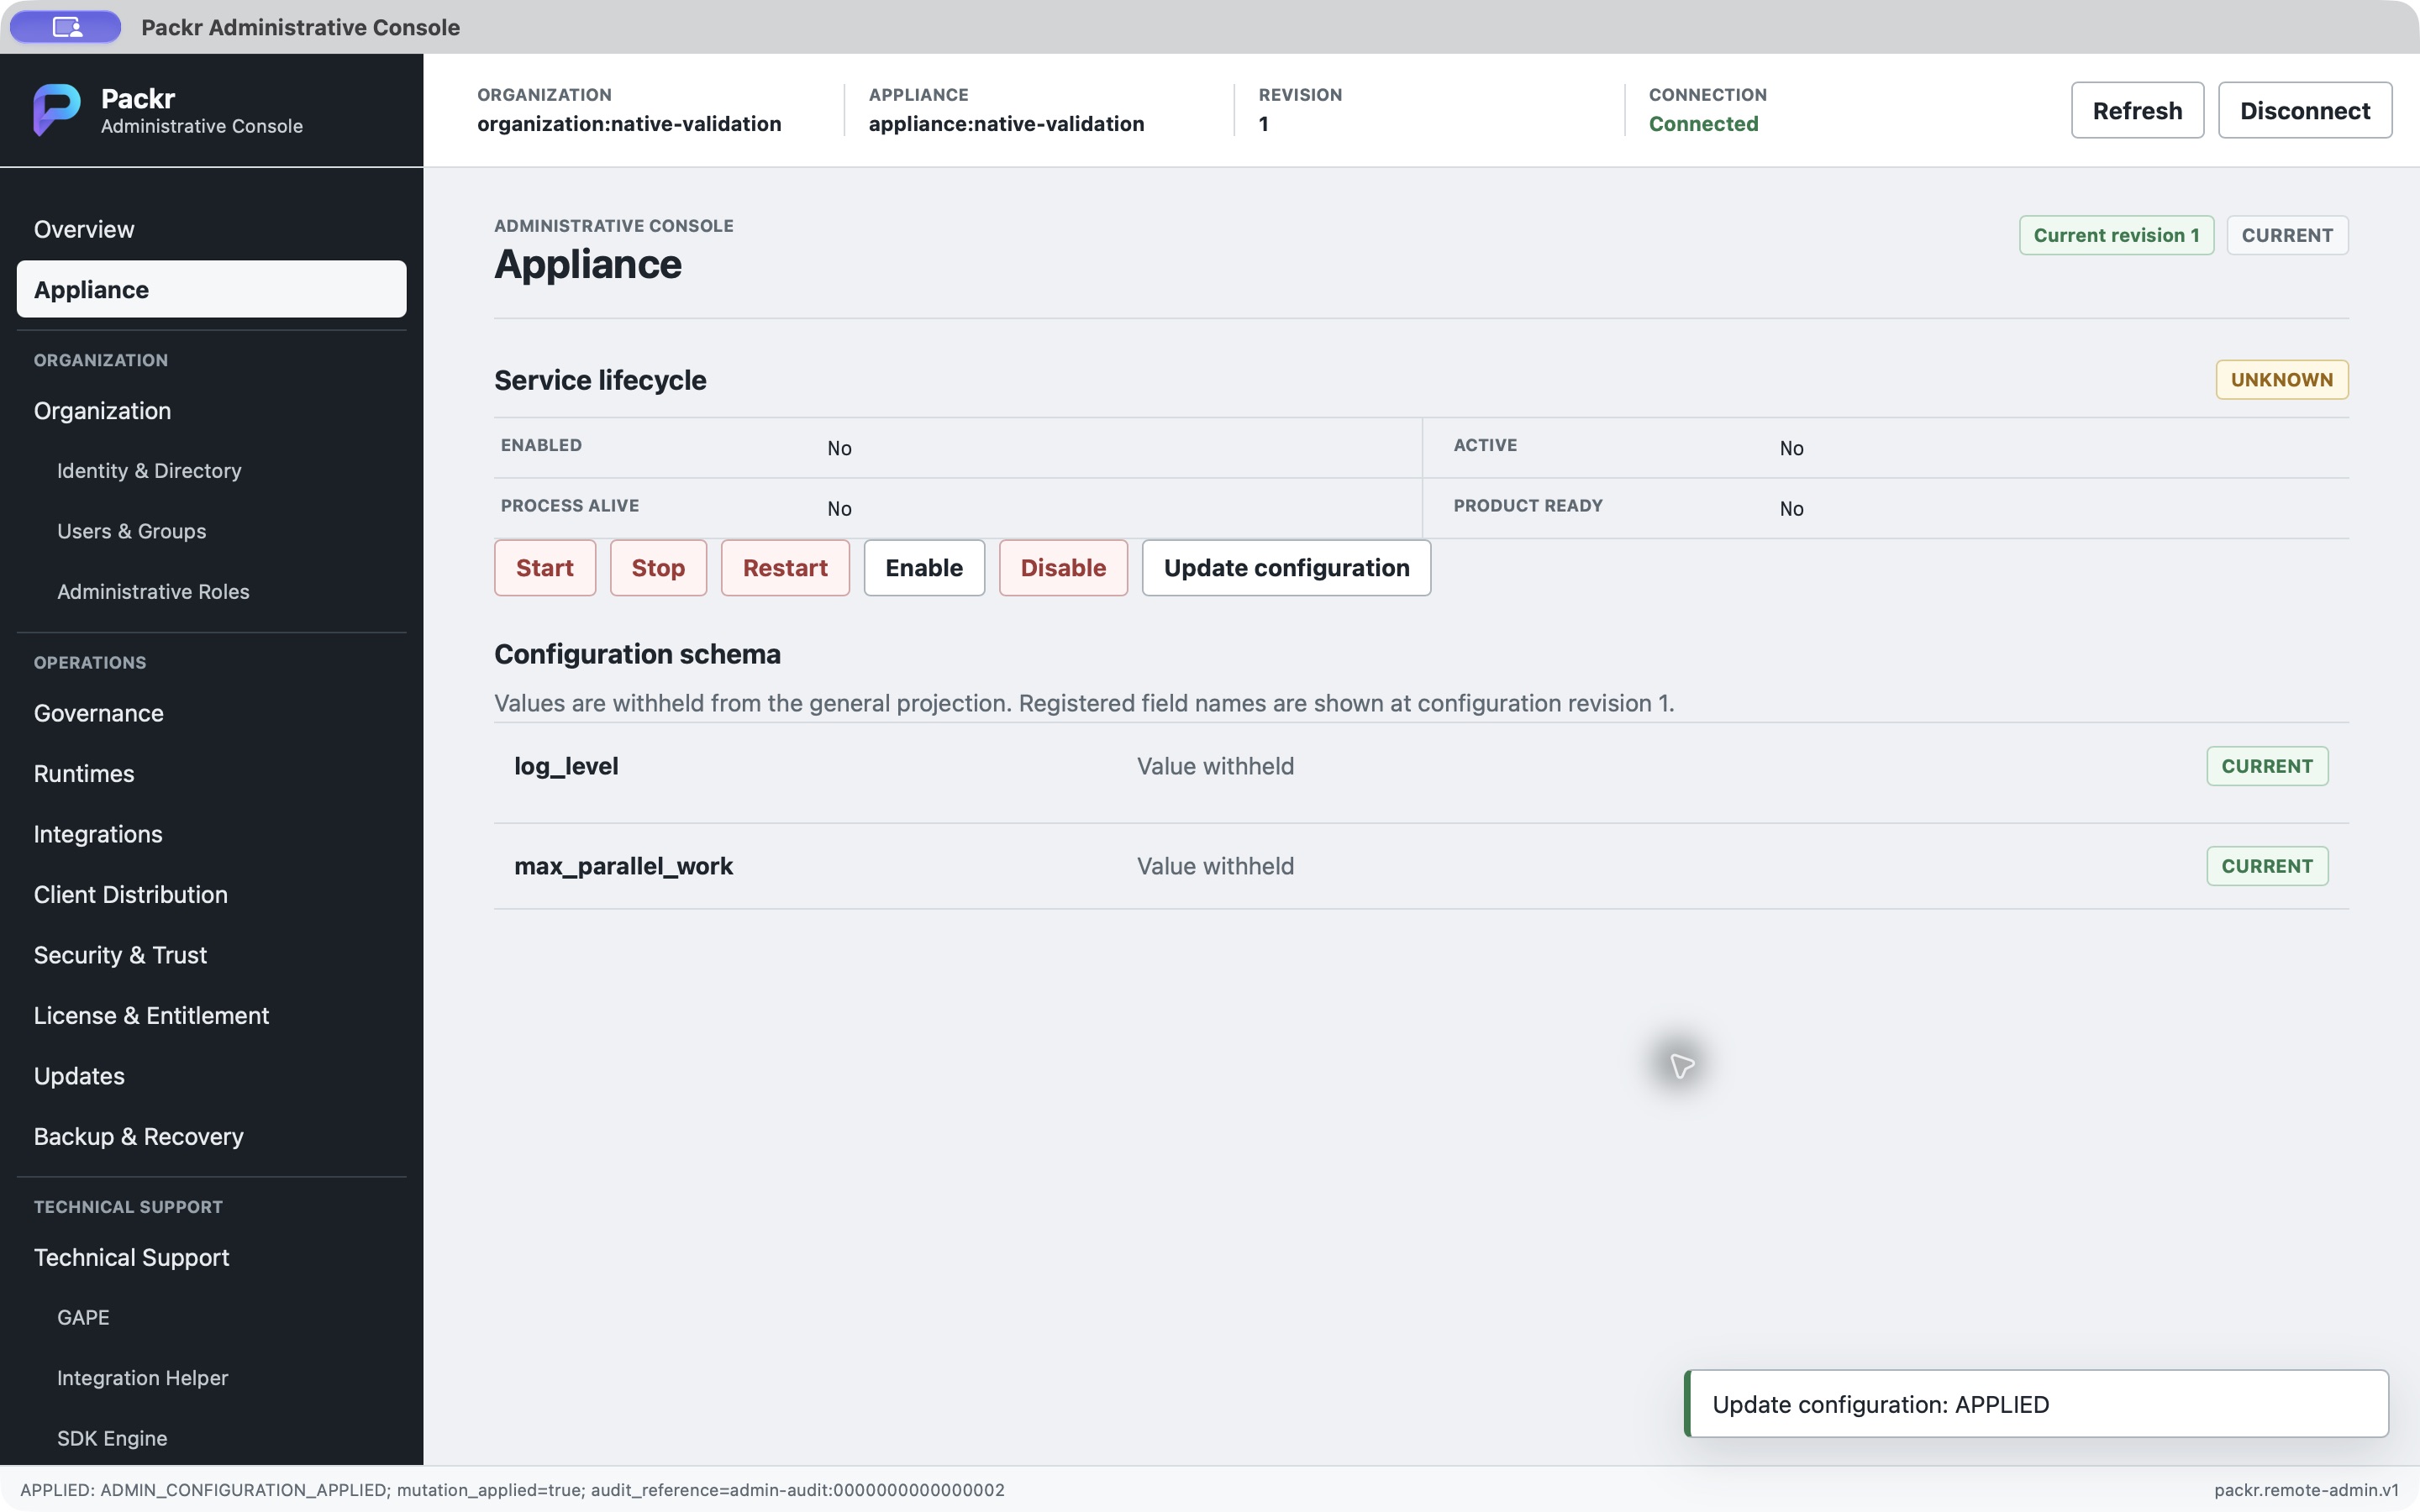
2026년 10월 4일 · 격리된 작업 전용 수정 후보. 리비전 1로 적용된 구성. 원본 촬영이며 합성 테스트 맥락입니다. Golden이나 고객 릴리스의 증거가 아닙니다.
4. 진단 실행 및 준비 상태의 별도 해석
열기 진단(Diagnostics) 선택할 항목: 진단 실행(Run diagnostics)반환 결과를 서비스·준비 상태 필드와 함께 읽습니다. 이 실행에서 조회는 성공했으며 서비스 상태는 다음과 같습니다: UNKNOWN 준비 상태: 아니요(No)진단 성공은 운영 서비스가 정상이고 준비되었다는 증거가 아닙니다. 다음 작업에 준비 상태가 필요하면 이 실제 상태를 어플라이언스 운영자에게 전달합니다.
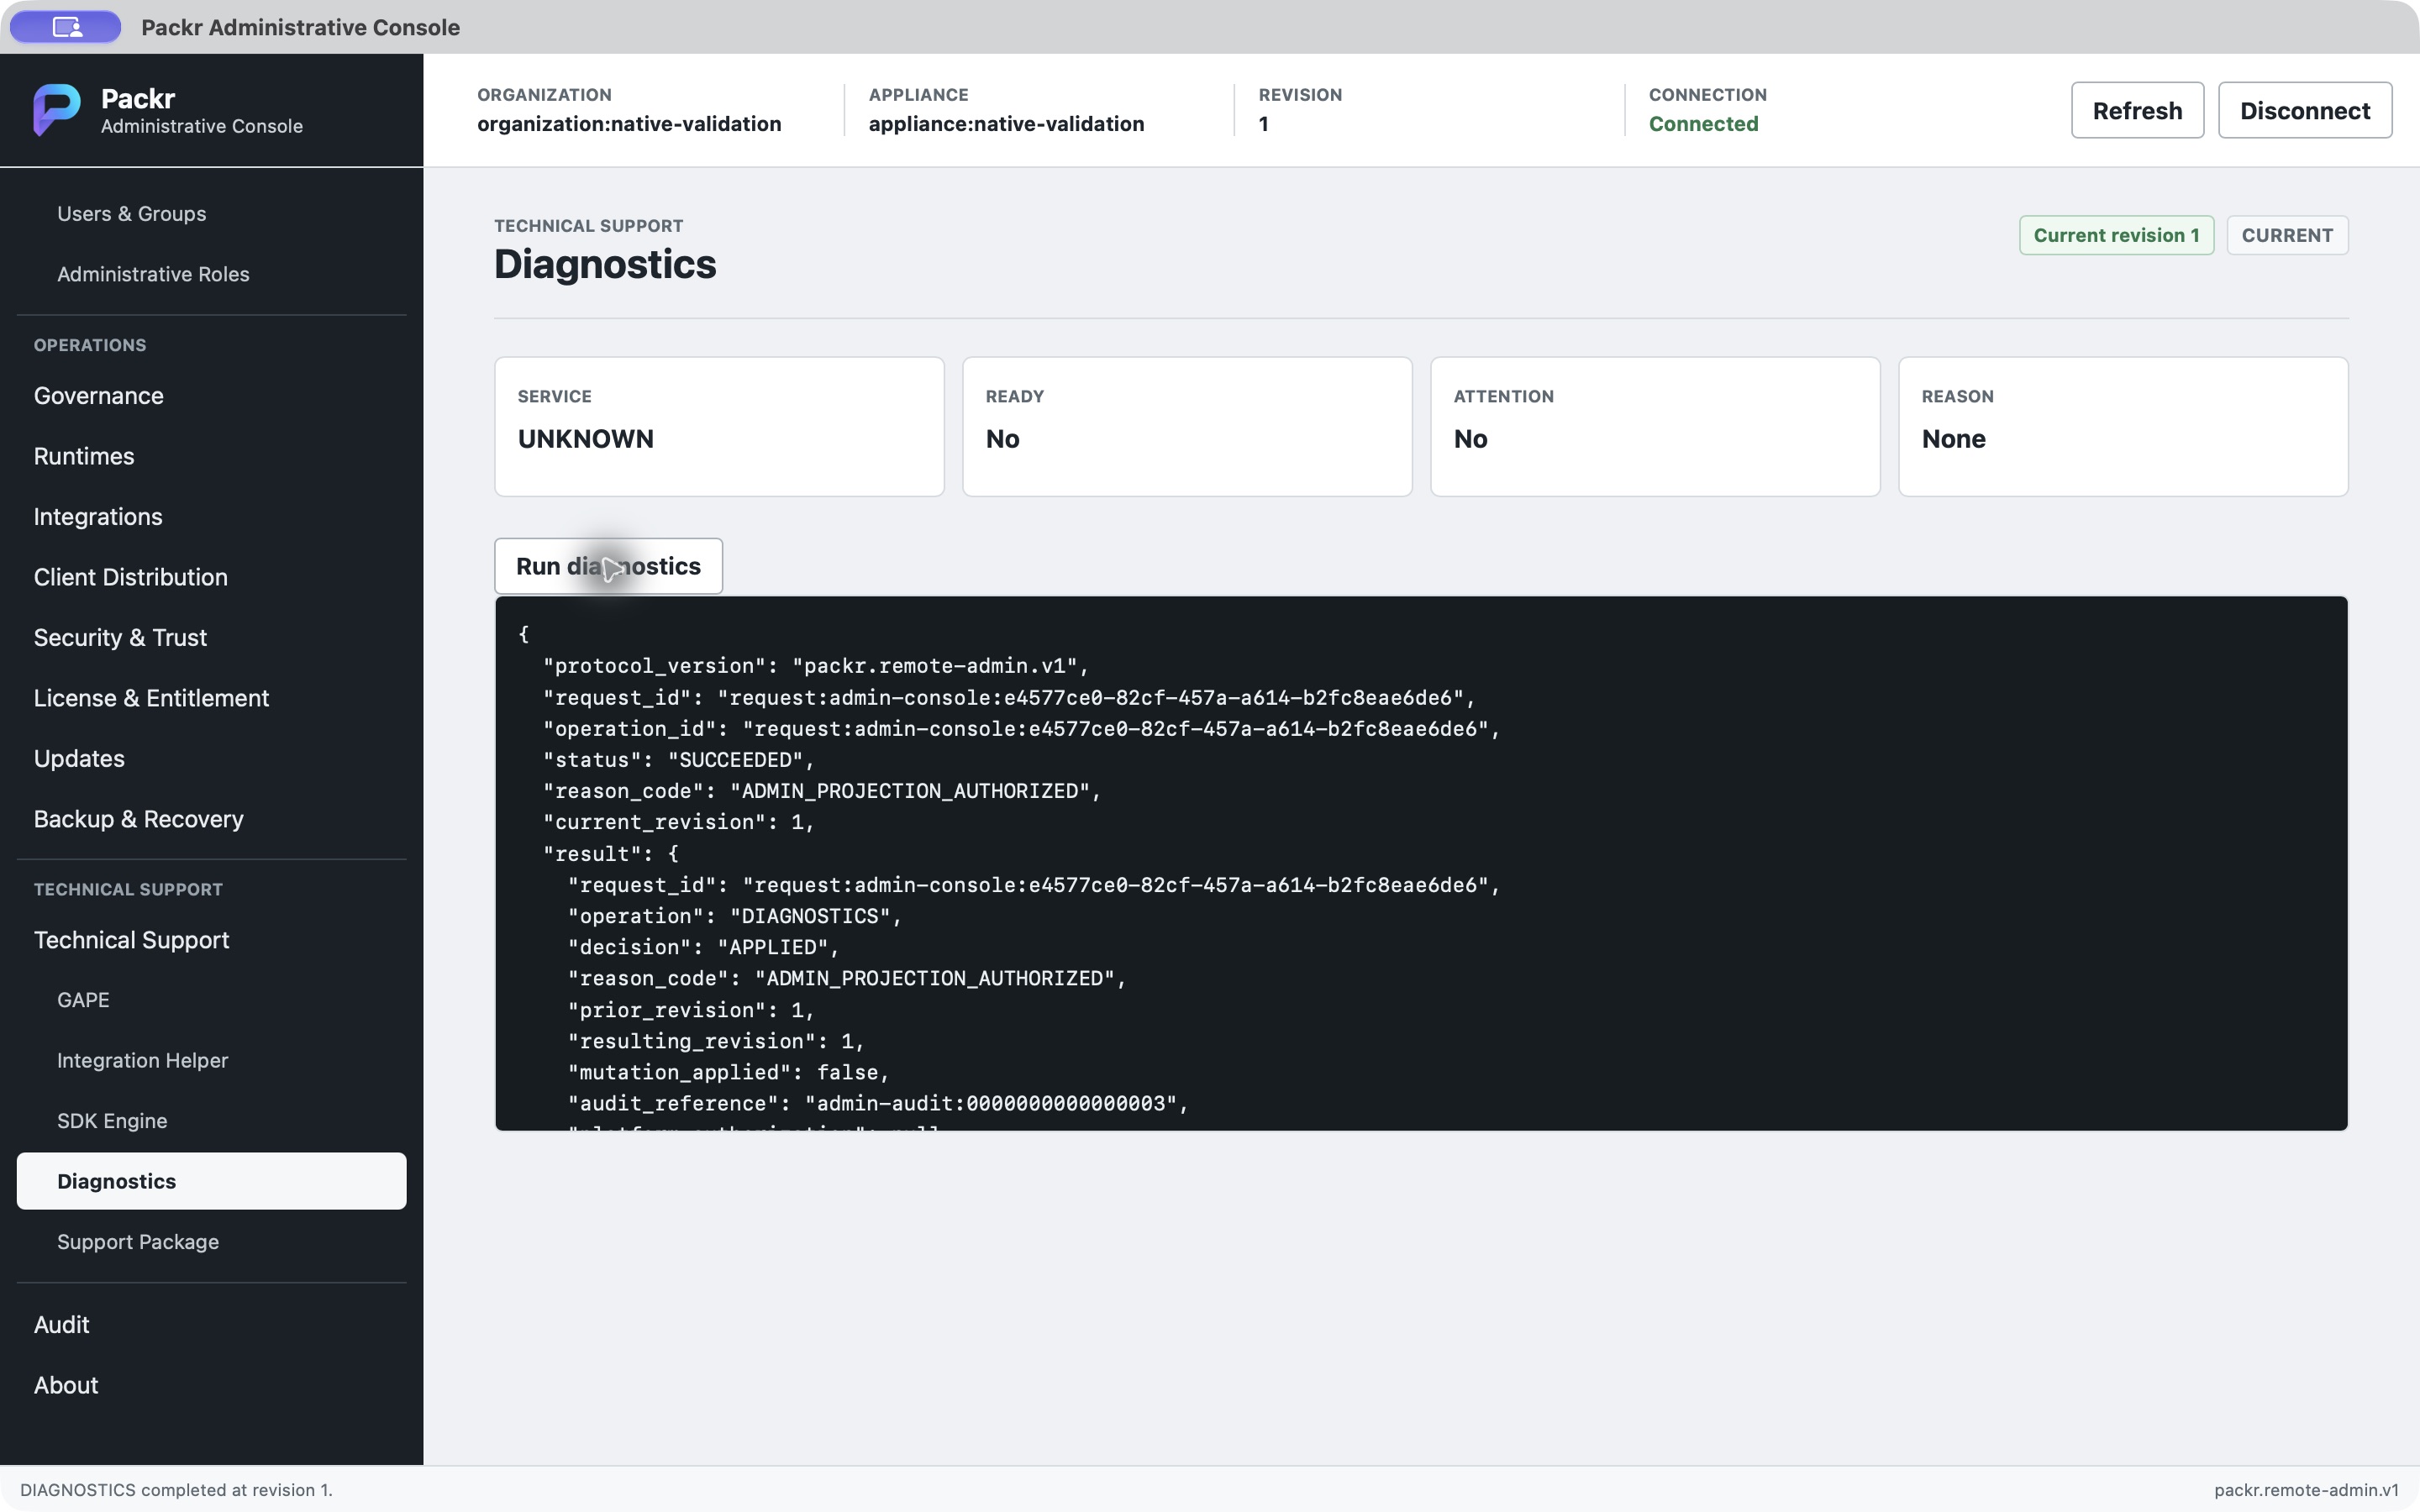
2026년 10월 4일 · 격리된 작업 전용 수정 후보. 진단 결과 및 준비 상태의 한계. 원본 촬영이며 합성 테스트 맥락입니다. Golden이나 고객 릴리스의 증거가 아닙니다. 반환 JSON의 일부만 보이므로 완전한 응답 이미지가 아닙니다.
5. 감사 기록 읽기
열기 감사(Audit) 선택할 항목: 감사 읽기(Read audit)반환 항목을 연결·동작 순서와 대조하고 검토에 필요한 작업·리비전 참조를 보존합니다. 이 실행에서는 항목 4개를 반환했습니다. 이 수치는 이 시점의 테스트 대상을 설명하며 제품의 모든 동작을 의미하지 않습니다. 예상 동작이 없으면 변경을 반복하기 전에 결과와 대상을 대조하십시오.
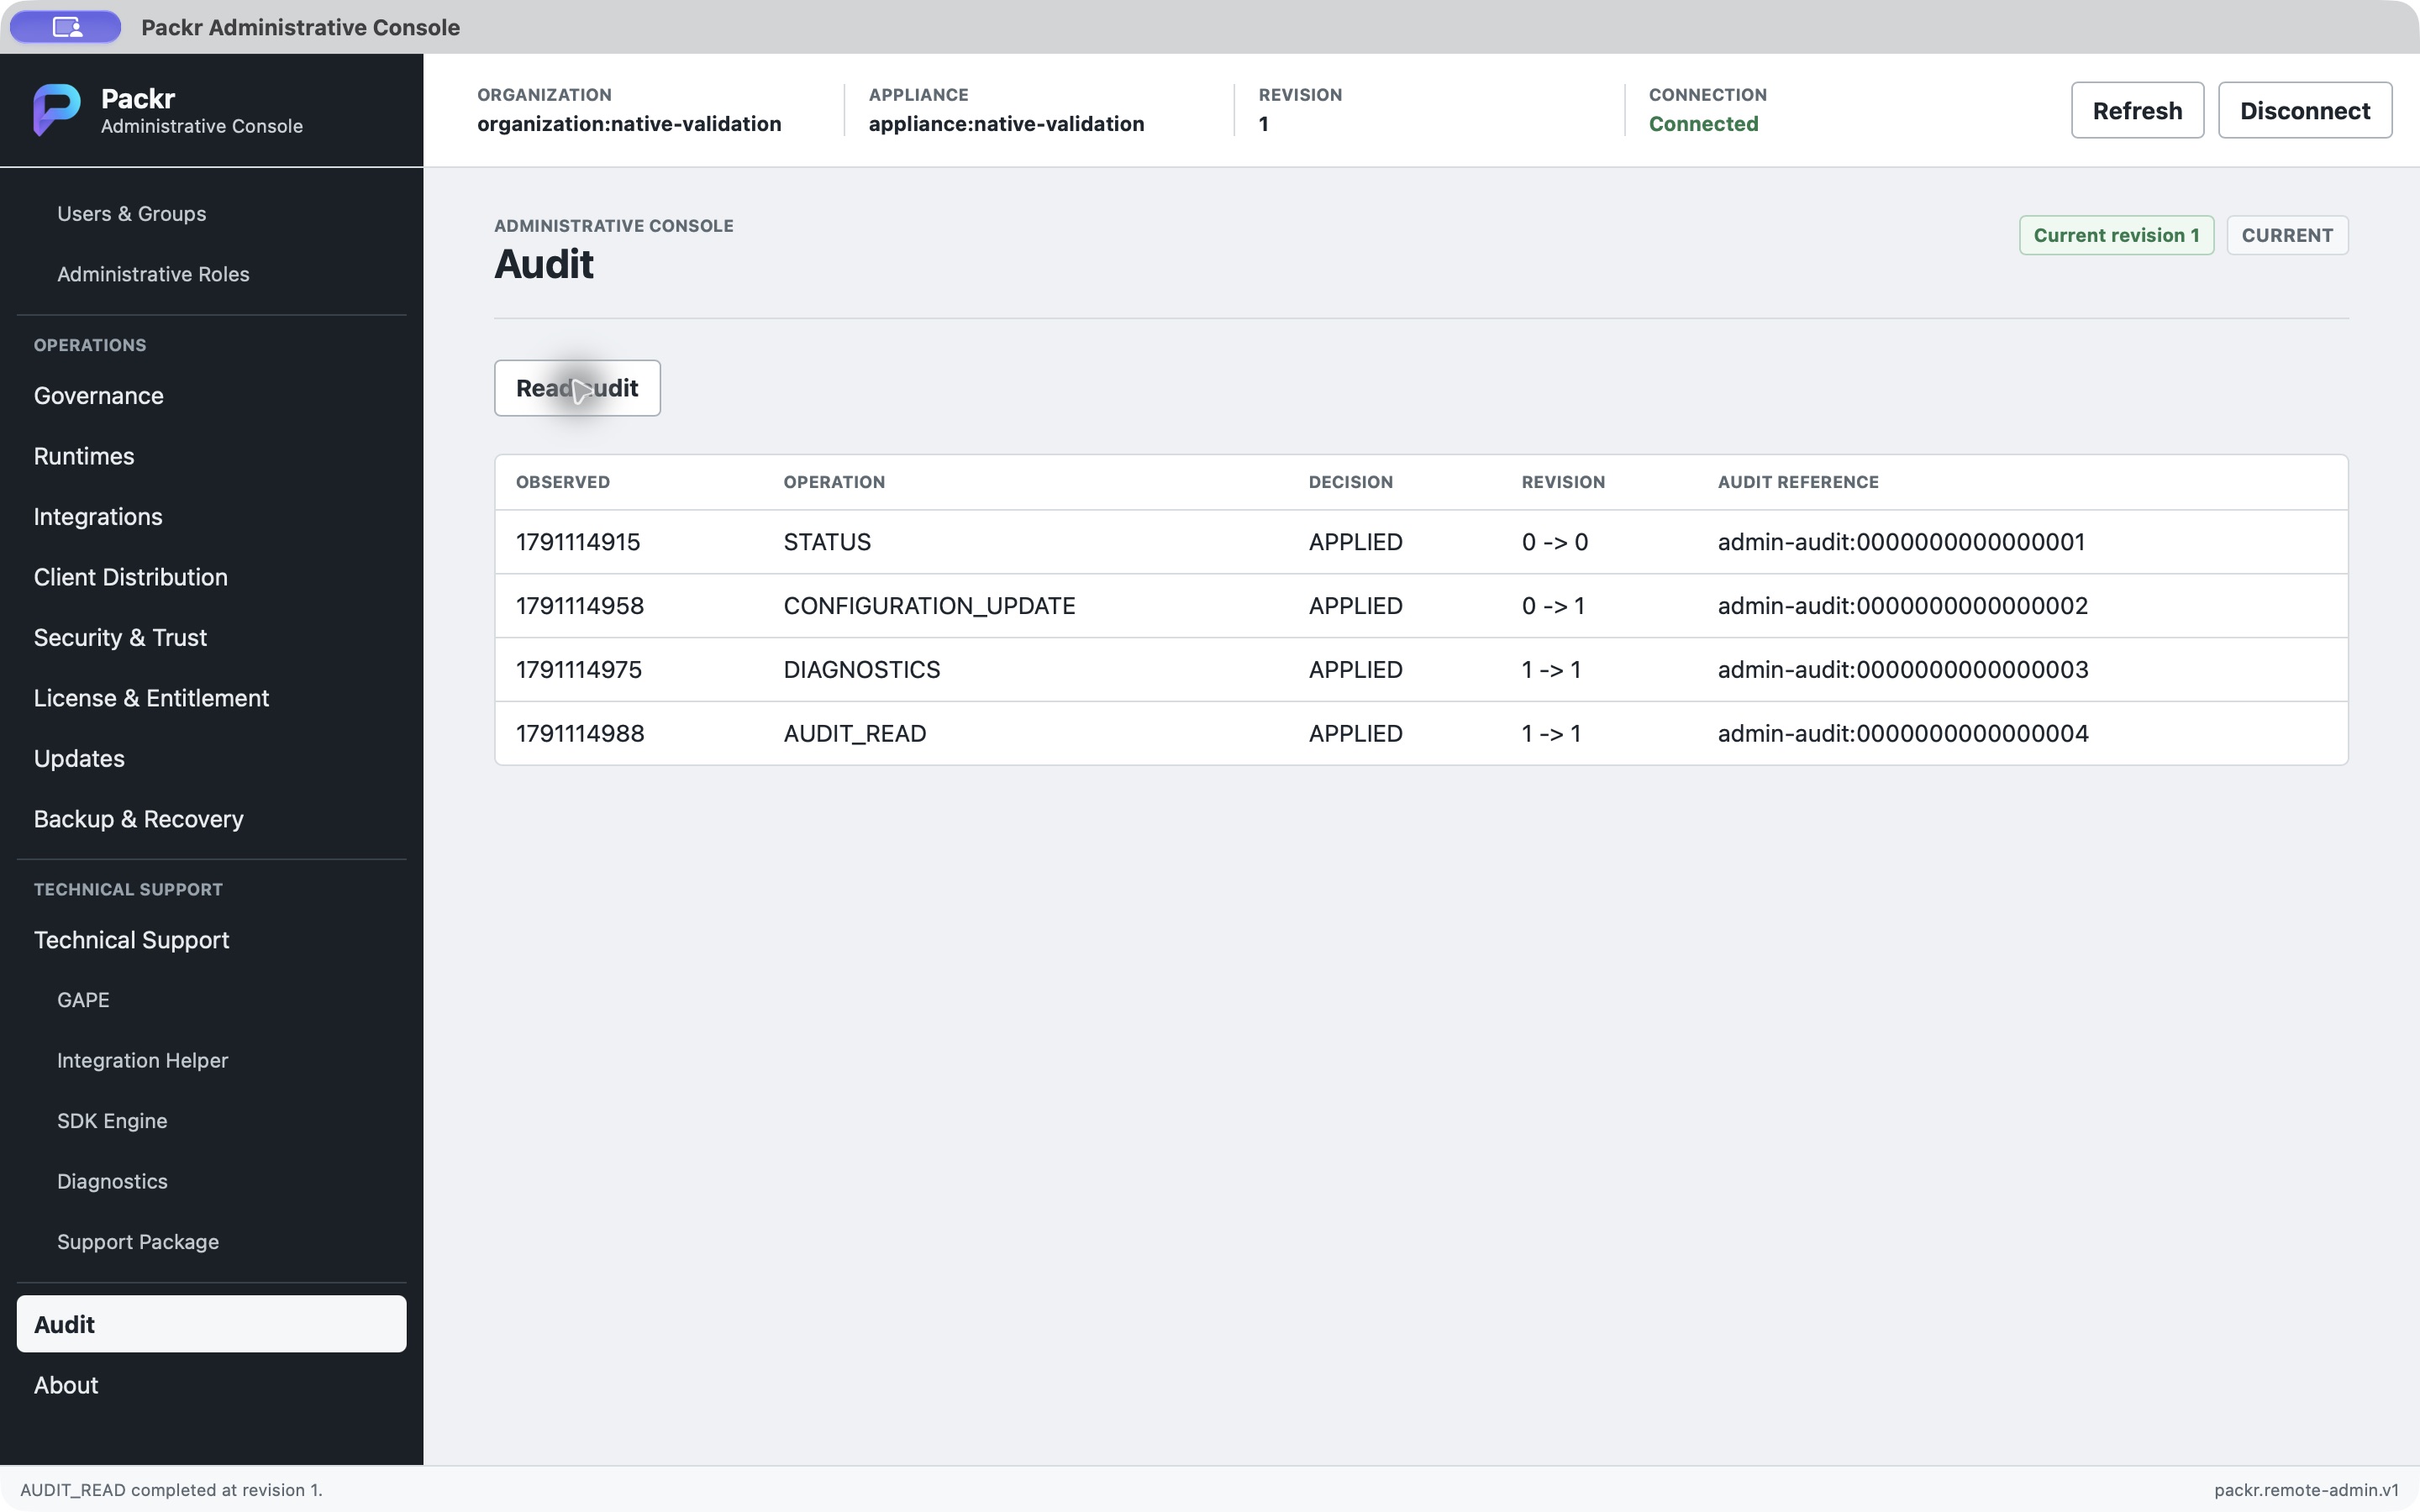
2026년 10월 4일 · 격리된 작업 전용 수정 후보. 반환된 감사 항목 4개. 원본 촬영이며 합성 테스트 맥락입니다. Golden이나 고객 릴리스의 증거가 아닙니다.
6. 지원 패키지 로컬 저장
- 열기 지원 패키지(Support Package) 선택할 항목: 지원 패키지 생성(Generate support package).
- 네이티브 저장 대화상자에서 JSON 패키지를 위한 새 로컬 위치를 선택하고 저장합니다. 기존 인계 자료를 덮어쓰지 마십시오.
- 저장 후 PASS와 표시된 패키지 식별자·지문을 검토하고 지원 기록과 함께 보존합니다. 생성과 저장은 별도의 완료 확인 항목입니다.
관찰값: 네이티브 저장이 완료되고 콘솔에 표시된 값: PASS 및 10개 범주패키지에는 식별자가 포함됩니다. 지원 담당자에게 전달하기 전에 내용과 승인된 공유 대상을 검토하십시오. 업로드는 하지 않았습니다. 취소되거나 실패한 저장은 파일 전달이 아닙니다. 전달을 주장하기 전에 저장 위치 문제를 해결하고 실제 저장을 확인합니다.
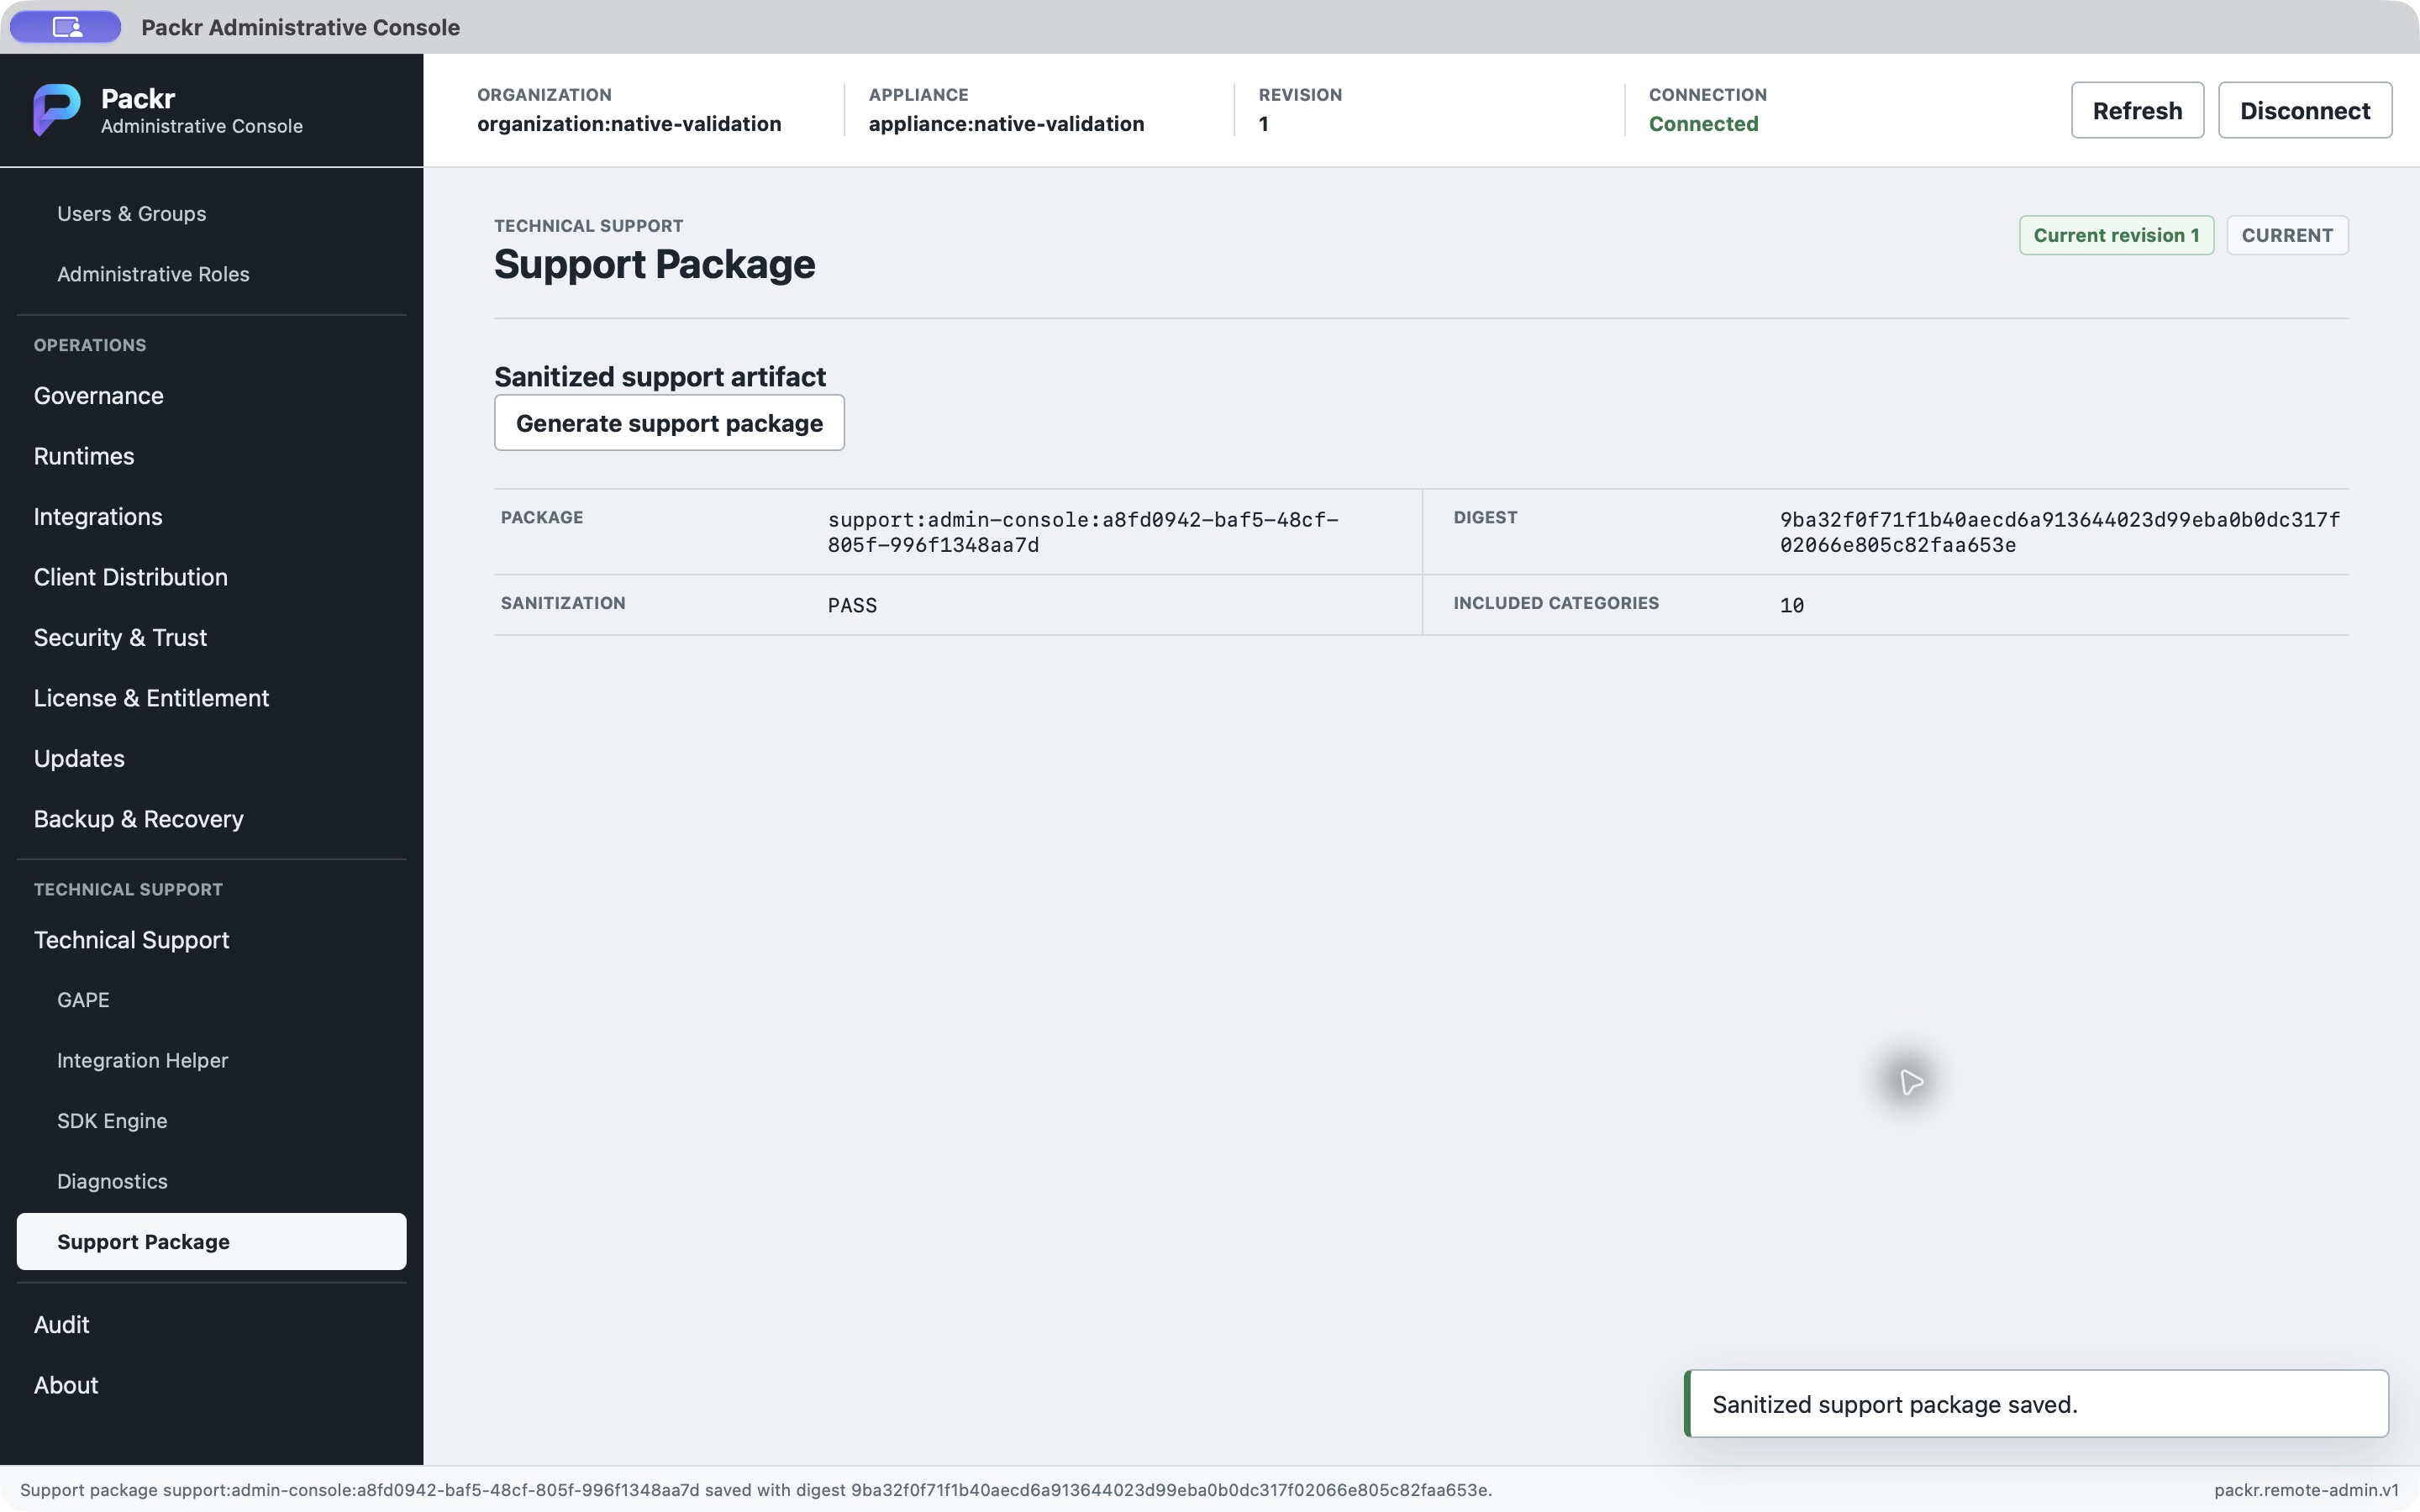
2026년 10월 4일 · 격리된 작업 전용 수정 후보. PASS 및 10개 범주로 저장된 지원 패키지. 원본 촬영이며 합성 테스트 맥락입니다. Golden이나 고객 릴리스의 증거가 아닙니다.
7. 연결 해제 및 종료
선택 연결 해제(Disconnect)이 실행에서는 프로필 필드가 남아 있는 동안 정본 스냅샷이 제거되었습니다. 남은 필드를 현재 어플라이언스 상태로 읽어서는 안 됩니다. 앱과 작업 소유 게이트웨이를 중지한 뒤 일회성 실습 키를 제거했습니다. 이 정리는 통제된 시연에 속하며, 일상적인 연결 해제 절차로 조직이 관리하는 프로필이나 키를 삭제하지 마십시오.
완료 기록: 연결 한 번, 승인된 구성 업데이트 한 번, 성공한 진단, 감사 항목 4개, 로컬 지원 자료 저장 한 번 및 연결 해제입니다. 이 순서로 서비스 수명주기 변경·고객 배포·릴리스 검증·운영 준비 상태를 시연한 것은 아닙니다.
05 · 기록 예제: 2026년 8월 31일 네이티브 검증
별도로 준비한 Debian 테스트 대상을 사용한 과거 네이티브 검증입니다. 이 예제는 기록된 구성·감사·지원 결과를 설명합니다. 별도로 기록된 10월 4일의 연결 실행, 고객 배포 또는 동작 반복의 허가가 아닙니다. 아래 두 시도는 서로 다른 바이너리와 별도 승인을 사용했으며 중단 없이 이어진 하나의 실시간 흐름이 아닙니다.
시도 002: 연결·조회·설정 한 항목 변경
보관 영수증에는 Connect 한 번, 어플라이언스 리비전 0에서 CONNECTED, 22개 경로 확인이 기록되어 있습니다. 이 진입/경로 확인 사실은 영수증에 근거하며 연결된 리비전 0 이미지나 모든 경로의 이미지를 제시하지 않습니다. 경로 방문은 그 안의 모든 작업이 유효하게 수행되었음을 증명하지 않습니다.
실제 설정 결과 이미지에는 Connected, 리비전 1, Update configuration: APPLIED가 표시됩니다. 영수증에는 로그 수준이 WARN으로 바뀌고 상태/설정 리비전이 0에서 1로 이동했다고 기록되어 있습니다. 화면에서는 설정 값을 공개하지 않으므로 WARN은 이미지가 아닌 영수증으로 확인합니다. 서비스 준비 상태는 미확인으로 남으며 이 결과는 건강하게 실행 중인 서비스를 확립하지 않습니다.
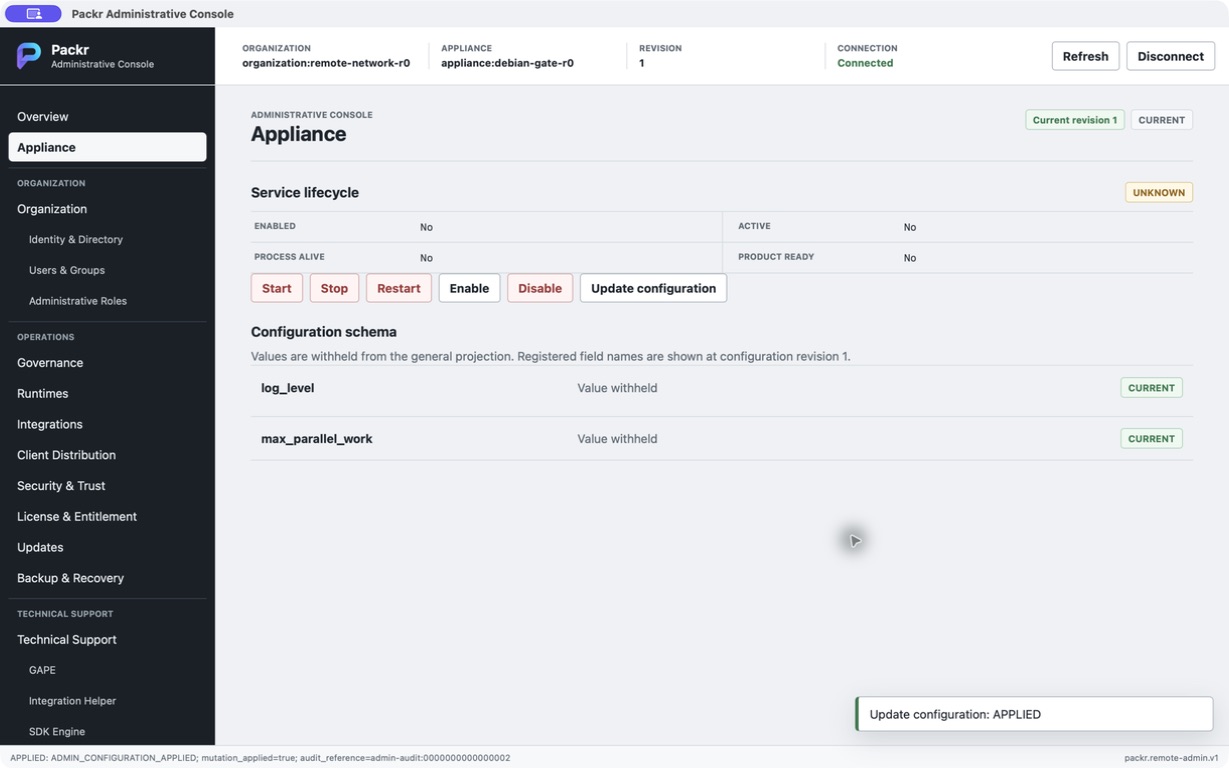
2026년 8월 31일 별도로 준비한 테스트 대상의 네이티브 검증. Update configuration은 APPLIED와 리비전 1을 반환했습니다. 값은 표시되지 않습니다. 이 화면은 WARN을 보여 주거나 서비스 준비 상태를 입증하지 않습니다.
이후 감사 이미지에는 APPLIED 행 세 개가 표시됩니다. STATUS 0→0, CONFIGURATION_UPDATE 0→1, AUDIT_READ 1→1입니다. 과거 요청의 연결 기록으로 읽으며 오늘의 안내서를 위해 새로 수행한 요청이 아닙니다.
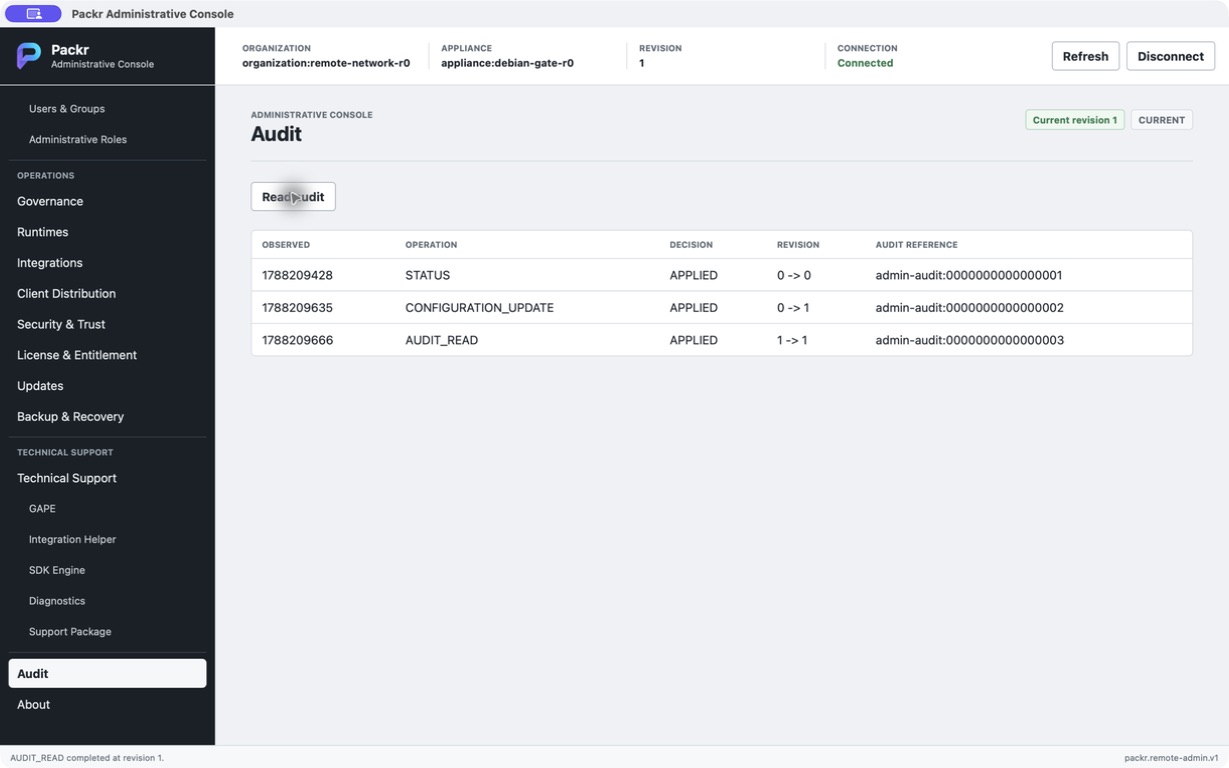
같은 과거 시도에서 STATUS 0→0, CONFIGURATION_UPDATE 0→1, AUDIT_READ 1→1이 표시됩니다. 현재 설치의 새 조회가 아닌 보관된 테스트 증거입니다.
시도 002는 PARTIAL_FAIL로 끝났습니다. 로컬 지원 패키지 생성이 정식 다이제스트 형식을 거부했습니다. 성공한 설정 및 감사 관찰은 유효하지만 이 시도에서 지원 생성은 완료되지 않았습니다. 연결 해제가 기록되어 있습니다.
시도 003: 별도 승인된 지원 전용 후속 작업
다이제스트 수정 후 다른 바이너리로 지원 전용 시도를 승인받았습니다. 영수증에는 Connect 한 번, 로컬 생성/저장, 연결 해제가 기록되며 설정 변경·경로 확인·감사 조회는 없습니다. 원본 이미지에는 정제된 지원 산출물 PASS, 범주 10개, 저장 확인이 표시됩니다. 해당 과거 지원 단계의 완료이며 시도 002를 소급하여 끊김 없는 성공으로 만들거나 고객 전달을 확립하지 않습니다.
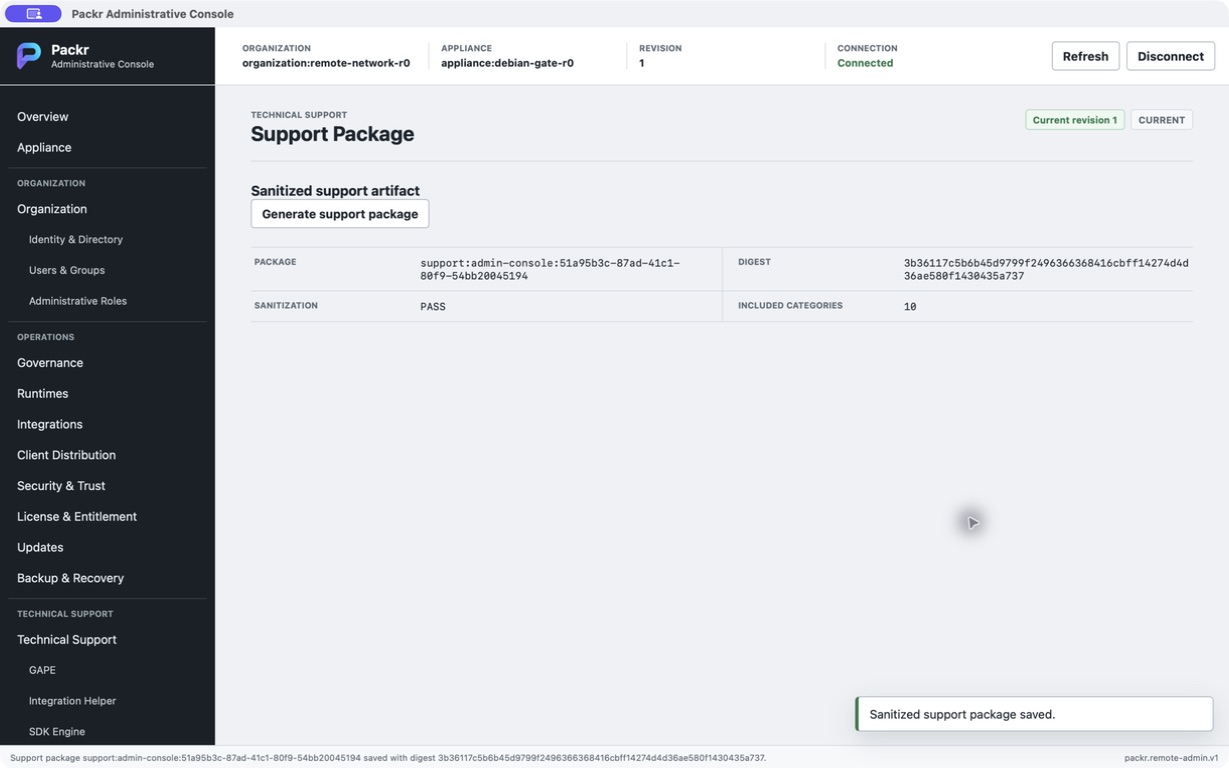
별도 승인된 후속 바이너리로 지원 패키지 생성·저장을 완료했으며 Sanitization PASS와 10개 범주가 표시됩니다. 시도 002에서는 이 단계가 실패했으므로 두 실행을 구분합니다. 저장은 업로드나 지원 응답이 아닙니다.
이 예제로 작업 영수증·화면 상태·감사 증거·저장된 지원 결과를 구분합니다. 현재 실행에는 여전히 운영자가 제공하는 현재 프로필과 일치하는 신원 입력이 필요합니다. 과거 대상 정리와 현재 프로필 파일 부재 때문에 이 기록을 실시간 재연결 절차로 사용하지 않습니다.
06 · 콘솔 열기 및 연결
첫 세션: 여덟 필드 준비
설치 운영자에게 서로 일치하는 연결 인계 한 세트를 요청합니다. 복원된 값을 바꾸기 전에 대상 어플라이언스와 관리자 지정을 확인합니다. 저장된 프로필은 편리한 양식 데이터이며 Console을 열 때마다 연결 해제 상태로 시작합니다.
| 필드 | 의미 및 확인 |
|---|---|
| 프로필 이름 | 알아보기 쉬운 로컬 이름입니다. 서버를 식별하거나 접근을 허용하지 않습니다. |
| Remote Admin 클라이언트 구성 참조 | 제공된 네이티브 클라이언트 설정 파일의 절대 경로입니다. 운영자에게 엔드포인트·신뢰 자료·클라이언트 신원을 확인하도록 요청하며 양식에 개인 키를 붙여 넣지 않습니다. |
| 관리자 식별자 | 접근 관리자가 제공한 이 연결의 지정 작업자입니다. |
| 권한 부여 참조 | 그 작업자와 대상의 기존 권한 지정입니다. 이름을 입력하여 생성하지 않습니다. |
| 권한 부여 리비전 | 그 지정의 정확한 현재 리비전이며 어플라이언스나 설정 리비전이 아닙니다. |
| 조직 참조 | 반환된 어플라이언스가 속해야 하는 조직입니다. |
| 어플라이언스 참조 | 확인하려는 정확한 어플라이언스입니다. |
| 설치 참조 | 해당 어플라이언스의 대상 설치 인스턴스입니다. 어플라이언스 신원과 별도로 대조합니다. |
인계에는 대상과 목적, 프로필 제공자, 현재 유효성 확인 여부, 지정 신원/권한 리비전, 최근 연결 결과와 시각을 남깁니다. 비공개 참조는 승인된 로컬 기록에 보관하며 공개 스크린샷에 넣지 않습니다. 과거 프로필이거나 유효성을 모르면 연결 전에 담당자에게 같은 입력을 확인하도록 요청합니다. Work 서비스 연결과 Packtory Administration 인증은 이 별도 연결을 확립하지 않습니다.
- 네이티브 PackrGUI에서 Packr → 관리 콘솔(Administrative Console)을 선택하거나 Cmd/Ctrl + Shift + A를 사용합니다.
- 프로필 이름 과 전달받은 Remote Admin 클라이언트 구성 참조를 입력합니다.
- 전달받은 관리자 식별자, 권한 부여 참조, 권한 부여 리비전, 조직 참조, 어플라이언스 참조 , 설치 참조를 입력합니다.
- 연결를 선택하고 변경 전에 바인딩된 조직·어플라이언스·설치를 확인합니다.
- 개요에서 활성 제품 리비전과 상태 문맥을 기록합니다. 새로 고침(Refresh) 로 현재 상태를 가져옵니다.
이 필드는 구성 참조와 식별자이며 권한을 만들어 내거나 개인 키를 붙여 넣는 곳이 아닙니다. 프로필 저장이 권한을 부여하지 않습니다. 대상이 일치하지 않으면 다른 어플라이언스를 받아들이지 말고 중지하여 프로필/대상 할당을 수정합니다.
작업 1 — 연결하고 신뢰할 기준 상태 확보
목표: 변경 전에 의도한 어플라이언스를 관찰합니다. 위 인계 자료를 확보합니다. 아래는 필드의 가상 예시이며 사용 가능한 자격증명이나 고객 프로비저닝 증거가 아닙니다. 모든 값을 전달된 참조로 바꾸며 구성 경로는 자리표시자입니다.
| 연결 필드 | 설명용 값 |
|---|---|
| 프로필 이름 | Acme 연습 환경 |
| Remote Admin 클라이언트 구성 참조 | /ABSOLUTE/APPROVED_CLIENT_CONFIG.json |
| 관리자 식별자 | admin:acme-operator |
| 권한 부여 참조 | grant:acme-operations |
| 권한 부여 리비전 | 3 |
| 조직 참조 | org:acme |
| 어플라이언스 참조 | appliance:acme-test-01 |
| 설치 참조 | installation:acme-test-01 |
- 관리 콘솔을 열고 필드 8개를 입력합니다. 선택할 항목: 연결.
- 반환된 Organization, Appliance, Installation을 승인된 인계와 대조합니다. 다르면 연결을 끊고 접근 관리자에게 프로필 바인딩 수정을 요청합니다.
- 새로 고침(Refresh)후 어플라이언스(Appliance)를 선택합니다. Enabled, Active, Process alive, Product ready와 현재 리비전을 기록합니다. Enabled true·Active false는 시작 구성과 현재 상태를 각각 나타냅니다.
- 진단(Diagnostics) → 진단 실행(Run diagnostics), 감사(Audit) → 감사 읽기(Read audit)를 열고 현재 결과·사유·관련 참조를 보존합니다.
- 완료 확인: 정확한 대상을 확인하고 현재 관찰값을 기록합니다. 연결 끊김·처리 중·오래된 문맥 때문에 비활성화된 동작은 Submit 반복이 아닌 해당 문맥 해결이 필요합니다. 인증 실패는 접근 관리자에게, 구성 참조 누락은 납품/운영 담당자에게 전달합니다.
07 · 상태 읽기 및 검토된 변경 한 건 적용
먼저 읽기 전용 기준 상태 확인
연결 성공 후 Refresh로 새 STATUS 결과를 받은 다음 Overview와 Appliance를 읽습니다. 대상·결과/이유·어플라이언스 리비전·관찰 시각을 기록합니다. 경로 전환만으로는 현재 표시된 상태를 재사용합니다. 조회 실패 후 이전 값이 남으면 이전 관찰로 표시합니다. 설정이 비공개 처리되거나 사용 불가라고 해서 빈 설정인 것은 아니며 예시로 채워도 된다는 뜻도 아닙니다.
STATUS는 업무 상태 조회이지만 서비스는 요청에 대한 관리 감사 증거와 재생 정보를 기록합니다. 변경 전후 상태를 비교할 때 문서화된 이러한 관찰 기록을 고려하고, 모든 파일이 변경되지 않아야 한다고 보고하지 마십시오. 현재 기록된 실습에는 구성 업데이트 한 건이 포함됩니다. 아래의 서비스 수명주기 동작에는 각각 승인된 작업이 필요하며 그 실행에서는 수행하지 않았습니다.
개요 에는 Service, Readiness, Active revision, Recovery, Configuration revision, Policy revision, Pending operations, Attention이 표시됩니다. 어플라이언스(Appliance) 는 Enabled, Active, Process alive, Product ready를 구분합니다. Enabled는 시작 구성이며 active/process alive만으로 제품 준비 상태를 입증하지 않습니다.
- 새로고침하고 대상을 확인한 뒤 의도한 동작을 선택합니다.
- 대화상자의 대상, 리비전, 요청 변경을 검토합니다. 영향이 큰 동작에는 가용성/영속 상태 경고가 표시됩니다.
- 한 번 제출하고 응답을 기다립니다.
-
decision,reason_code,mutation_applied,resulting_revision,audit_reference를 읽습니다. 새로고침하여 의도한 영향을 확인합니다.
| 결정 | 해석 |
|---|---|
AUTHORIZED | 후속 플랫폼/권한 전달을 위해 승인되었습니다. 영향은 아직 입증되지 않았습니다. |
APPLIED | 변경 플래그와 갱신된 상태로 정확한 영향을 확인합니다. |
DENIED / FAILED | 사유와 영향 정보를 보존하고 정확한 원인을 해결합니다. |
REPLAYED | 이전 요청 결과를 반환한 것이므로 추가 실행으로 계산하지 않습니다. |
승인된 요청에 최상위 status: OK 가 표시될 수 있습니다. 서비스 재시작이나 백업 완료의 충분한 근거는 아닙니다.
08 · 로컬 상태 및 진단 명령
다음은 검증된 명령 템플릿이며 완전한 즉시 실행 요청은 아닙니다. 프로비저닝된 설치의 지원 파일로 모든 경로를 교체합니다. STATUS와 DIAGNOSTICS 요청은 서로 다른 작업의 파일입니다. 파일명을 바꿔도 작업은 바뀌지 않습니다. 전체 비공개 요청과 자격증명은 이 안내서에 배포하지 않습니다.
packr-appliance-admin request --state-root /ABSOLUTE/ADMIN_STATE --request-file /ABSOLUTE/APPROVED_STATUS_REQUEST.json --credential-file /ABSOLUTE/PRIVATE_CREDENTIAL
packr-appliance-admin diagnostics --state-root /ABSOLUTE/ADMIN_STATE --request-file /ABSOLUTE/APPROVED_DIAGNOSTICS_REQUEST.json --credential-file /ABSOLUTE/PRIVATE_CREDENTIAL
세 옵션이 모두 필요하며 절대 경로여야 합니다. 종료 코드만 보지 말고 result 와 state를 확인합니다. Linux 진단은 제한된 플랫폼 관찰인 service_state, service_enabled, socket_present, installation_identity_present , 릴리스/바이너리 다이제스트를 추가합니다. 관찰값이 없으면 정상 값으로 판단하지 않습니다.
Console에서는 진단(Diagnostics) → 진단 실행(Run diagnostics)를 사용합니다. 비교를 위해 결과를 보존하고 헤드리스 상태 검사로 제품 준비 상태를 다시 확인합니다. 진단은 최초 관리자 자격증명을 설정하지 않습니다.
09 · 검증을 동반한 시작·중지·재시작
어플라이언스(Appliance)의 제어는 시작(Start), 중지(Stop), 재시작(Restart), 활성화(Enable) , 비활성화(Disable)입니다. Enable/Disable은 서비스 시작 구성을 변경하며 Start/Stop과 다릅니다. 원격 요청은 플랫폼 전달 승인을 반환할 수 있으므로 실제 상태를 별도로 확인합니다.
Linux 로컬 어댑터는 제품 승인과 필요한 플랫폼 권한 이후 제한된 서비스 동작을 수행할 수 있습니다.
packr-appliance-admin service --state-root /ABSOLUTE/ADMIN_STATE --request-file /ABSOLUTE/APPROVED_SERVICE_REQUEST.json --credential-file /ABSOLUTE/PRIVATE_CREDENTIAL이 불완전한 템플릿에는 SERVICE_START, SERVICE_STOP, SERVICE_RESTART, SERVICE_ENABLE , SERVICE_DISABLE중 정확히 하나의 지원 요청이 필요합니다. 별도 동작 인수는 없습니다. 어댑터는 VibePackr 제어면 서비스만 대상으로 합니다.
재시작 시나리오: 현재 대상/준비 상태와 진행 중 Work를 기록하고 현재 상태에 맞는 승인된 재시작 요청을 확보합니다. 한 번 제출한 뒤 결과와 감사 참조를 확인하고 Active, Process alive, Product ready를 검증합니다. 플랫폼 동작이 성공했는데 제품 준비 상태가 false라면 사유와 진단을 수집합니다. 재시작을 반복하지 않습니다.
작업 2 — 승인된 재시작 한 번 수행
- 입력: 변경 책임자가 재시작 승인·정비 시간·진행 중 Work 처리 방침을 제공합니다. 연결 기준 상태를 확보하고 해당 어플라이언스를 중단해도 되는지 확인합니다.
- 어플라이언스(Appliance)에서 재시작(Restart)를 선택합니다. 검토 대화상자의 대상 · 예상 리비전 을 기준 상태와 대조합니다. 서비스 동작의 요청한 변경 는 빈 객체이며 서비스명·셸 명령을 추가하지 않습니다.
- 제출(Submit) 을 한 번 선택합니다. 결정·사유·
mutation_applied·audit_reference를 기록합니다. 플랫폼 실행만 승인된 경우 지정 운영자가 지원되는 로컬 어댑터 인계를 마쳐야 하며 Console 응답만으로 이 단계가 완료되지 않습니다. - 새로 고침(Refresh) 와 진단으로 Active, Process alive, Product ready를 확인합니다. 일시적으로 연결이 끊겼다면 승인된 연결을 다시 수립하고 조회하며 응답 유실 때문에 재시작을 다시 제출하지 않습니다.
- 완료 확인: 동작/감사 결과와 최신 서비스·제품 준비 상태를 보존합니다. 권한 거부는 접근 관리자가 정확한 사유를 해결합니다. 서비스가 활성인데 제품이 미준비라면 운영자가 준비 상태 사유를 조사합니다. 시간 초과는 아래 정확한 요청 대조 분기를 따릅니다.
나머지 서비스 동작도 같은 검토 순서 사용
| 조치 | 승인 목적 / 이후 예상 관찰 | 예외 및 담당자 |
|---|---|---|
| 시작(Start) | 의도한 서비스 시작. 지원 플랫폼 동작 뒤 Active·Process alive·Product ready 확인. | 이미 활성이면 현재 상태·반환 결정을 기록하며 두 번째 프로세스 시작으로 해석하지 않습니다. 미준비 사유는 운영자가 조사합니다. |
| 중지(Stop) | 승인 중단 시간에 의도한 서비스 중지. 지원 관찰로 비활성·프로세스 상태 확인. | 연결 유실만으로 중지가 입증되지 않습니다. 운영자가 대체 동작 제출 없이 서비스 상태를 확인합니다. |
| 활성화(Enable) | 구성된 시작을 허용하고 동작 후 Enabled 확인. | Enabled는 현재 실행을 뜻하지 않습니다. 실행이 목적이면 별도 승인 Start를 요청합니다. |
| 비활성화(Disable) | 구성된 시작을 비활성화하고 동작 후 Enabled 확인. | Disabled는 현재 프로세스 중지를 뜻하지 않습니다. 별도 Stop 필요 여부는 변경 책임자가 판단합니다. |
각 동작에 재시작 실습의 대상·리비전 검토와 동작 영수증을 사용합니다. 서비스 동작으로 최초 관리자 설정이나 제품 권한 결손을 해결하지 않습니다.
10 · 등록된 구성 변경
어플라이언스(Appliance) → 구성 업데이트(Update configuration)을 사용합니다. 등록된 키는 log_level (ERROR, WARN, INFO)과 max_parallel_work (정수 1–64, 정책에 의해 추가 제한)입니다. 해당 계약에서는 변경 후 재시작이 필요하지 않습니다. 일반 투영은 구성 값을 숨기고 필드명/리비전을 표시합니다.
짧은 사례 — 로그 수준을 WARN으로 변경: Refresh 후 Update configuration을 열고 제공된 log_level 변경을 검토합니다. 한 번 제출한 뒤 결정, 변경 플래그, 결과 리비전, Audit을 확인합니다. 구성 리비전이 증가했다고 관련 없는 Work가 그 설정을 사용했다고 입증되지는 않습니다.
거버넌스(Governance) → 정책 업데이트(Update policy) 는 등록된 maximum_parallel_work 정책을 다룹니다. 구성에 더 큰 숫자를 써도 정책 상한을 덮거나 권한을 만들지 않습니다. 거부되면 검토 없이 값을 반복 조정하지 말고 허용 범위와 정책을 확인합니다.
Console R0의 SSO/Directory와 일반 Users/Groups 관리는 보류 상태입니다. 탐색 항목이 있다고 식별자 공급자 설정 기능이 동작한다고 해석하지 않습니다.
작업 3 — 등록된 로그 변경 검토·적용
입력: 변경 책임자가 해당 설치의 로그 수준을 WARN으로 변경하도록 승인합니다. 아래는 화면에 표시되는 최소 Requested change 예시이며 비공개 전체 요청이 아닙니다.
최소 가시 구성 변경 예제입니다. 전체 비공개 요청이나 적용 권한이 아닙니다.
{
  "log_level": "WARN"
}- 정확한 대상을 새로고침하고 어플라이언스 상태 리비전과 구성 리비전을 모두 기록한 뒤 어플라이언스(Appliance) → 구성 업데이트(Update configuration)을 엽니다.
- Target·Expected revision은 구성 리비전이 아닌 어플라이언스 상태 리비전과 대조합니다. 위 Requested change를 검토하고 승인 변경과 다르면 취소(Cancel) , 일치하면 제출(Submit) 을 한 번 선택합니다.
- 반환된 결정·사유·변경 플래그·감사 참조를 기록합니다. 새로고침으로 구성 리비전을 비교하고 감사(Audit) → 감사 읽기(Read audit) 에서 해당 동작을 확인합니다.
- 일반 Configuration schema 화면은 값을 숨깁니다. 그 화면을 실효 WARN 값의 증거로 보지 않습니다. 그 증명이 필요하면 운영자에게 설치에서 지원하는 실효값 관찰을 요청합니다.
- 완료 확인: 적용 결과와 해당 감사/리비전을 기록합니다. 이 구성 계약은 재시작을 요구하지 않습니다. 오래된 리비전이면 새로고침 후 다시 검토하고 잘못된 구성이면 재제출 전에 관리자와 키·범위·정책을 확인합니다.
11 · 업데이트·백업·복구·퇴역
업데이트·롤백(Update/Rollback) 에는 Stage update, Apply staged update, Roll back이 있습니다. 적용 전에 준비가 필요하며 제품, 아키텍처, 리비전, 산출물 식별자가 승인된 대상과 일치해야 합니다. 검토된 요청의 모든 자리표시자를 교체합니다. 산출물 보유는 적용 허가가 아니며 AUTHORIZED 응답은 업데이트 완료가 아닙니다.
백업·복구(Backup/Recovery) 에는 Create backup, Verify backup, Validate restore, Apply restore, Reconcile recovery가 있습니다. 승인된 정확한 백업/매니페스트 식별자, 원래 고객/소스 식별자, 현재 대상 식별자를 사용합니다. 복원 전에 검증하고 적용 전에 대상을 확인하며 부분 영향을 대조합니다. “최신”으로 바꾸거나 다른 고객 상태를 복원하거나 버전을 맞추려고 Work 이력을 덮지 않습니다.
현재 r232의 운영 연결과 신규 대상 복원 경로에는 별도의 미입증/미연결 한계가 있습니다. 이 제어는 기존 요청·권한 처리 기능을 설명하며 완전한 운영 복구 절차가 아닙니다.
퇴역은 승인된 로컬 경로를 통해 이력을 보존하며 수행하는 어플라이언스 동작입니다: packr-appliance-admin retire 동일한 필수 파일 옵션 3개를 사용합니다. 제거 설치나 데이터 삭제의 지름길이 아니며 Console R0에는 퇴역 버튼이 없습니다. 대기 Work와 보존 의무를 검토한 뒤 명시적인 수명주기 작업으로 퇴역을 준비하십시오.
수명주기 작업별 체크리스트
이미 권한과 프로비저닝이 준비된 설치의 요청·검토 체크포인트입니다. 납품/운영팀이 해당 대상의 지원 실행·산출물 인계를 제공해야 합니다. 그 인계가 입증되지 않았다면 관찰과 준비를 마치고 변경 전에 멈춥니다. 매 Submit에서 결정·사유·변경 플래그·리비전·감사 참조를 동작 영수증으로 보존하고 Audit 및 결과 상태와 연결합니다.
| 작업 | 입력 및 순서 | 중단 / 완료 확인 |
|---|---|---|
| 업데이트(Update) | 릴리스 책임자가 정확한 승인 제품·대상 리비전·아키텍처·산출물 다이제스트를 제공합니다. Refresh → Update/Rollback → Stage update에서 Requested change의 템플릿 값을 모두 교체하고 Target/Expected revision을 대조한 뒤 한 번 Submit합니다. 정확한 준비가 확인된 뒤 같은 식별자로 Apply staged update를 검토합니다. | 자리표시자·빈 다이제스트·불일치·플랫폼 인계 누락이면 중단합니다. 완료에는 준비/적용 영수증·활성 리비전·준비 상태가 필요하며 AUTHORIZED만으로 부족합니다. |
| 롤백(Rollback) | 변경 책임자가 이전에 승인된 정확한 롤백 식별자·보존 산출물·롤백 사유를 제공합니다. 현재 리비전·진행 중 Work를 기록하고 Refresh → Update/Rollback → Roll back에서 정확한 대상/산출물을 검토한 뒤 한 번 Submit합니다. | 롤백 산출물이 없거나 이력/호환성 판단이 미해결이면 멈춥니다. 롤백 영수증·복원 활성 리비전·작업 후 준비 상태를 보존합니다. “이전”을 추정하지 않습니다. |
| 백업(Backup) | 보존 책임자가 백업 식별자·범위·복구 권한 참조를 제공합니다. Refresh → Backup/Recovery → Create backup에서 고객/소스 식별자·객체 목록을 검토합니다. 반환된 백업·매니페스트 식별자를 보존하고 정확한 쌍에 Verify backup을 사용합니다. | 산출물/매니페스트 인계가 없거나 검증 실패면 중단합니다. 완료에는 생성·검증 영수증과 실제 확보 가능한 보존 백업이 필요하며 표시된 다이제스트만으로 부족합니다. |
| 복원(Restore) | 복구 책임자가 검증된 백업/매니페스트·원래 고객/소스 식별자·정확한 현재 대상 식별자·승인 범위를 제공합니다. Validate restore를 먼저 검토하고 결과를 확인한 뒤 Apply restore를 별도 검토합니다. 부분 영향은 Reconcile recovery로 대조합니다. | 검증 실패·대상 불일치·지원 대상 실행 누락이면 적용 전에 멈춥니다. 완료에는 해당 검증/적용/대조 영수증·의도한 상태·준비 상태가 필요합니다. 이 제어만으로 신규 대상 경로가 성립하지 않습니다. |
| 퇴역(Retire) | 수명주기 담당자는 명시적인 퇴역 권한, 대기 Work 처리 방안, 보존 의무 및 승인된 로컬 퇴역 요청·자격 증명 참조를 제공합니다. 운영자는 기준 상태를 기록하고 필수 파일 옵션 3개로 지원되는 로컬 retire 명령을 호출한 뒤 반환된 결과·상태를 점검합니다. | Console 퇴역 제어는 없습니다. 보존/권한이 미해결이면 멈춥니다. 퇴역 결정/감사 및 이력 보존 확인을 유지합니다. 퇴역은 VM·디스크·백업 삭제를 허가하지 않습니다. |
12 · 오래되거나 불확실하거나 거부된 요청 해결
| 증상 | 확인 및 조치 | 복구 확인 |
|---|---|---|
STALE_REVISION | 현재 상태를 새로고침하고 변경을 다시 검토합니다. 예상 리비전을 무작정 덮지 않습니다. | 대상과 리비전이 새로 검토한 요청과 일치합니다. |
REMOTE_ADMIN_OPERATION_TIMEOUT_UNCERTAIN | 대기 요청을 보존하고 다시 제출하기 전에 백업·복구 → 정확한 요청 대조 에서 그 대기 요청을 조회합니다. | 대조 결과와 상태를 확인하고 중복 제출하지 않습니다. |
SESSION_INVALID | 변경을 중지하고 보고된 사유 해결 후 승인된 연결을 다시 설정합니다. | 새 세션과 현재 대상/권한 바인딩. |
| 대상 불일치 또는 인증 거부 | 할당된 프로필과 조직/어플라이언스/설치/권한 참조를 확인합니다. 신뢰 검증을 끄지 않습니다. | 의도한 정확한 대상이 반환됩니다. |
PLATFORM_PRIVILEGE_REQUIRED / SYSTEMD_OPERATION_FAILED | 어플라이언스 운영자와 플랫폼 실패를 확인합니다. 제품 승인과 OS 권한은 별개입니다. | 기록된 동작 결과와 서비스·제품 준비 상태. |
INVALID_CONFIGURATION | 등록된 키, 값 범위, 정책 상한을 확인합니다. | 검토된 변경이 적용되고 감사 기록에 남습니다. |
CLI 오류 표기와 형식화된 결과 사유는 다를 수 있습니다. 반환된 error.code 와 result.reason_code원문을 보존합니다. 로컬 CLI 종료 코드 2는 인수, 4는 권한 실패, 5는 해당 계약/작업 실패이며 그 외 실패는 3을 사용합니다. 구조화된 결과도 함께 해석합니다.
실패한 변경을 원래 요청과 연결해 유지
| 분기 | 계속하기 위한 조건 | 민감정보를 제거한 인계 자료 |
|---|---|---|
| 오래된 리비전 | 새로고침 후 새 어플라이언스 상태를 원래 승인 의도와 비교하고 동작을 다시 검토합니다. 대상·의도 변경이 더 이상 맞지 않으면 Cancel 후 변경 책임자에게 전달합니다. | 원래 동작·예상/관찰 어플라이언스 리비전·사유·감사 참조. 구성 리비전은 별도 필드입니다. |
| 결과가 불확실한 시간 초과 | 기존 대기 요청의 Reconcile exact request를 사용합니다. 대조 결정·최신 상태를 확인한 뒤 추가 동작 필요 여부를 판단합니다. | 대기 요청 참조·동작·대상·시간 초과 시각·사유 원문. 관리자/운영자에게 중복 요청이 아닌 대조를 요청합니다. |
| 거부 또는 세션 무효 | 접근 관리자와 사유 원문을 해결하고 정당한 연결을 다시 수립합니다. 새로 검토한 동작 전에 대상·현재 리비전을 다시 확인합니다. | 관리자/권한 참조·리비전·대상 참조·사유·시간. 자격증명 파일·비밀은 제외합니다. |
| 백업/업데이트 승인됐으나 산출물·실행 인계 없음 | 해당 수명주기 체크리스트로 돌아갑니다. 납품/복구 책임자가 정확한 산출물/매니페스트 식별자와 지원 실행·획득 절차를 제공합니다. | 준비/검증 결과·산출물 참조·누락 인계 항목·필요 효과. AUTHORIZED는 승인 상태로 유지합니다. |
13 · 감사 및 지원 인계
- 감사(Audit) → 감사 읽기(Read audit)를 열어 작업, 결정, 리비전 전환, 감사 참조를 제출한 요청과 연결합니다.
- 진단(Diagnostics) → 진단 실행(Run diagnostics) 에서 제한된 상태 관찰을 수집합니다.
- 사용 가능한 경우 지원 패키지(Support Package) → 지원 패키지 생성(Generate support package) 를 사용합니다. 표시된 Package, Digest, Sanitization, Included categories를 확인합니다.
- 패키지 범위와 민감정보 제거를 확인한 뒤 승인된 지원 채널로만 공유합니다. 패키지 생성은 업로드나 지원 자격 부여가 아닙니다.
릴리스, 대상 문맥, 시간, 예상 동작, 실제 결정/사유, 민감정보를 제거한 요청/감사 참조를 포함합니다. 자격증명, 개인 키, 기밀 원시 요청, 무제한 로그는 제외합니다. 원본 기록은 내부 보존하고 지원용 사본에서 민감정보를 제거합니다.
Work 준비 상태는 헤드리스 운영 , 자산 관리는 Packtory 관리자 , 여러 화면을 연결한 진단은 문제 해결 에서 이어갑니다.
Diagnostics와 Audit을 각각 확인하여 마치기
- 현재 연결된 상태에서 Diagnostics를 열고 Run diagnostics를 선택합니다. 반환 결과/이유·대상·리비전을 보관합니다. 연결 해제 상태의 비활성 버튼은 조회가 실행되지 않았다는 뜻입니다.
- Audit을 열고 Read audit을 선택합니다. 지정된 감사 읽기 권한이 필요하며 STATUS 성공이 이를 보장하지 않습니다. 반환된 현재 기록 또는 명시적인 사용 불가/거부 결과를 읽습니다.
- 진단 관찰과 감사 기록을 구분하고 답을 얻지 못한 질문의 설치 또는 접근 관리자를 지정하여 마칩니다. 이 읽기 전용 작업을 완료하려고 지원 패키지를 생성하지 않습니다.
- 완료하면 연결을 해제하고 Console을 닫은 뒤 원래 Work가 계속 선택되어 있는지 확인합니다. 최종 연결 상태와 미해결 단계를 기록합니다.
정확한 재개 인계에는 마지막 완료 단계·표시 상태/이유·새 데이터인지 남아 있는 데이터인지·클라이언트 버전·관찰 시각·빠진 입력의 담당자를 적습니다. 허용된 대상 참조는 비공개로 공유합니다. 복원된 프로필이나 활성화된 탐색 탭만으로 Diagnostics 또는 Audit 완료를 주장하지 않습니다.
고객 환경에서 통제된 작업 흐름 하나를 평가하십시오.
평가할 AI 작업 흐름 하나와 대상 실행 경계·승인 요건을 정리하세요. 기록된 로컬 R234 사례와 비교하거나 구조화된 PoC 평가 순서를 따르고, 2026년 10월 18일 영문·한국어 기술 백서를 참고하세요.
연락 경계 안내: “평가 문의”를 클릭하면 로컬 메일 프로그램이 다음 수신 주소로 열립니다: support@vibepackr.com 로 구조화된 문의 양식이 열립니다. 이메일 전송만으로 지원 사례가 등록되거나 어플라이언스가 구성되지는 않습니다. 자격 증명·개인정보·기밀 로그를 포함하지 마십시오.