
01 · Packtory의 세 가지 맥락
현재 실습 상태: 정상 macOS 세션 갱신이 성공했습니다. 새 Assets 조회는 AUTHORIZED와 표시할 User Pack 자산 없음을 반환했습니다. 관리 탭 여덟 개를 모두 확인했습니다. 기존 과거 테스트 증거 집합은 Raw metrics 미리보기 한 행을 만들었고 이력에는 이전에 기록된 동일한 내보내기가 나타났습니다. 새 내보내기나 검증은 수행하지 않았습니다. 대화상자를 닫은 뒤 기존 Work가 계속 선택되어 있었습니다.
Packtory 데스크톱 도구 모음의 이 항목은 사용자 자산 탐색기입니다. Packtory 관리(Administration) 이 클라이언트 내부의 기업 자산·기여도 대화상자입니다. Packtory 저장소와 복구는 기반 어플라이언스 기능이며, 데스크톱 대화상자는 클라우드 리소스를 생성하는 콘솔이 아닙니다.
이 안내서는 확인된 데스크톱 소스 화면을 설명하고 기존 어플라이언스 기능과 현재 운영 연결 한계를 별도로 밝힙니다. 이 GUI 빌드를 동결된 r232 전달물로 확정하지 않습니다. 별도의 VibePackr 관리 콘솔 은 어플라이언스 상태와 설정을 다룹니다. 비활성화된 향후 Rescue-to-Packtory 어댑터는 다른 연동이며 Packtory 기능 전체가 없다는 의미는 아닙니다.
이 안내서로 자산 식별자·수명주기·출처를 확인하고 관리 상태를 해석하며, 이미 권한이 설정된 설치에서 기여도 미리보기/내보내기를 준비합니다. 새 r232의 최초 Customer Admin 설정은 C7에서 막혀 있으며 데스크톱 샌드박스 초기화는 그 복구 절차가 아닙니다.
02 · Administration 세션 시작: 현재 실습
목표: 기존 로컬 관리 화면에 진입하여 조회 가능한 기록의 범위를 확인합니다. 기존 관리자 지정과 평소 사용하는 macOS 인증 수단이 필요합니다. 기존 Work를 유지하며 새 Work는 만들 필요가 없습니다.
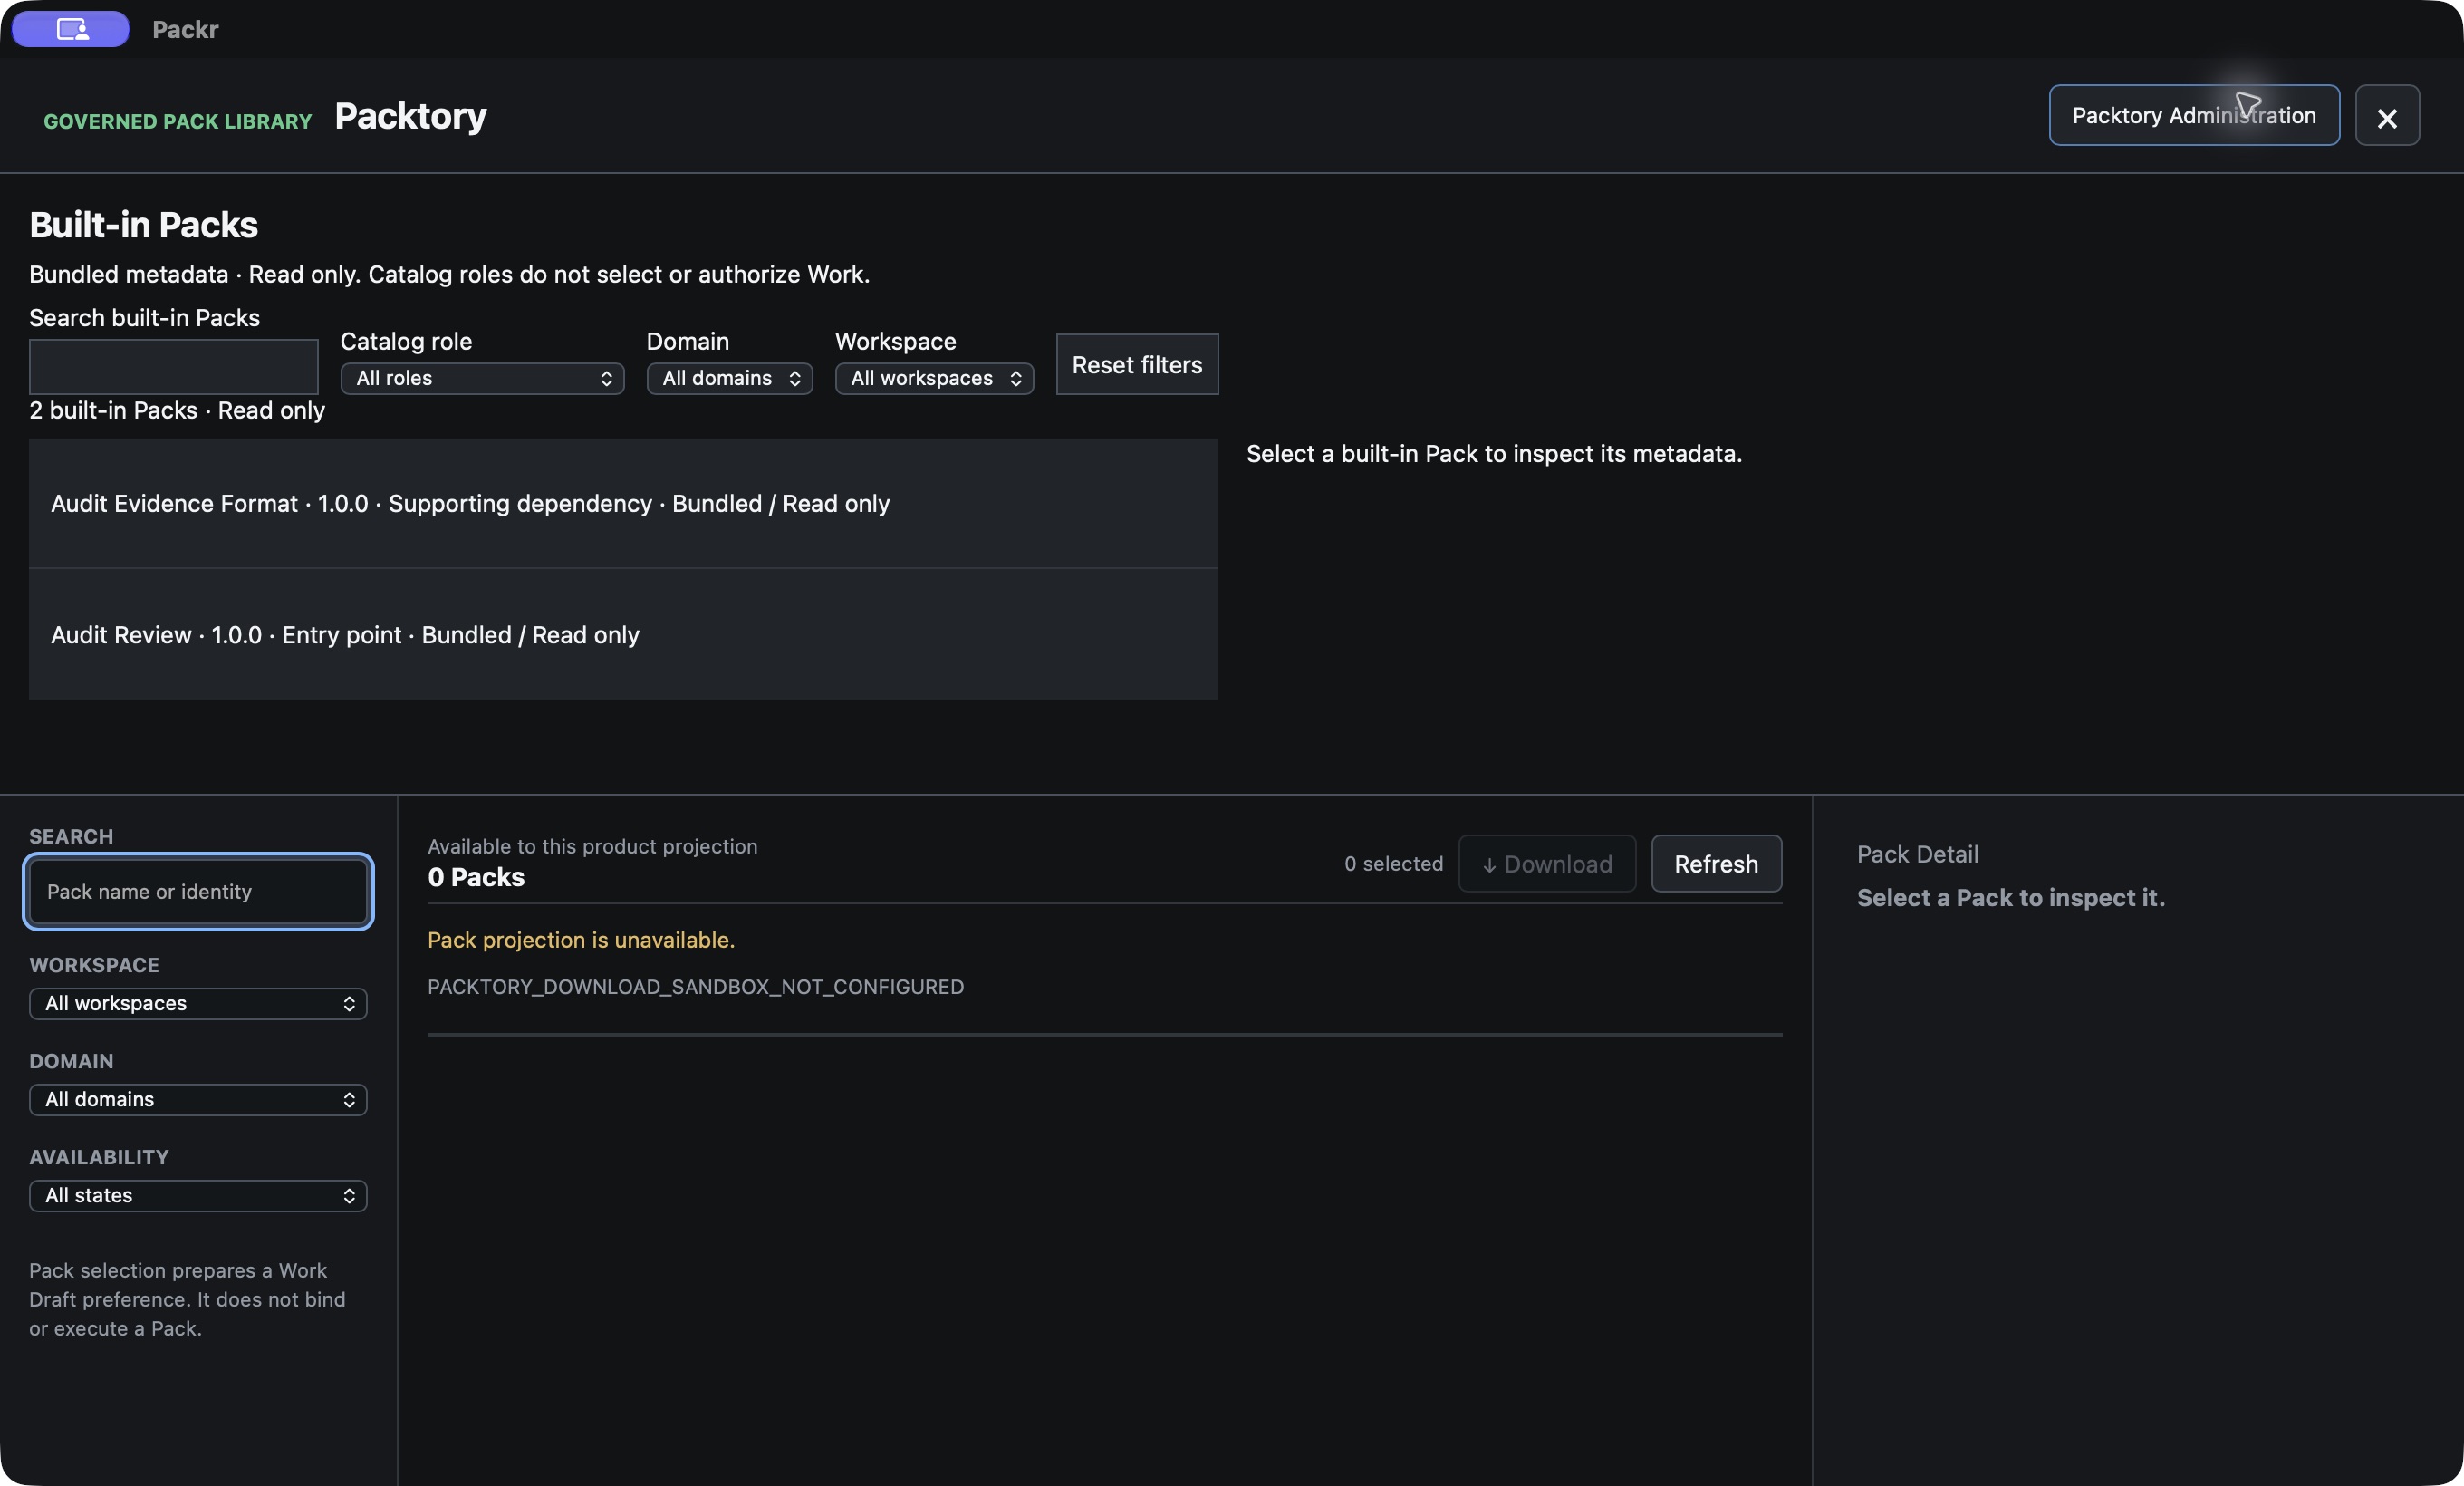
현재 네이티브 후보의 내장 Pack 두 개 위에 Packtory Administration 진입 버튼이 있습니다. 이 버튼으로 별도 관리자 세션을 요청합니다. 버튼이 보인다는 것만으로 세션 권한이 확인된 것은 아닙니다.
- 상단 도구 모음의 Packtory 를 선택합니다.
- 오른쪽 위의 Packtory 관리(Administration) 을 선택합니다. 초기화된 설치에서는 유효한 네이티브 관리자 세션을 설정하거나 재사용합니다.
- macOS가 인증을 요청하면 시스템 대화상자에서 직접 완료합니다. 암호를 Work·지원 메시지·이 안내에 붙여 넣지 않습니다. 관리 화면에 들어갈 의도가 없었다면 취소합니다.
- 인증 후 Administration 대화상자가 실제로 열리는지 확인합니다. 인증 취소나 접근 거부는 세션 성공이 아닙니다. macOS가 신원을 확인한 뒤에도 기존 관리자 지정이 필요합니다.
관찰된 순서: 복원된 Overview에는 처음에 AUTHORIZED가 표시되었지만 처음 수행한 새 Assets 조회는 DENIED / ADMIN_AUTHORIZATION_CONTEXT_EXPIRED를 반환했습니다. 이후 정상 macOS 세션 갱신이 성공했고 새 Assets 조회는 AUTHORIZED를 반환했습니다. 따라서 남아 있는 헤더보다 새 조회 결과를 확인해야 합니다. 아래에서 별도 표시한 과거 Overview는 이전 증거로 유지합니다.
세션이 열리면 개요 에서 범위별 개수를, 기여도(Contribution) 에서 증거 기반 보고 흐름을 확인합니다. 표시된 결과를 확인한 뒤 다음 단계로 진행합니다. 현재 네이티브 세션은 해당 앱 프로세스에서 최대 15분 유지되며 요청마다 기존 권한을 재확인합니다. 필요하면 정상 진입 경로로 다시 인증합니다.
기존 Work로 돌아가기
여덟 탭을 모두 확인한 뒤 Administration을 닫았으며 기존 Work가 계속 선택되어 있었습니다. 완료한 순서는 접근 갱신, 읽기 전용 탭 확인, 과거 기여도 미리보기와 이력 조회입니다. 모든 관리 작업의 완료를 주장하지 않습니다.
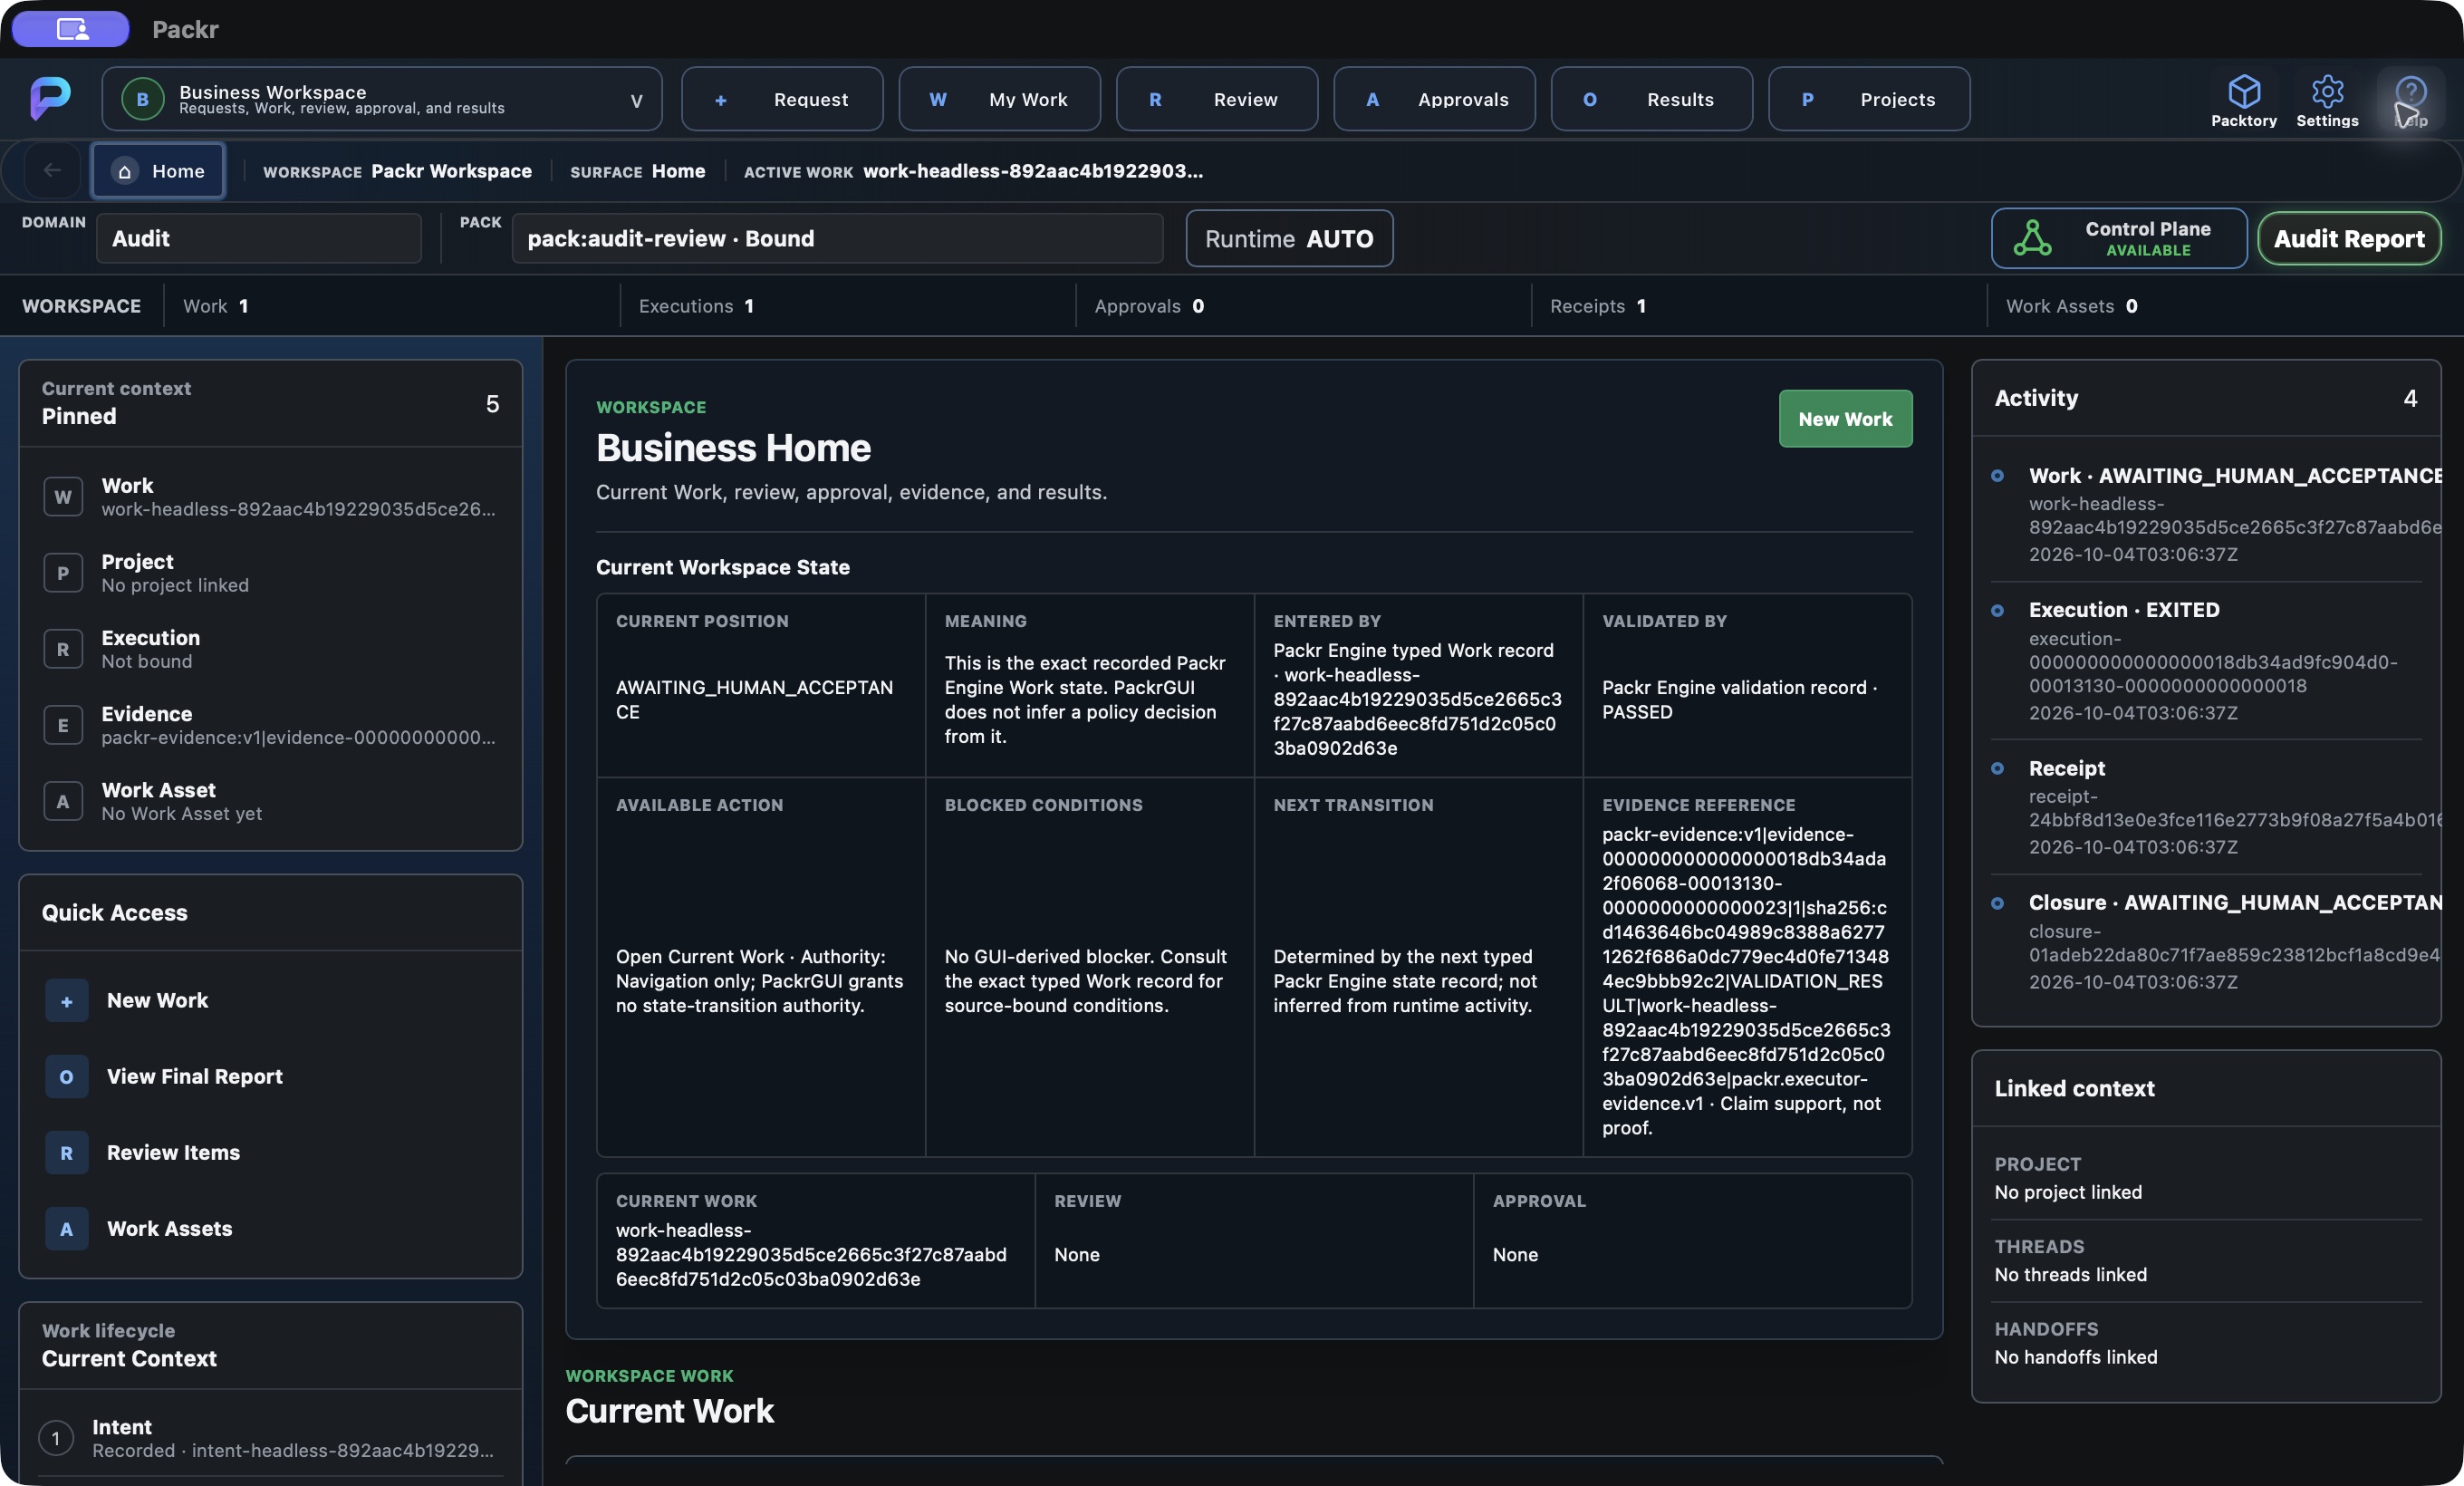
Administration을 닫으면 기존 Work로 돌아갑니다. 실행 1회, 검증 PASSED 및 사람의 인수 대기 상태이며 새 Work나 인수을 만들지 않았습니다.
03 · 만료된 세션을 갱신한 뒤 새 조회 확인
실제 Assets 조회는 DENIED 와 ADMIN_AUTHORIZATION_CONTEXT_EXPIRED를 반환했습니다. 이는 인증 맥락의 만료를 나타내며 자산 부재나 Work 서비스 사용 불가를 확립하지 않습니다.
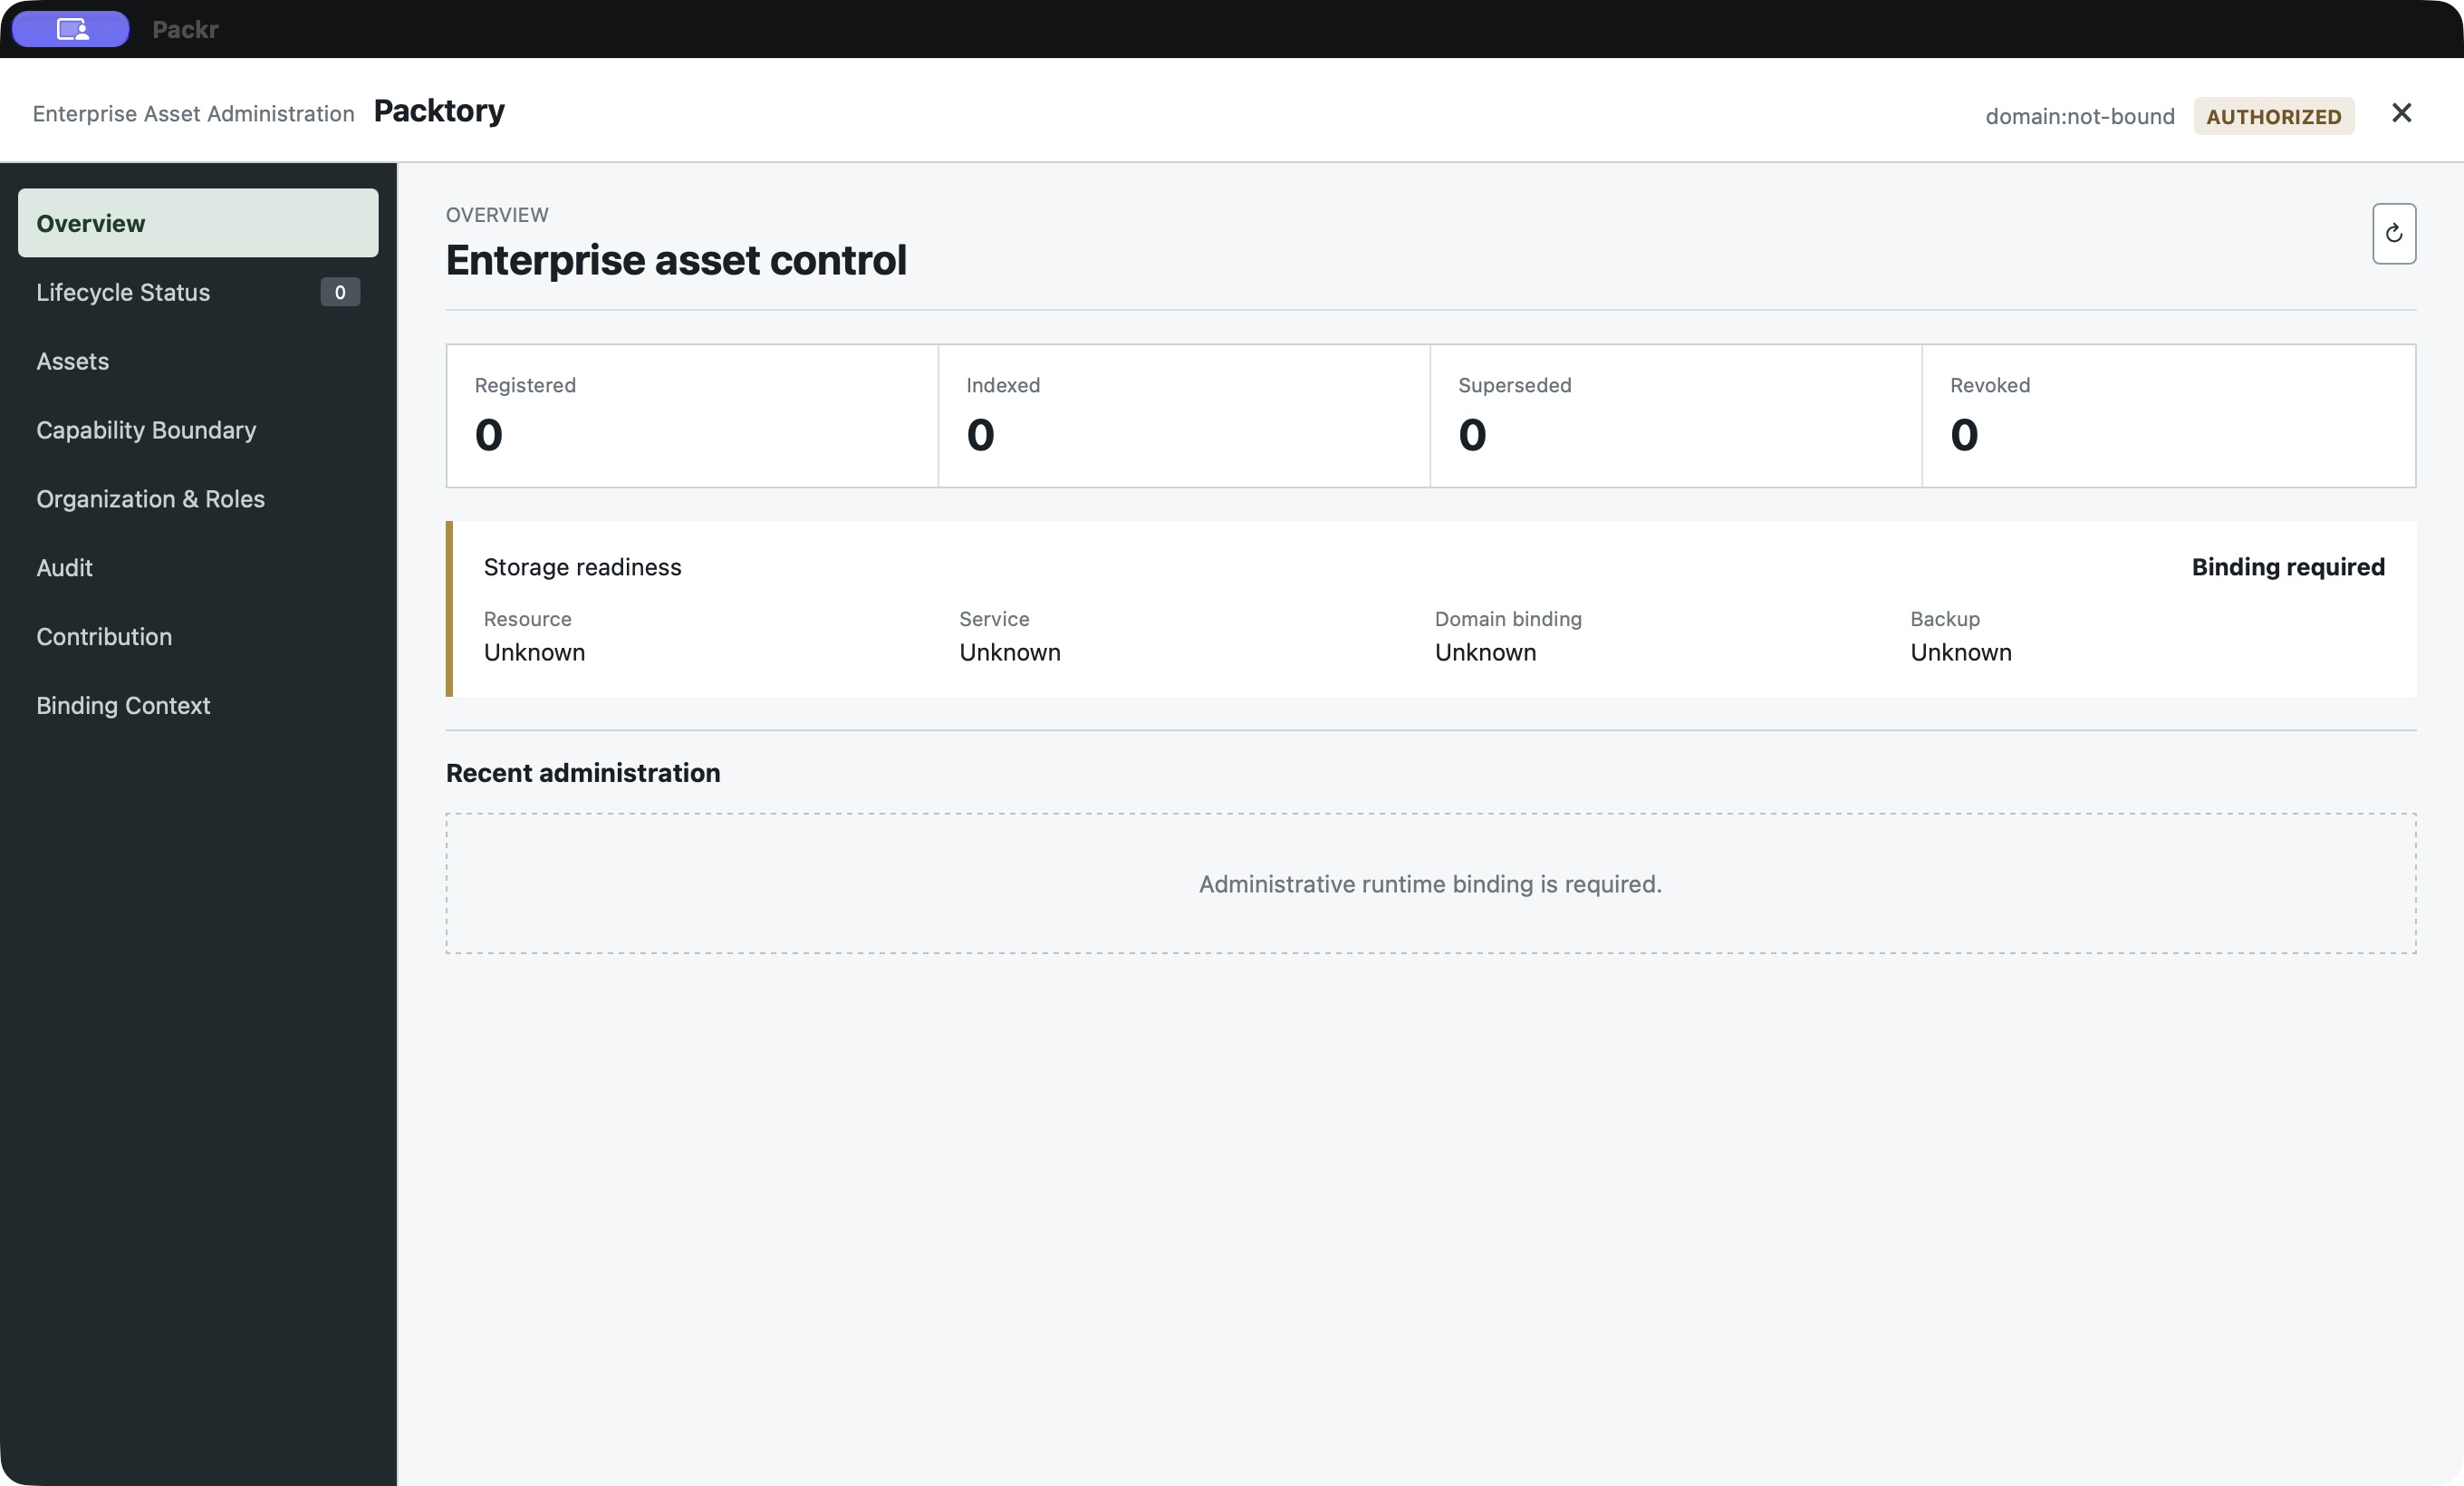
복원된 대화상자에는 AUTHORIZED가 남아 있었습니다. 다음 Assets 조회는 세션 만료로 거부됐습니다. 이 표시만으로 현재 접근 권한을 확인할 수는 없습니다.
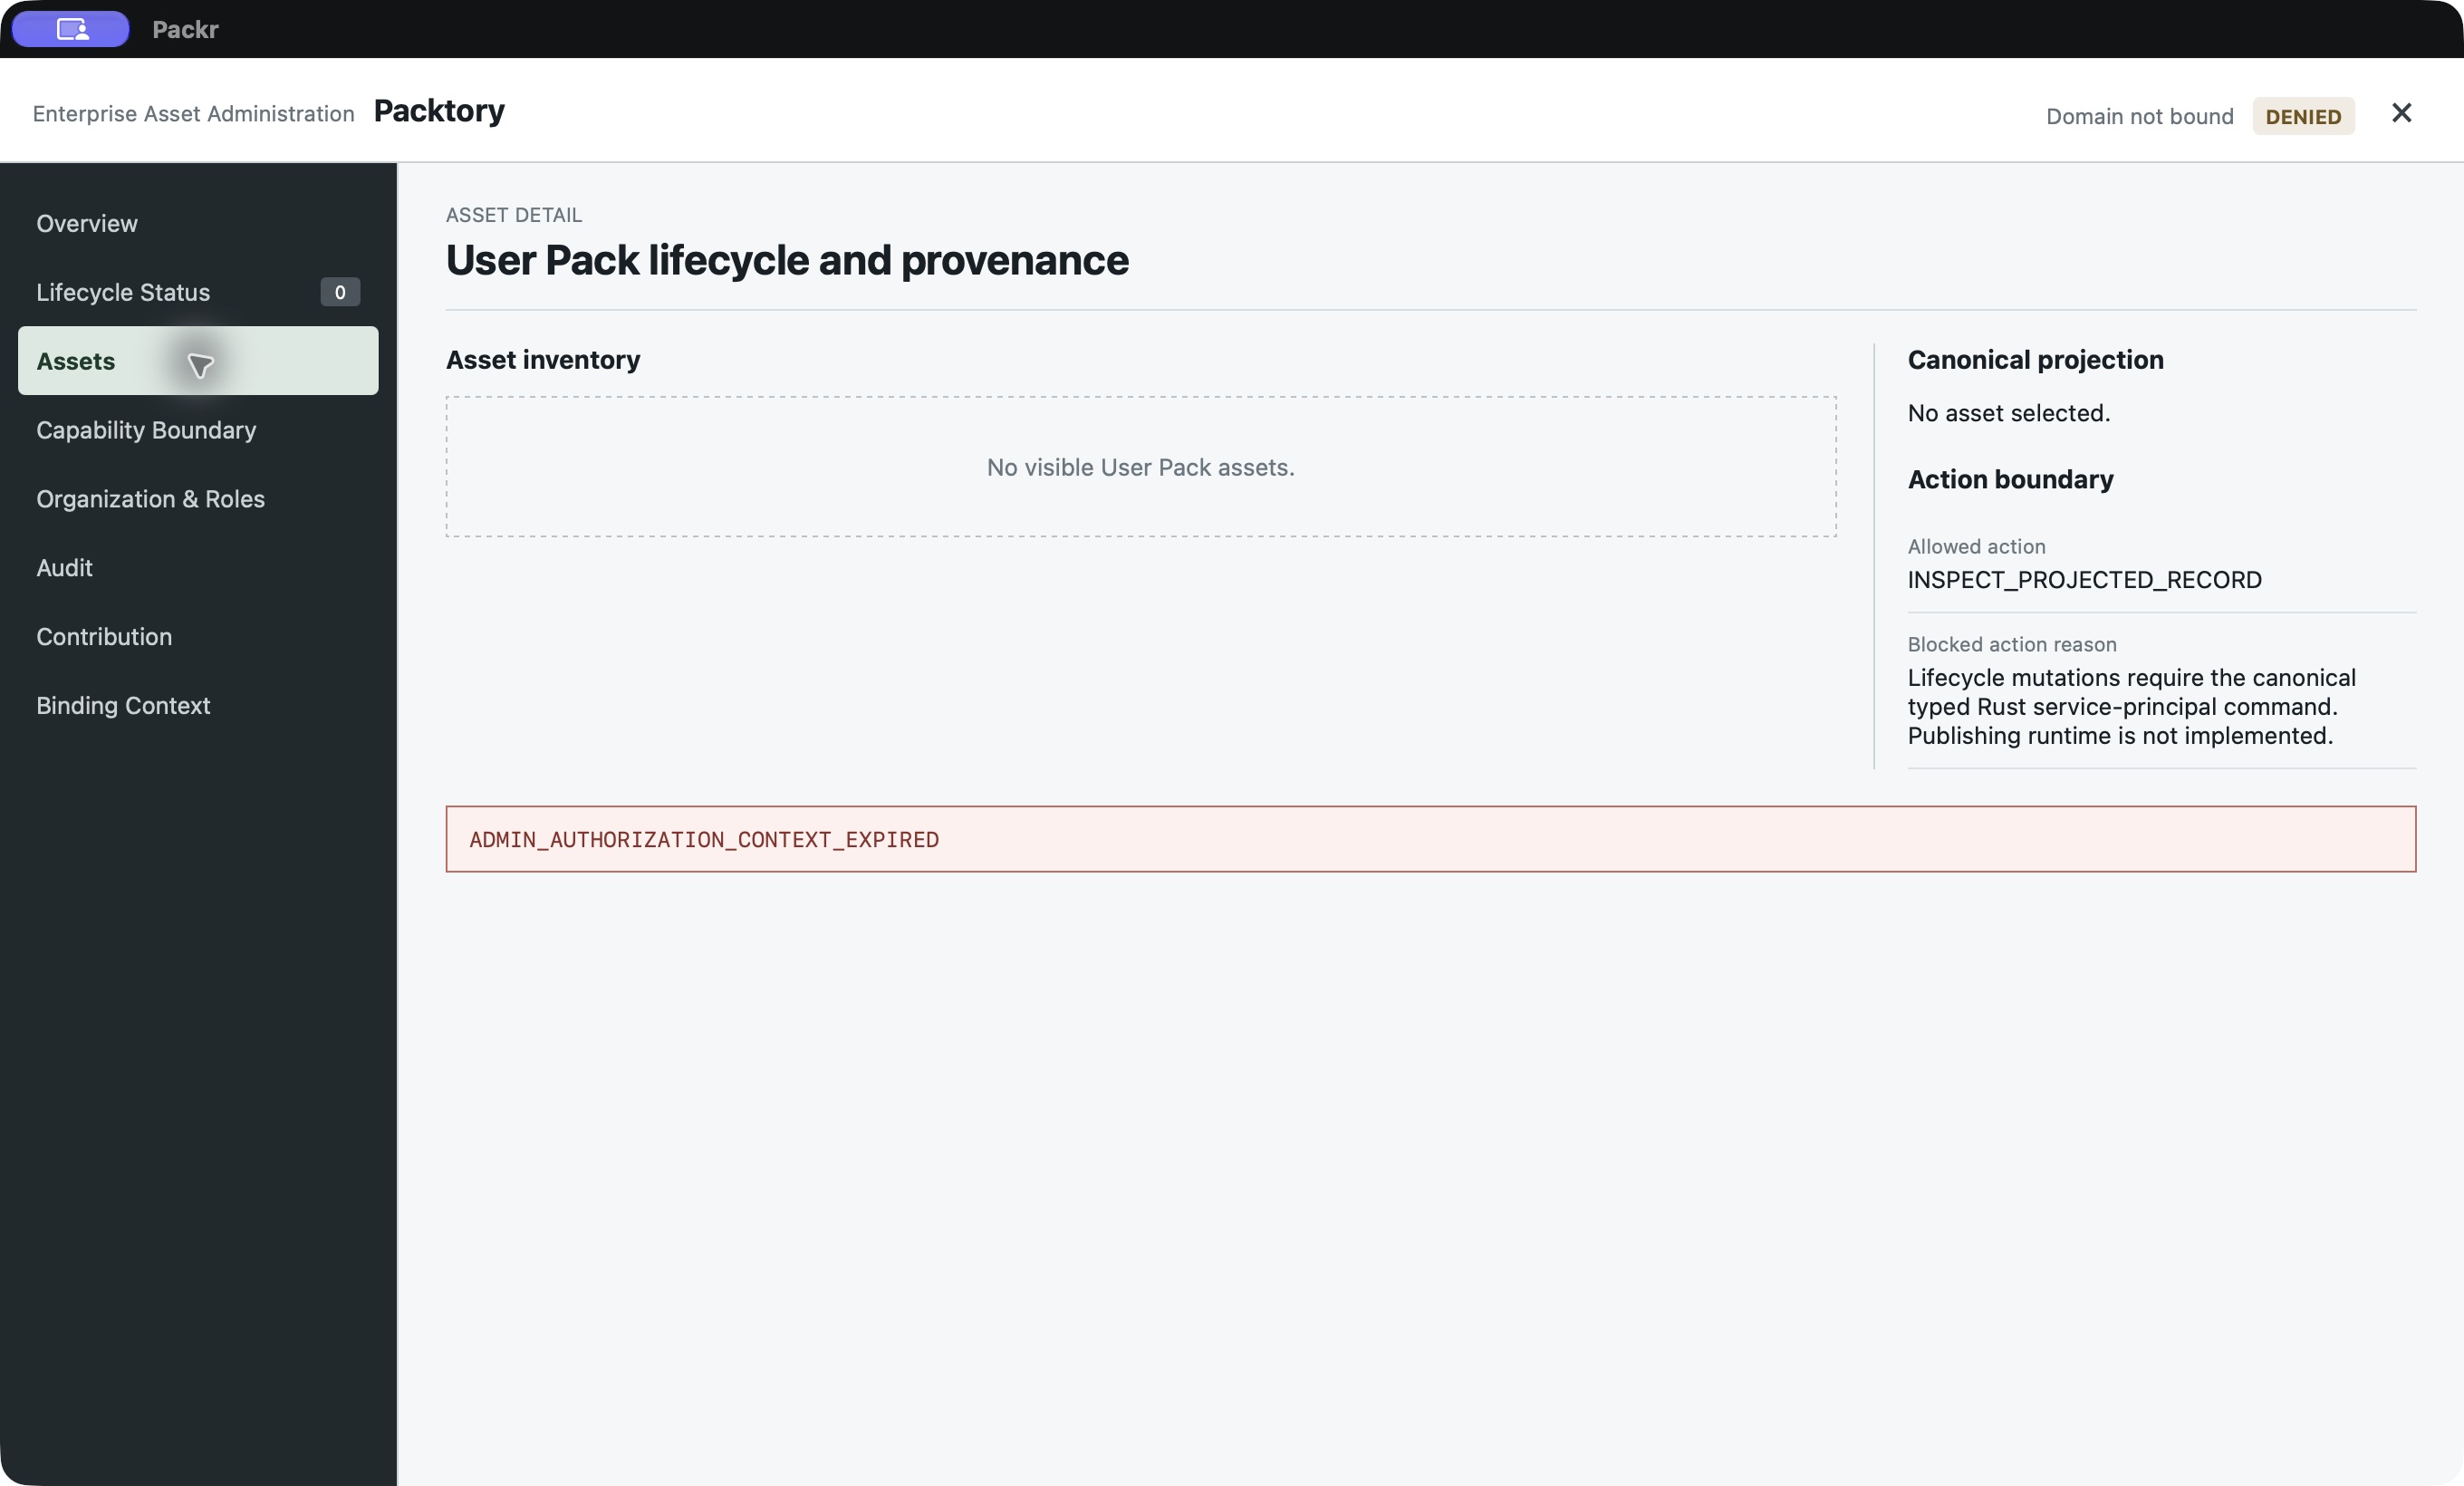
Assets 선택으로 새 조회를 요청했습니다. 현재 결과는 DENIED와 ADMIN_AUTHORIZATION_CONTEXT_EXPIRED입니다. 정상 Administration 진입 경로로 세션을 갱신한 뒤 계속합니다.
- 닫기 조작으로 Packtory Administration을 닫습니다.
- 주 도구 모음의 Packtory 를 선택한 뒤 Packtory 관리(Administration)을 선택합니다.
- 허용된 본인 계정으로 macOS 시스템 대화상자에서 정상 인증을 직접 완료합니다. 취소하거나 거부되면 그 결과를 보관하고 관리 작업을 대기로 남깁니다.
- Administration이 열리면 자산(Assets) 를 다시 선택하여 새로 조회합니다. 목록을 해석하기 전에 새 상태와 이유를 읽습니다. 복원된 AUTHORIZED 헤더만으로는 충분하지 않습니다.
- 새 조회가 허용되면 허용된 검토를 계속합니다. 만료나 다른 거부가 계속 표시되면 정확한 이유를 보관하고 설치 관리자에게 세션과 기존 관리자 지정을 확인하도록 요청합니다. 세션 갱신을 위해 다른 관리자를 초기화하지 않습니다.
관찰된 갱신 결과: 정상 macOS 인증을 완료했고 새 Assets 조회는 AUTHORIZED와 표시할 User Pack 자산 없음을 반환했습니다. 위의 세션 만료 결과는 이전 단계이며 최종 상태가 아닙니다. 조회는 성공했으며 관찰된 이 목록에는 커스텀 User Pack이 없었습니다. 공식 내장 Pack은 별도 라이브러리 목록입니다.
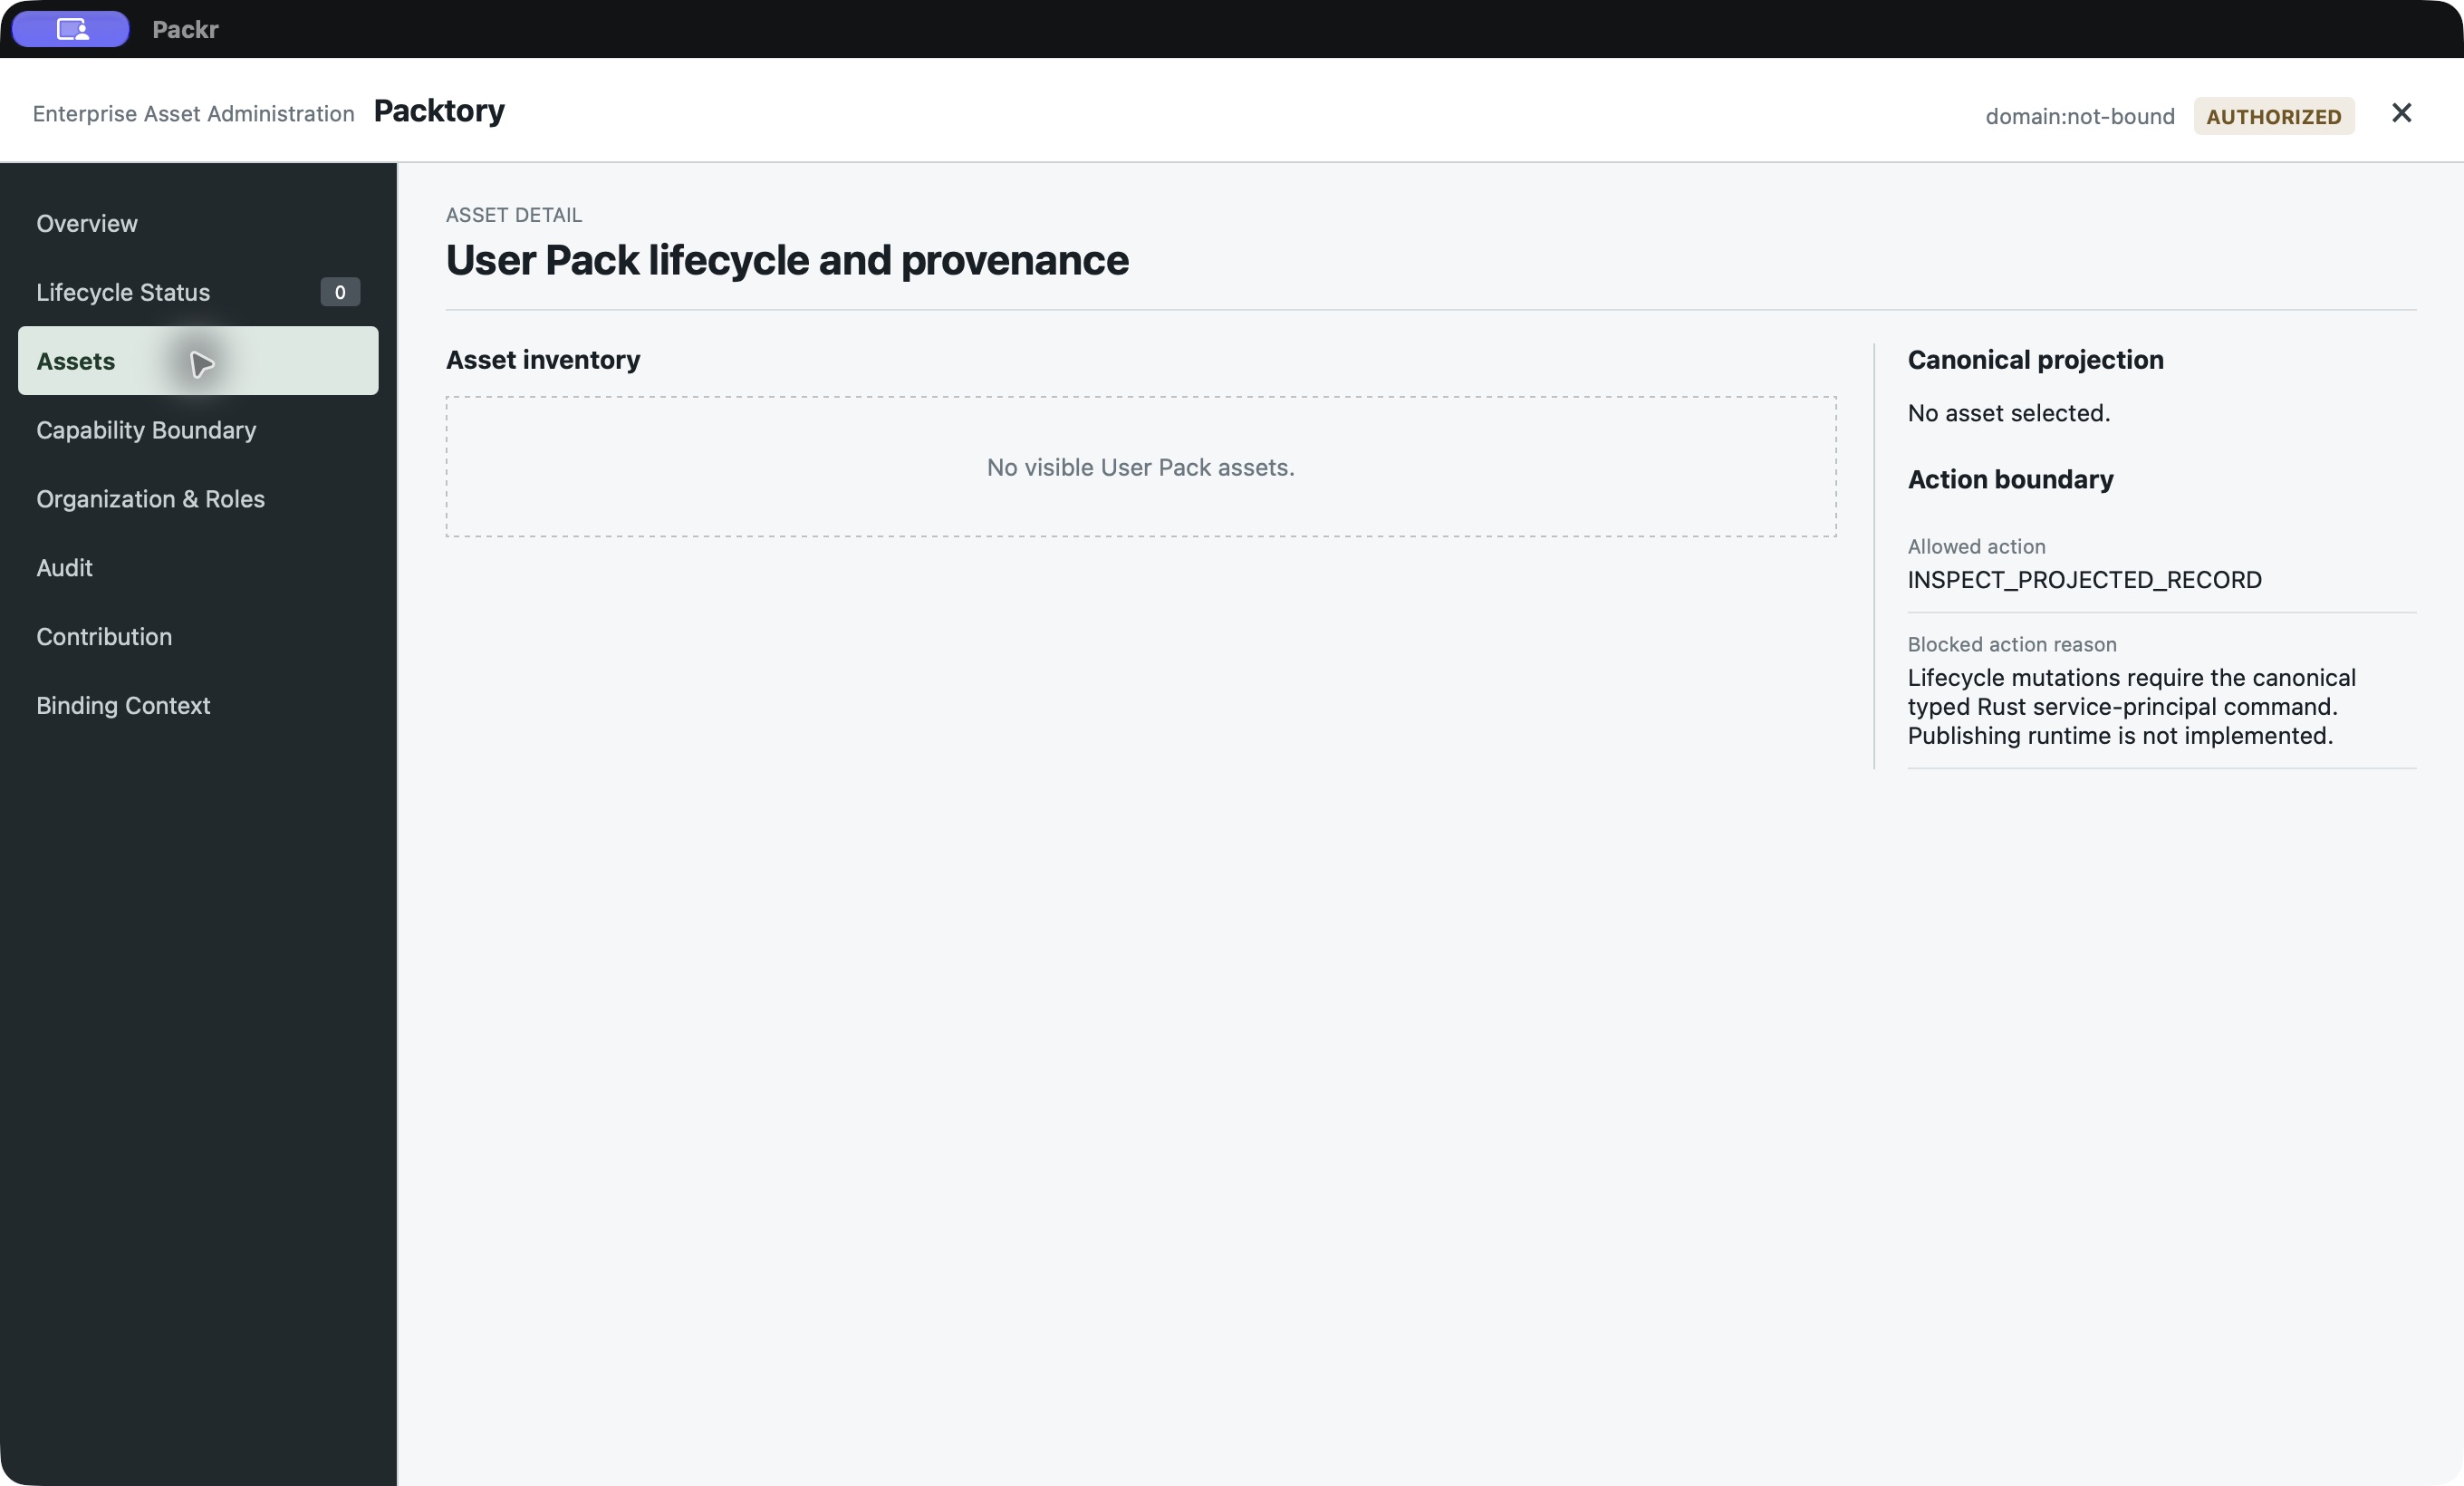
정상 재인증 뒤 Assets 조회에 AUTHORIZED와 사용자 Pack 자산 없음이 표시됩니다. 내장 목록은 별도 인벤토리입니다.
04 · 이전 촬영: 미바인딩 Administration Overview
이전에 보관한 이 단일 촬영은 로컬 R234 후보(번들 0.99.0)의 실제 Packtory Administration Overview입니다. 앞선 라이브러리 이미지를 보완하지만 연결된 작업 순서는 아닙니다. 이전 라이브러리 세션에서는 이 전환을 확인하지 못했습니다. 검색·다운로드·초안 선택은 Packtory 사용자 가이드 를 참조합니다.
- 왼쪽 Overview와 오른쪽 위 도메인/상태를 식별합니다.
- 네 개 수치를 해석하기 전에 domain:not-bound와 Storage readiness: Binding required를 읽습니다.
- Resource, Service, Domain binding, Backup의 Unknown 및 런타임 바인딩이 필요하다는 Recent administration 메시지를 읽습니다. 연결과 실제 자산 목록은 여전히 미해결입니다.
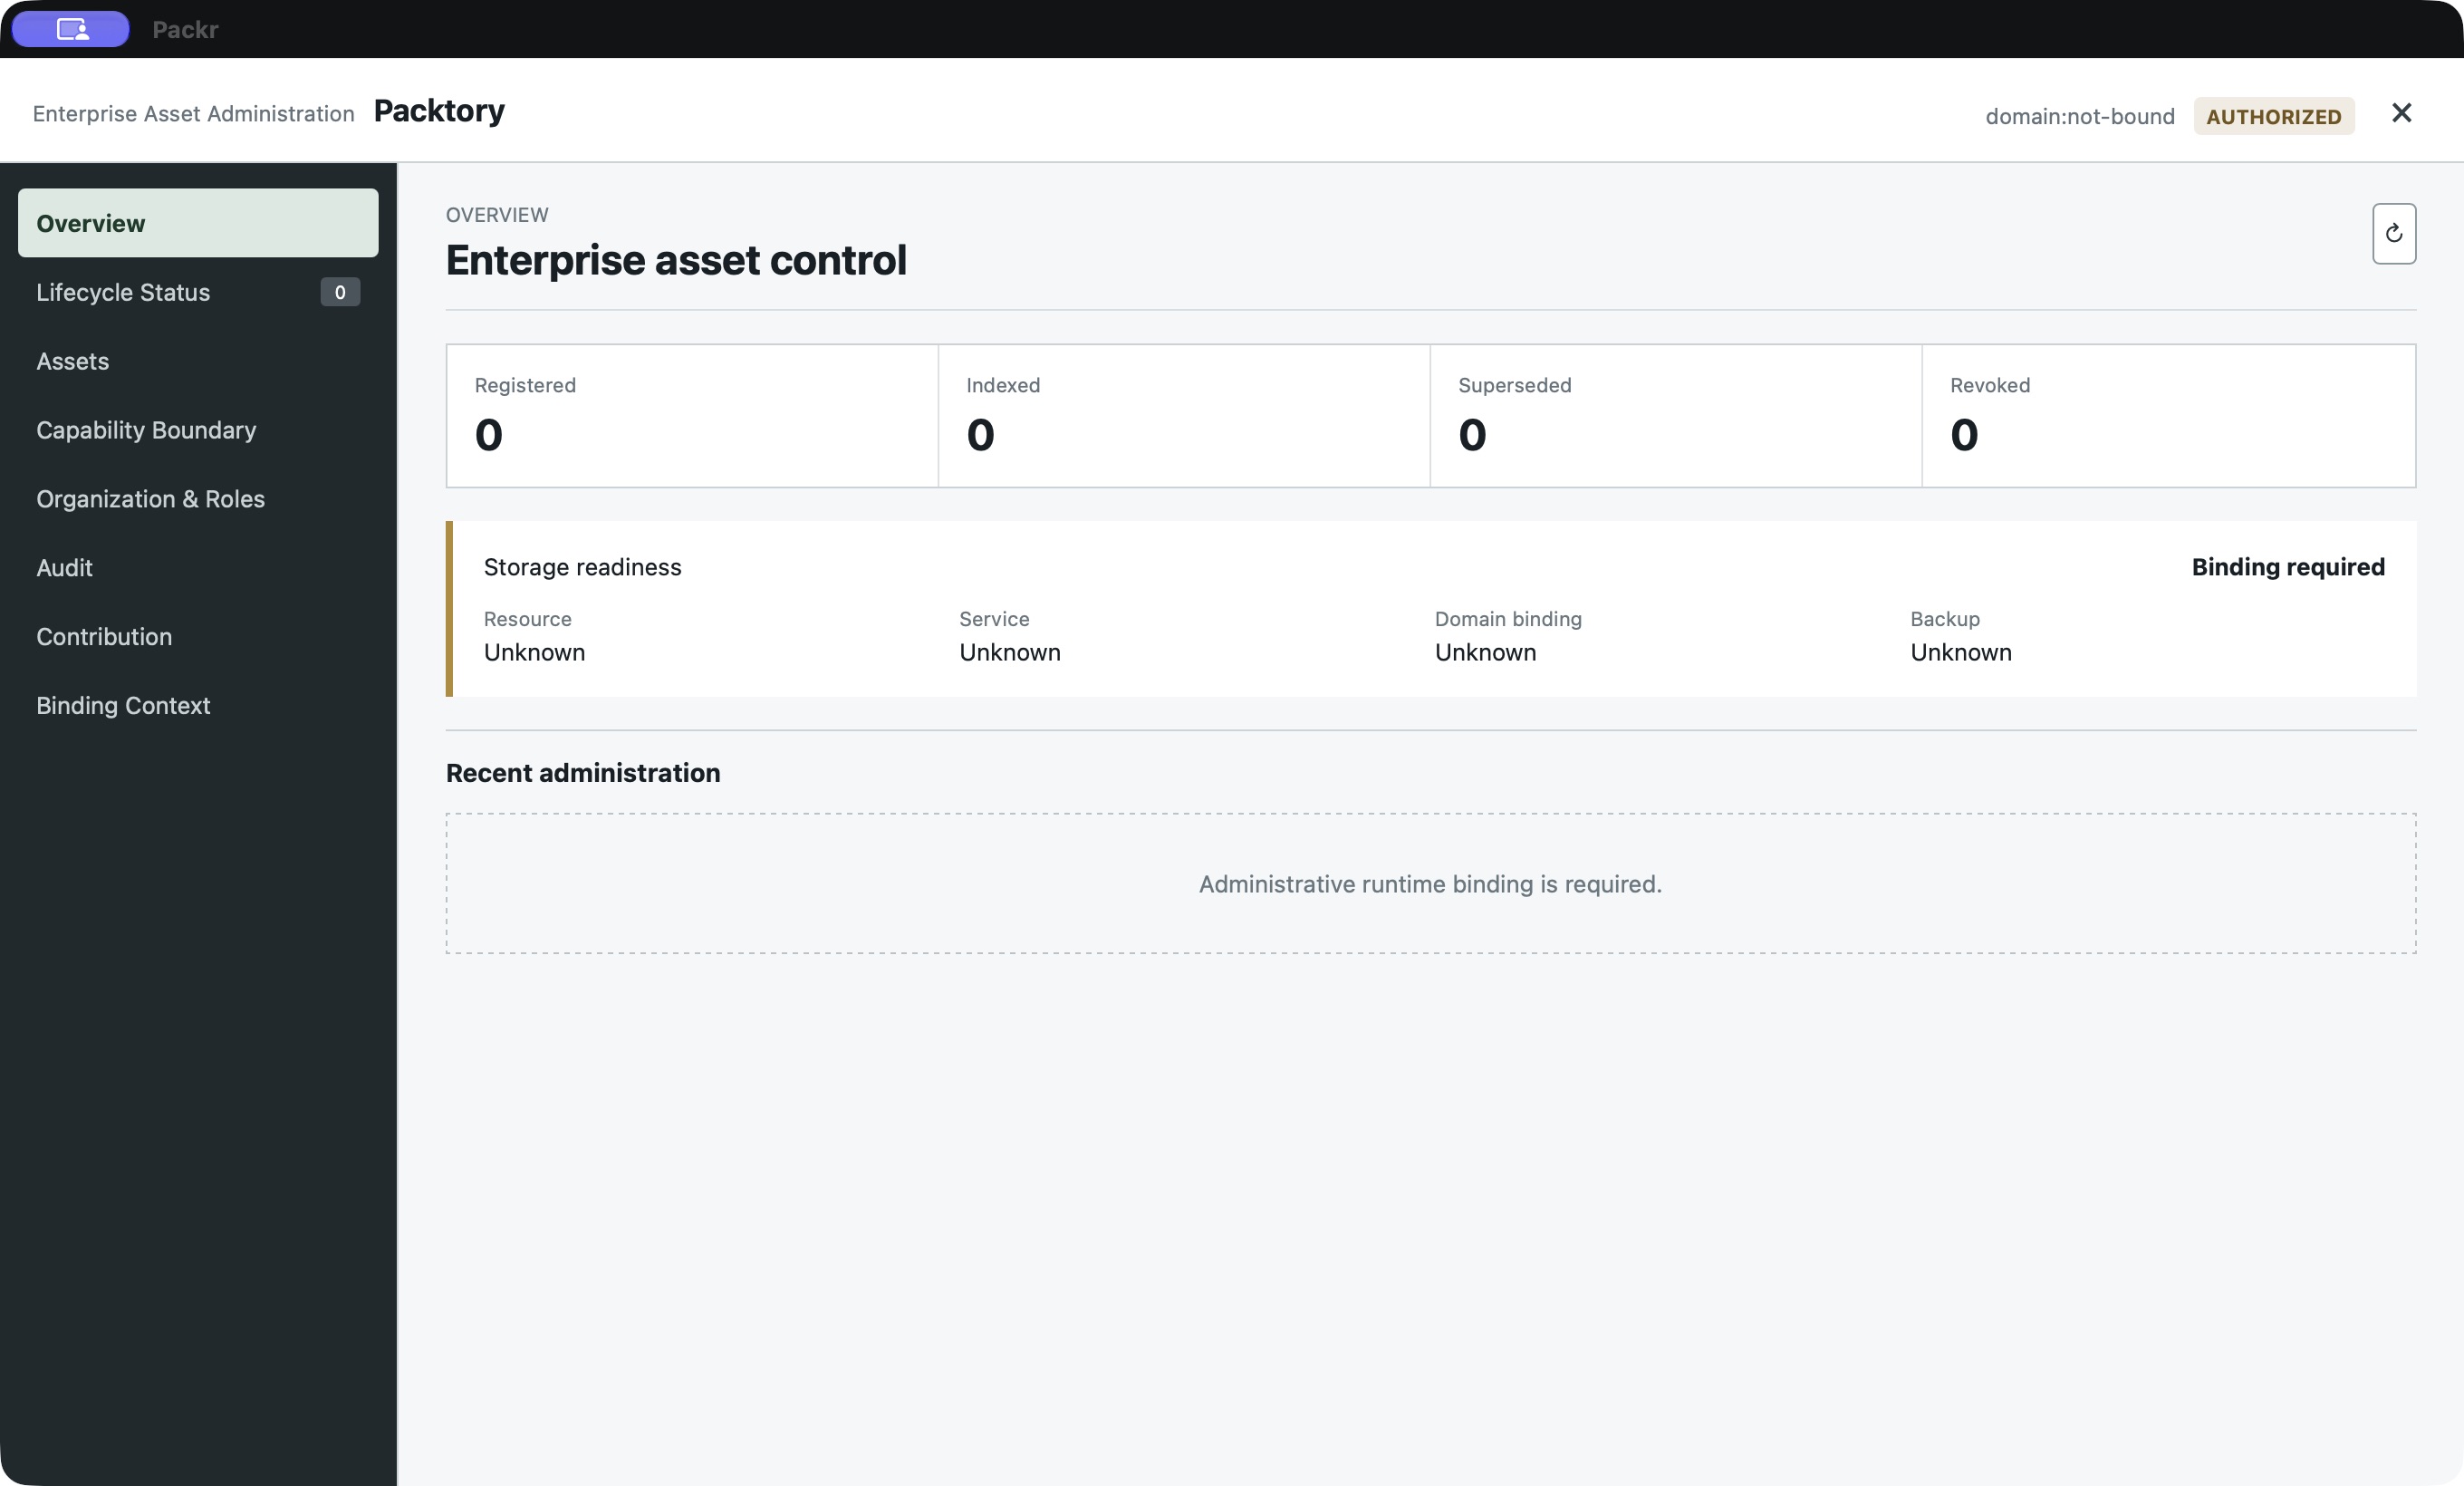
로컬 R234 후보 앱(번들 0.99.0)의 실제 Packtory Administration Overview. domain:not-bound, Binding required, Administrative runtime binding is required 상태입니다. AUTHORIZED 표시는 도메인 연결·실제 자산 목록·고객 준비 완료를 증명하지 않습니다.
AUTHORIZED 표시는 도메인 연결·정식 자산 목록 확보·관리자 실행 성공을 확립하지 않습니다. 이 과거 이미지 하나만으로는 Assets나 Contribution 순서를 확립하지 못했습니다. 현재 실습에는 갱신된 Assets 조회, 과거 테스트 미리보기 , 기존 내보내기 이력을 기록했습니다. 운영 도메인 연결과 고객 전달은 여전히 미입증입니다.
05 · 관리 대화상자 열기
- 제공된 네이티브 클라이언트를 실행하고 대상 작업공간과 설치를 확인합니다. 설치 및 연결 한계는 PackrGUI 가이드 를 참조합니다.
- 도구 모음의 Packtory 를 선택합니다.
- 설치된 권한이 초기화되었다면 Packtory 관리(Administration)을 선택합니다. 일반 관리 화면을 열기 전에 네이티브 어댑터가 인증 맥락과 유효 권한을 확인합니다.
- Packtory 관리 초기화이 보이면 로컬 권한이 초기화되지 않은 것입니다. 이를 열면 바인딩 맥락(Binding Context)로 이동합니다. 초기화 전에 로컬 샌드박스 범위를 읽습니다.
- 두 진입점 모두 사용할 수 없으면 상태를 기록하고 네이티브 런타임과 설치된 신원을 확인합니다. 운영체제 계정이나 자산 탐색 가능 여부만으로 관리자 권한을 추론하지 않습니다.
인증 맥락이 승인되면 허용된 표시를 읽을 수 있지만 미지원 수명주기 명령이 활성화되지는 않습니다. Packtory 관리 닫기 또는 Escape로 닫습니다. 다시 열 때 네이티브 인증을 새로 확인할 수 있습니다.
열기 전 준비
이 Mac에 대상 로컬 관리 신원이 설정되어 있는지 설치 관리자에게 확인합니다. Work 서비스 연결과 내장 Pack 카탈로그 표시만으로 그 신원이 확립되지는 않습니다. 초기화된 Administration 진입점을 열면 macOS 인증 대화상자가 나타날 수 있습니다. 본인에게 허용된 계정으로 정상 시스템 인증만 진행하며 기업·도메인·신원·증거 필드에 비밀번호를 입력하지 않습니다. 취소하면 라이브러리로 돌아가 표시된 이유를 보관합니다. 초기화되지 않은 진입점을 열면 Binding Context만 표시되며 별도의 Initialize administrator 버튼이 설정을 수행합니다.
이 접근 확인은 반환된 관리 상태를 읽은 뒤 닫고 원래 Work가 계속 선택되어 있는지 확인하여 마칩니다. 인증 창이 나타난 것은 중간 단계이며 인증 확인 완료가 아닙니다.
06 · 관리 작업 선택 및 준비
자산 검토자와 기여도 관리자의 산출물은 다릅니다. 탭을 열기 전에 하나를 선택합니다.
| 작업 및 역할 | 책임 담당자에게 받을 것 | 진행 경로 및 완료 기준 |
|---|---|---|
| 자산 리비전 검토 — 허용된 자산 검토자 | 자산 담당자: 정확한 식별자/리비전·예상 범위·검토 질문. 설치 운영자: 현재 User Pack 표시. | Overview → Assets → Capability Boundary. 해당 리비전의 출처/수명주기 관찰과 명시적인 재사용 질문 또는 다음 담당자를 남깁니다. |
| 기여도 보고 — 권한 있는 기여도 관리자 | 증거 관리자: 정확한 범위·이벤트 시간 구간/규약·해결 가능한 증거 참조. 정책 담당자: 가중 모드일 때 정확한 리비전. 전달 담당자: CSV 회수 인계. | Contribution → Preview → Export CSV → Verify export → Refresh history. 의도한 내보내기의 검증 및 파일 전달을 마치거나 파일 전달 대기를 명시합니다. |
| 맥락/신원 질문 — 설치 관리자 | 할당된 기업/도메인/SSO 참조와 현재 운영자 신원. 이 문서를 통해 비공개 자격증명을 받지 않습니다. | Binding Context → 관련 조회. Organization & Roles와 Audit은 제한된 표시이므로 자리표시자라면 담당자로부터 지원되는 관찰을 받습니다. |
입력은 조직에서 제공하며 예시 값을 입력하여 생성하지 않습니다. 입력이 빠졌다면 남은 작업은 준비입니다. 정확한 항목과 담당자를 기록하고 제공되면 그 단계부터 재개합니다. 어플라이언스 수명주기는 VibePackr 관리자, 사용자 Pack 선택은 Packtory 라이브러리를 참조합니다.
실제로 사용할 수 있는 기여도 인계 준비
증거 담당자에게 보고 목적, 정확한 범위 유형과 식별자, 시간 단위가 명시된 정수 시작/끝 값, 허용된 증거 참조를 요청합니다. 관리 담당자에게 현재 신원이 미리보기를 할 수 있는지와 내보내기 이력을 읽을 수 있는지를 각각 확인합니다. 두 권한은 서로 대체되지 않습니다. 내보내기가 맡은 작업이라면 전달 담당자에게 정확한 CSV와 영수증의 회수 방법을 확인합니다. 대화상자를 다시 연 뒤 양식을 복원할 수 있도록 이 답들을 함께 보관합니다. 안내서의 예시 값은 읽기 연습이며 조회할 수 있는 기록이 아닙니다.
07 · Overview에서 범위별 자산 요약 읽기
열기 개요읽을 내용: 등록됨(Registered), 색인됨(Indexed), 대체됨(Superseded) 및 철회됨(Revoked)점검한 구현에서 이 개수는 현재 제어 계층 투영이 제공하는 User Pack으로부터 산출됩니다. 클라우드 버킷의 모든 객체 수가 아닙니다. 투영을 사용할 수 없는 상태에서 0이 표시되어도 기업 전체 목록이 비었다고 입증되지는 않습니다.
Packtory 상태 새로 고침 는 현재 관리 조회를 갱신합니다. 반환된 AUTHORIZED 는 권한/맥락 확인 상태이며 모든 수치나 저장소 필드가 새로 채워졌다는 증거가 아닙니다. User Pack 목록은 제어면 표시가 도착할 때 갱신됩니다.
저장소 준비 상태 는 리소스(Resource), 서비스(Service), 도메인 바인딩 , 백업(Backup)을 구분합니다. 확인된 대화상자에는 초기값 알 수 없음(Unknown) , 바인딩 필요(Binding required) 가 있으며 관리 핸들러는 이를 운영 저장소 측정값으로 채우지 않습니다. 미해결 상태로 유지합니다. 화면의 표시줄이나 권한 승인 헤더를 저장소 건강성 증거로 해석하지 않습니다.
결과를 세 부분으로 읽기
- 접근: AUTHORIZED는 이 관리 맥락의 조회가 허용되었는지를 답합니다.
- 자산: Registered, Indexed, Superseded, Revoked는 표시된 User Pack 기록을 설명합니다. 라이브러리의 공식 내장 Pack 두 개는 별도 목록이며 이 수치에 나타날 필요가 없습니다.
- 서비스 정보: 접근이 허용되어도 저장소 Unknown과 자리표시자 표는 답을 얻지 못한 항목입니다. 탭 전환이나 관리 상태 새로고침은 별도 디렉터리·감사 이력·저장소 측정값을 불러오지 않습니다.
User Pack 행이 없다면 “이 표시에서 확인할 수 있는 User Pack 기록 없음”으로 마칩니다. 내장 Pack은 라이브러리에서 계속 확인하며 관리 예시를 채우기 위해 커스텀 자산을 만들지 않습니다.
마지막 새 Overview 관찰
갱신 및 탭 점검 후 새 Overview 조회가 AUTHORIZED를 반환했습니다. Registered·Indexed·Superseded·Revoked는 모두 0이었고 저장소 필드는 Unknown이었습니다. 이는 별개의 관찰입니다. 접근은 성공했고 현재 User Pack 개수는 0이었으며 저장소 관측값은 채워지지 않았습니다.
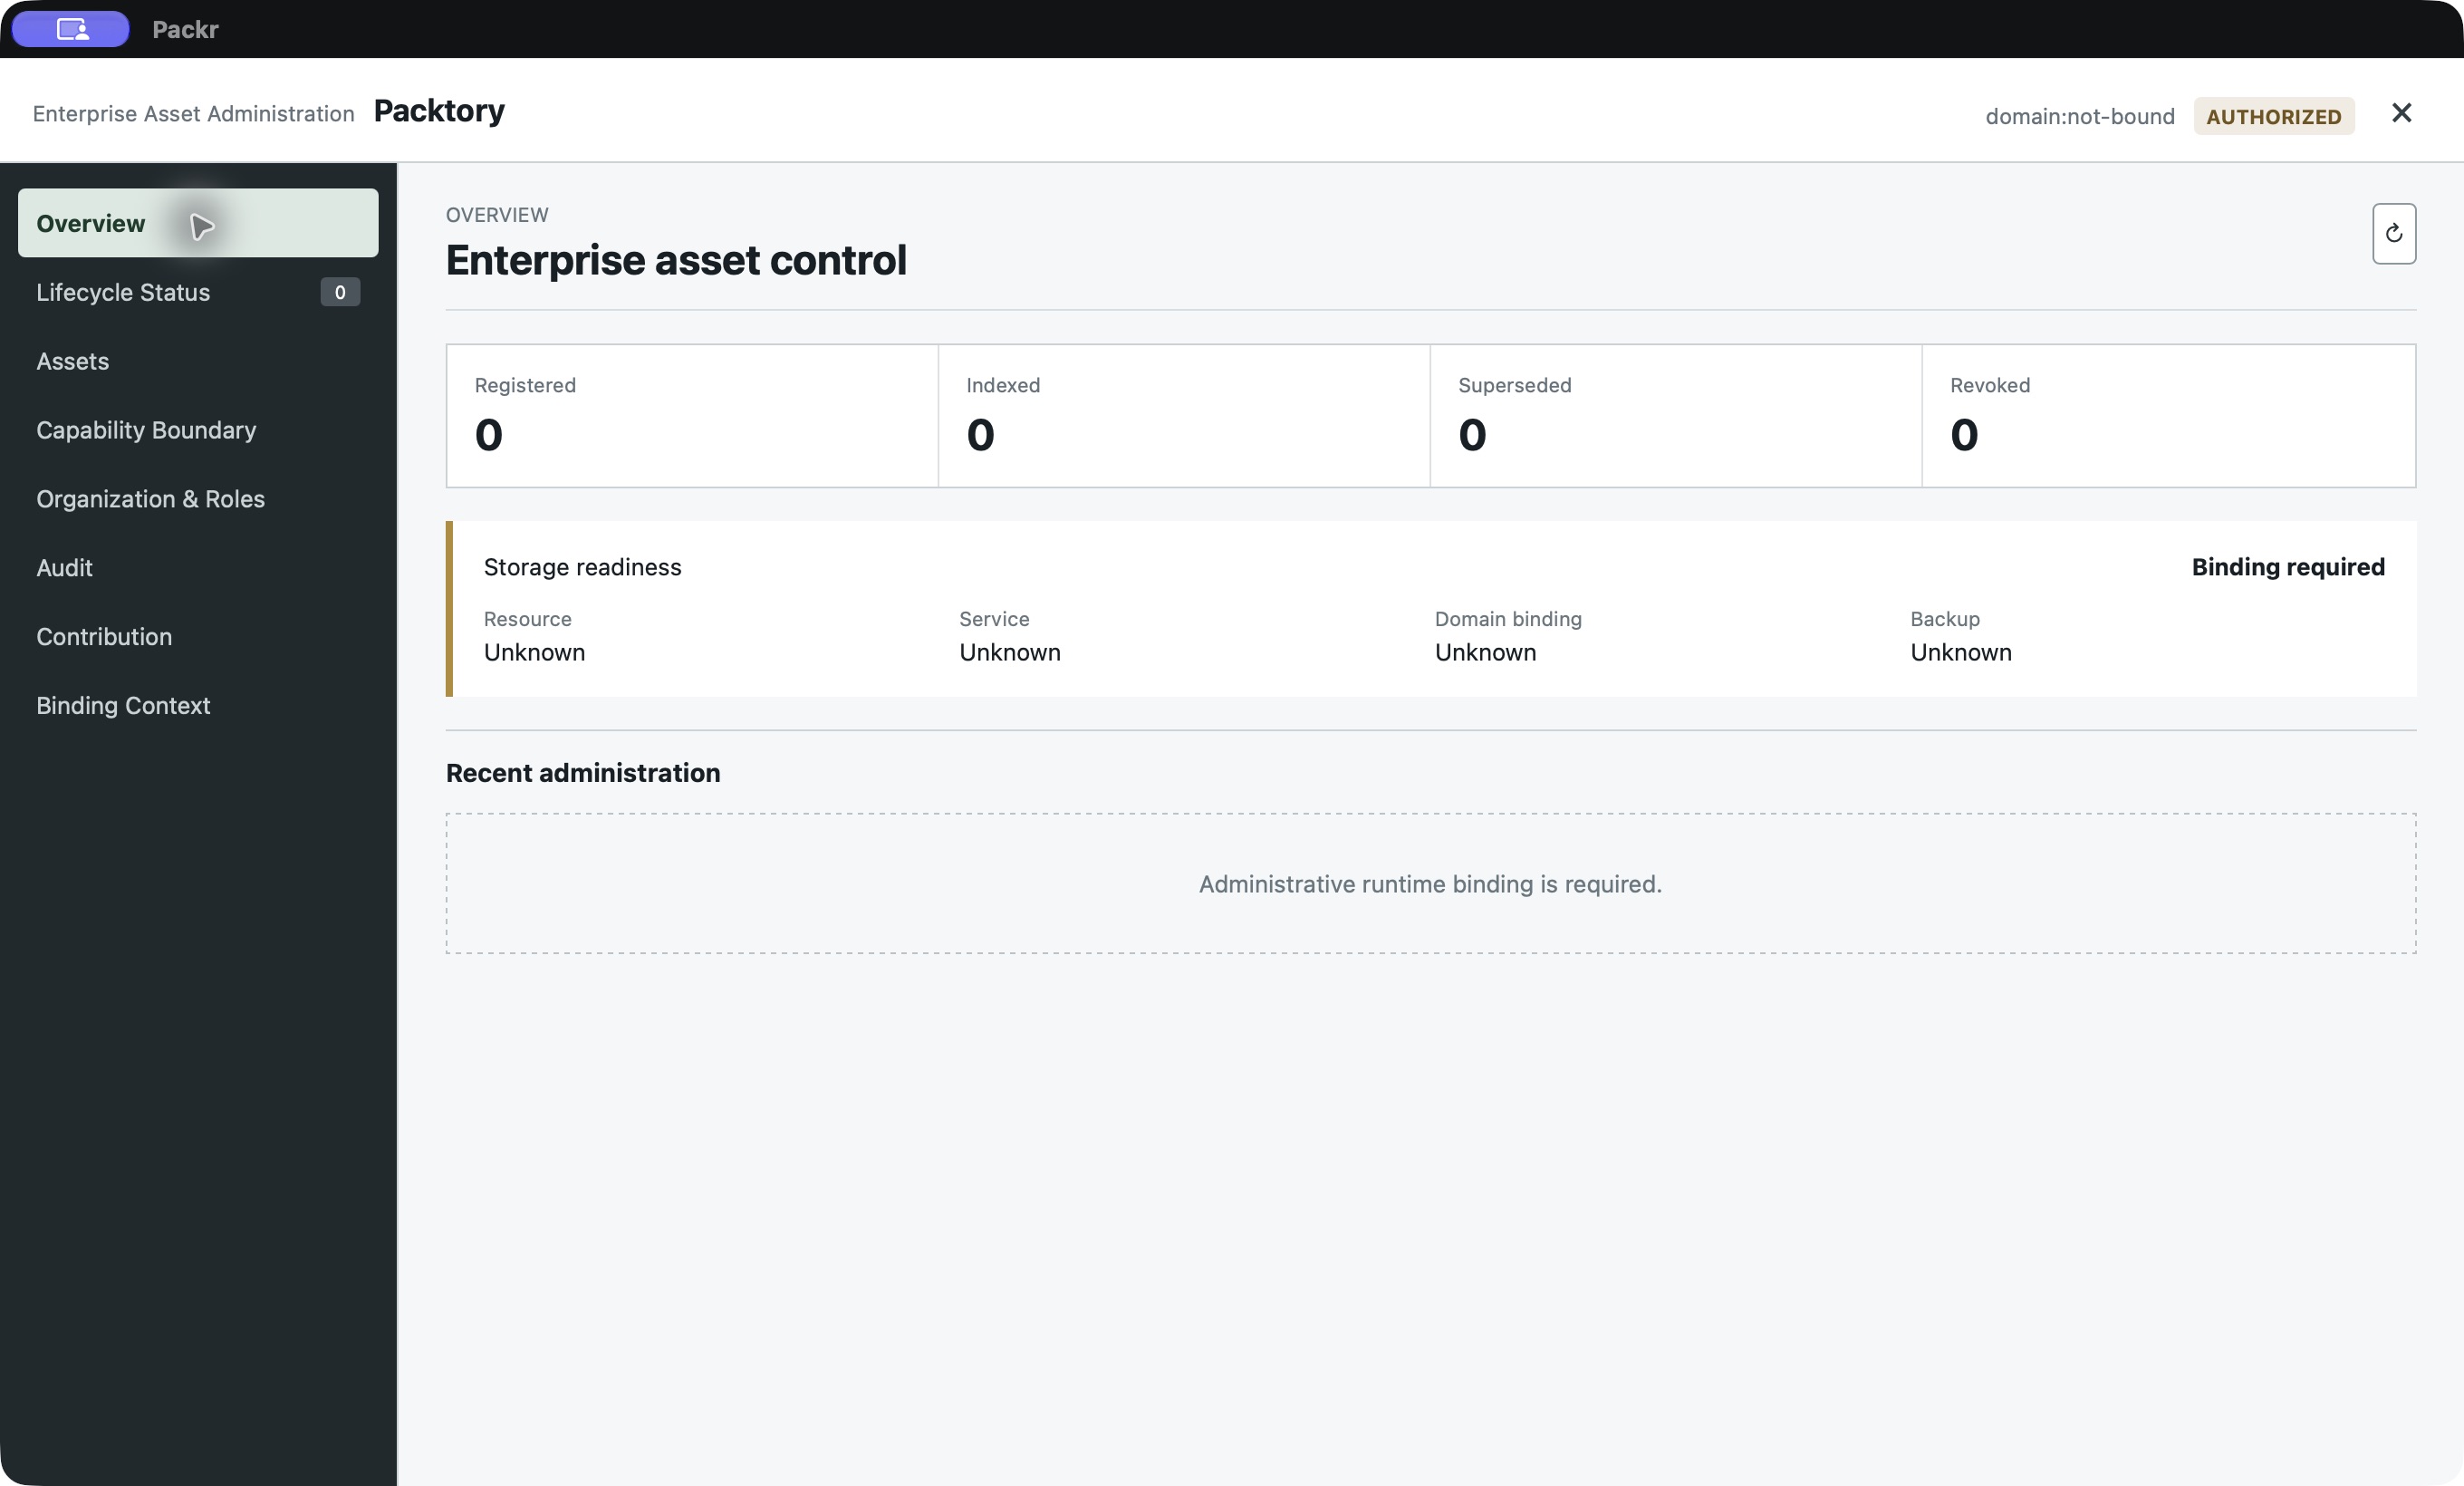
새 Overview 조회도 AUTHORIZED이며 투영된 User Pack 개수는 0, 저장소 필드는 Binding required / Unknown입니다. 도메인 연결은 여전히 해결되지 않았습니다.
08 · 자산과 리비전 확인
- 자산(Assets)를 선택합니다. 현재 User Pack 표시가 있으면 자산 목록에서 식별자/리비전을 선택합니다.
- 식별자 / 리비전 과 범위(Scope) 를 대상 자산과 대조합니다.
- 수명주기(Lifecycle), 레지스트리 참조 , 색인 참조를 읽습니다. 등록과 인덱싱은 별개의 관찰입니다.
- 재사용을 판단하기 전에 출처(Provenance), 의존성(Dependencies) , 계보(Lineage) 를 확인합니다.
- 대체한 자산(Superseded by), 철회 참조 , 재사용 모니터링을 확인합니다. 과거 리비전은 조회 가능하더라도 새 Work에는 부적격일 수 있습니다.
가상의 읽기 연습: 실제 행에 Registry reference는 있지만 Index reference가 없다면 “등록됨; 인덱스 표시 없음”이라고 기록합니다. 게시되었거나 사용 준비가 끝났다고 기록하지 않습니다. 표시 가능한 User Pack 자산이 없습니다. 가 나오면 표시 미수신과 유효한 빈 범위를 먼저 구분합니다. 예시 자산 기록을 운영 증거로 제공하지 않습니다.
수명주기 상태(Lifecycle Status) 에는 수명주기 표와 필터가 있지만 확인된 관리 응답은 해당 행을 채우지 않습니다. 개별 기록은 동작하는 Assets 표시에서 확인합니다. 수명주기 자리표시자는 빈 자산 목록의 증거가 아닙니다.
절차: 리비전 하나를 변경 없이 검토하기
목표는 현재 자산 화면에서 실제로 확인되는 범위를 판단하는 것입니다. 자산 담당자에게 대상 식별자·리비전·범위를 받습니다. 다음 가상 표의 값은 설명용이며 자산 기록이나 가져오기 요청이 아닙니다.
| 해석 예제 | 관찰 | 판단 |
|---|---|---|
| 식별자 / 리비전 | training-pack-alpha / 리비전 3 | 두 값을 전달 기록과 대조합니다. |
| 레지스트리 참조 | 참조가 표시됨 | 이 리비전의 실제 참조를 보관합니다. |
| 색인 참조 | 참조가 표시되지 않음 | 인덱스 미표시이며 게시 또는 재사용 준비를 추론하지 않습니다. |
| 대체한 자산(Superseded by) | revision 4 참조가 표시됨 | 대상 리비전을 담당자에게 확인합니다. revision 3은 과거 맥락으로 남습니다. |
- 유효 권한 확인 후 Packtory Administration → Assets를 엽니다. Asset inventory에서 전달받은 식별자/리비전을 선택합니다.
- Scope를 대조한 뒤 Provenance, Dependencies, Lineage를 읽습니다. 참조가 있는 항목과 관찰 불가 항목을 구분하여 기록합니다.
- 재사용을 논의하기 전에 Lifecycle, Superseded by, Revocation reference를 확인합니다. 행 선택만으로 적격성이 확인되지는 않습니다.
- 원하는 리비전이 없으면 어플라이언스 운영자와 현재 User Pack 표시를 확인하고 자산 담당자와 예상 범위를 대조합니다. Refresh Packtory status는 관리 조회만 갱신하므로 새 자산 표시 도착을 증명하지 않습니다.
완료 확인: 검토 기록이 정확한 리비전 하나, 범위, 확인된 계보/수명주기 관찰을 명시하고 미해결 필드에 담당자를 지정합니다. 이 조회 화면에서 등록·철회·복구하지 않고 마칩니다.
리비전별 판단을 남겨 검토 마치기
위 가상의 training-pack-alpha revision 3 연습에서는 “요청 리비전과 범위가 맞는가?”, “어떤 원본/검증/소비 및 의존/계보 참조가 보이는가?”, “후속 또는 철회 참조가 있는가?”를 따로 기록합니다. Reuse monitoring은 이 기록의 표시된 소비·검증 재사용·실패 재사용 수치로 읽으며 미래 성공 보장이 아닙니다. revision 4가 대상 후속 리비전이라면 담당자에게 정확한 식별자를 받아 그 기록을 별도로 조회합니다. revision 3의 결론을 옮기지 않습니다.
Assets에 기록이 있어도 Lifecycle Status가 자리표시자면 개별 검토를 Assets에서 계속하고 전체 수명주기 보기는 사용 불가로 표시합니다. 다음 작업이 REGISTER, INDEX, SUPERSEDE 또는 REVOKE라면 이 UI 검토를 마치고 정확한 요청 동작/리비전을 자산 권한 담당자에게 인계합니다. 기능 표 에 미지원 수동 조작을 구분했으며 대체 변경 명령을 제공하지 않습니다. Index reference만으로 게시 요청이 완료되지는 않습니다.
관찰된 Lifecycle Status
Lifecycle Status 탭에는 표의 자리표시자가 유지되었습니다. 이것이 허용된 빈 Assets 화면에 수명주기 기록을 추가한 것은 아닙니다. 이번 실습을 위해 커스텀 User Pack을 만들지 않았습니다. 공식 내장 Pack은 별도 라이브러리 안내서에서 확인합니다.
허용된 수명주기 화면에 No authority-filtered lifecycle records available이 표시됩니다. 이 화면만으로 기반 기록의 부재를 판단하지 않습니다.
09 · 동작 경계 이해
기능 경계(Capability Boundary) 에서 구현된 엔진 경로와 현재 대화상자 컨트롤을 구분합니다. 현재 Assets 화면은 조회를 제공하며 수동 수명주기 변경은 제공하지 않습니다.
| 작업 | 데스크톱 경계의 의미 |
|---|---|
| REGISTER, INDEX, SUPERSEDE, REVOKE | 타입이 지정된 엔진 명령은 존재하지만 확인된 관리 대화상자에는 사용할 수 있는 수동 동작이 없습니다. 작업 이름은 버튼이나 권한이 아닙니다. |
| PUBLISH, UNPUBLISH, ARCHIVE, RESTORE | 현재 로컬 User Pack 수명주기 패널은 이 런타임 경로를 사용 불가로 표시합니다. 이 한정된 설명은 어플라이언스 복구 기능 전체를 뜻하지 않습니다. |
| 미리보기 / CSV 내보내기 / 내보내기 검증 | 설치된 신원·권한·증거가 필요한 별도의 기여도 작업입니다. 아래에서 설명합니다. |
확인된 일반 관리 명령 경로는 수명주기 변경을 적용하지 않고 거부합니다. 저장소 편집, 브라우저 필드 변경, 내부 요청 직접 작성으로 미지원 작업을 우회하지 않습니다. 자산 게시 권한과 다른 수명주기 연동은 각각 등록된 경로에서 판단해야 하며 이 패널이 권한을 부여하지 않습니다.
파생 자산 생성(Create Derivative) 나 공개 요청(Request Publication)이 표시되는 배포에서는 별도로 설정된 수명주기 경로에 속합니다. 이 안내서는 해당 경로가 운영 고객 절차로 검증되었다고 주장하지 않습니다.
실제 Capability Boundary 탭에는 여기서 설명한 작업 표가 표시되었습니다. 표를 읽는 것으로 나열된 명령을 실행한 것은 아닙니다.
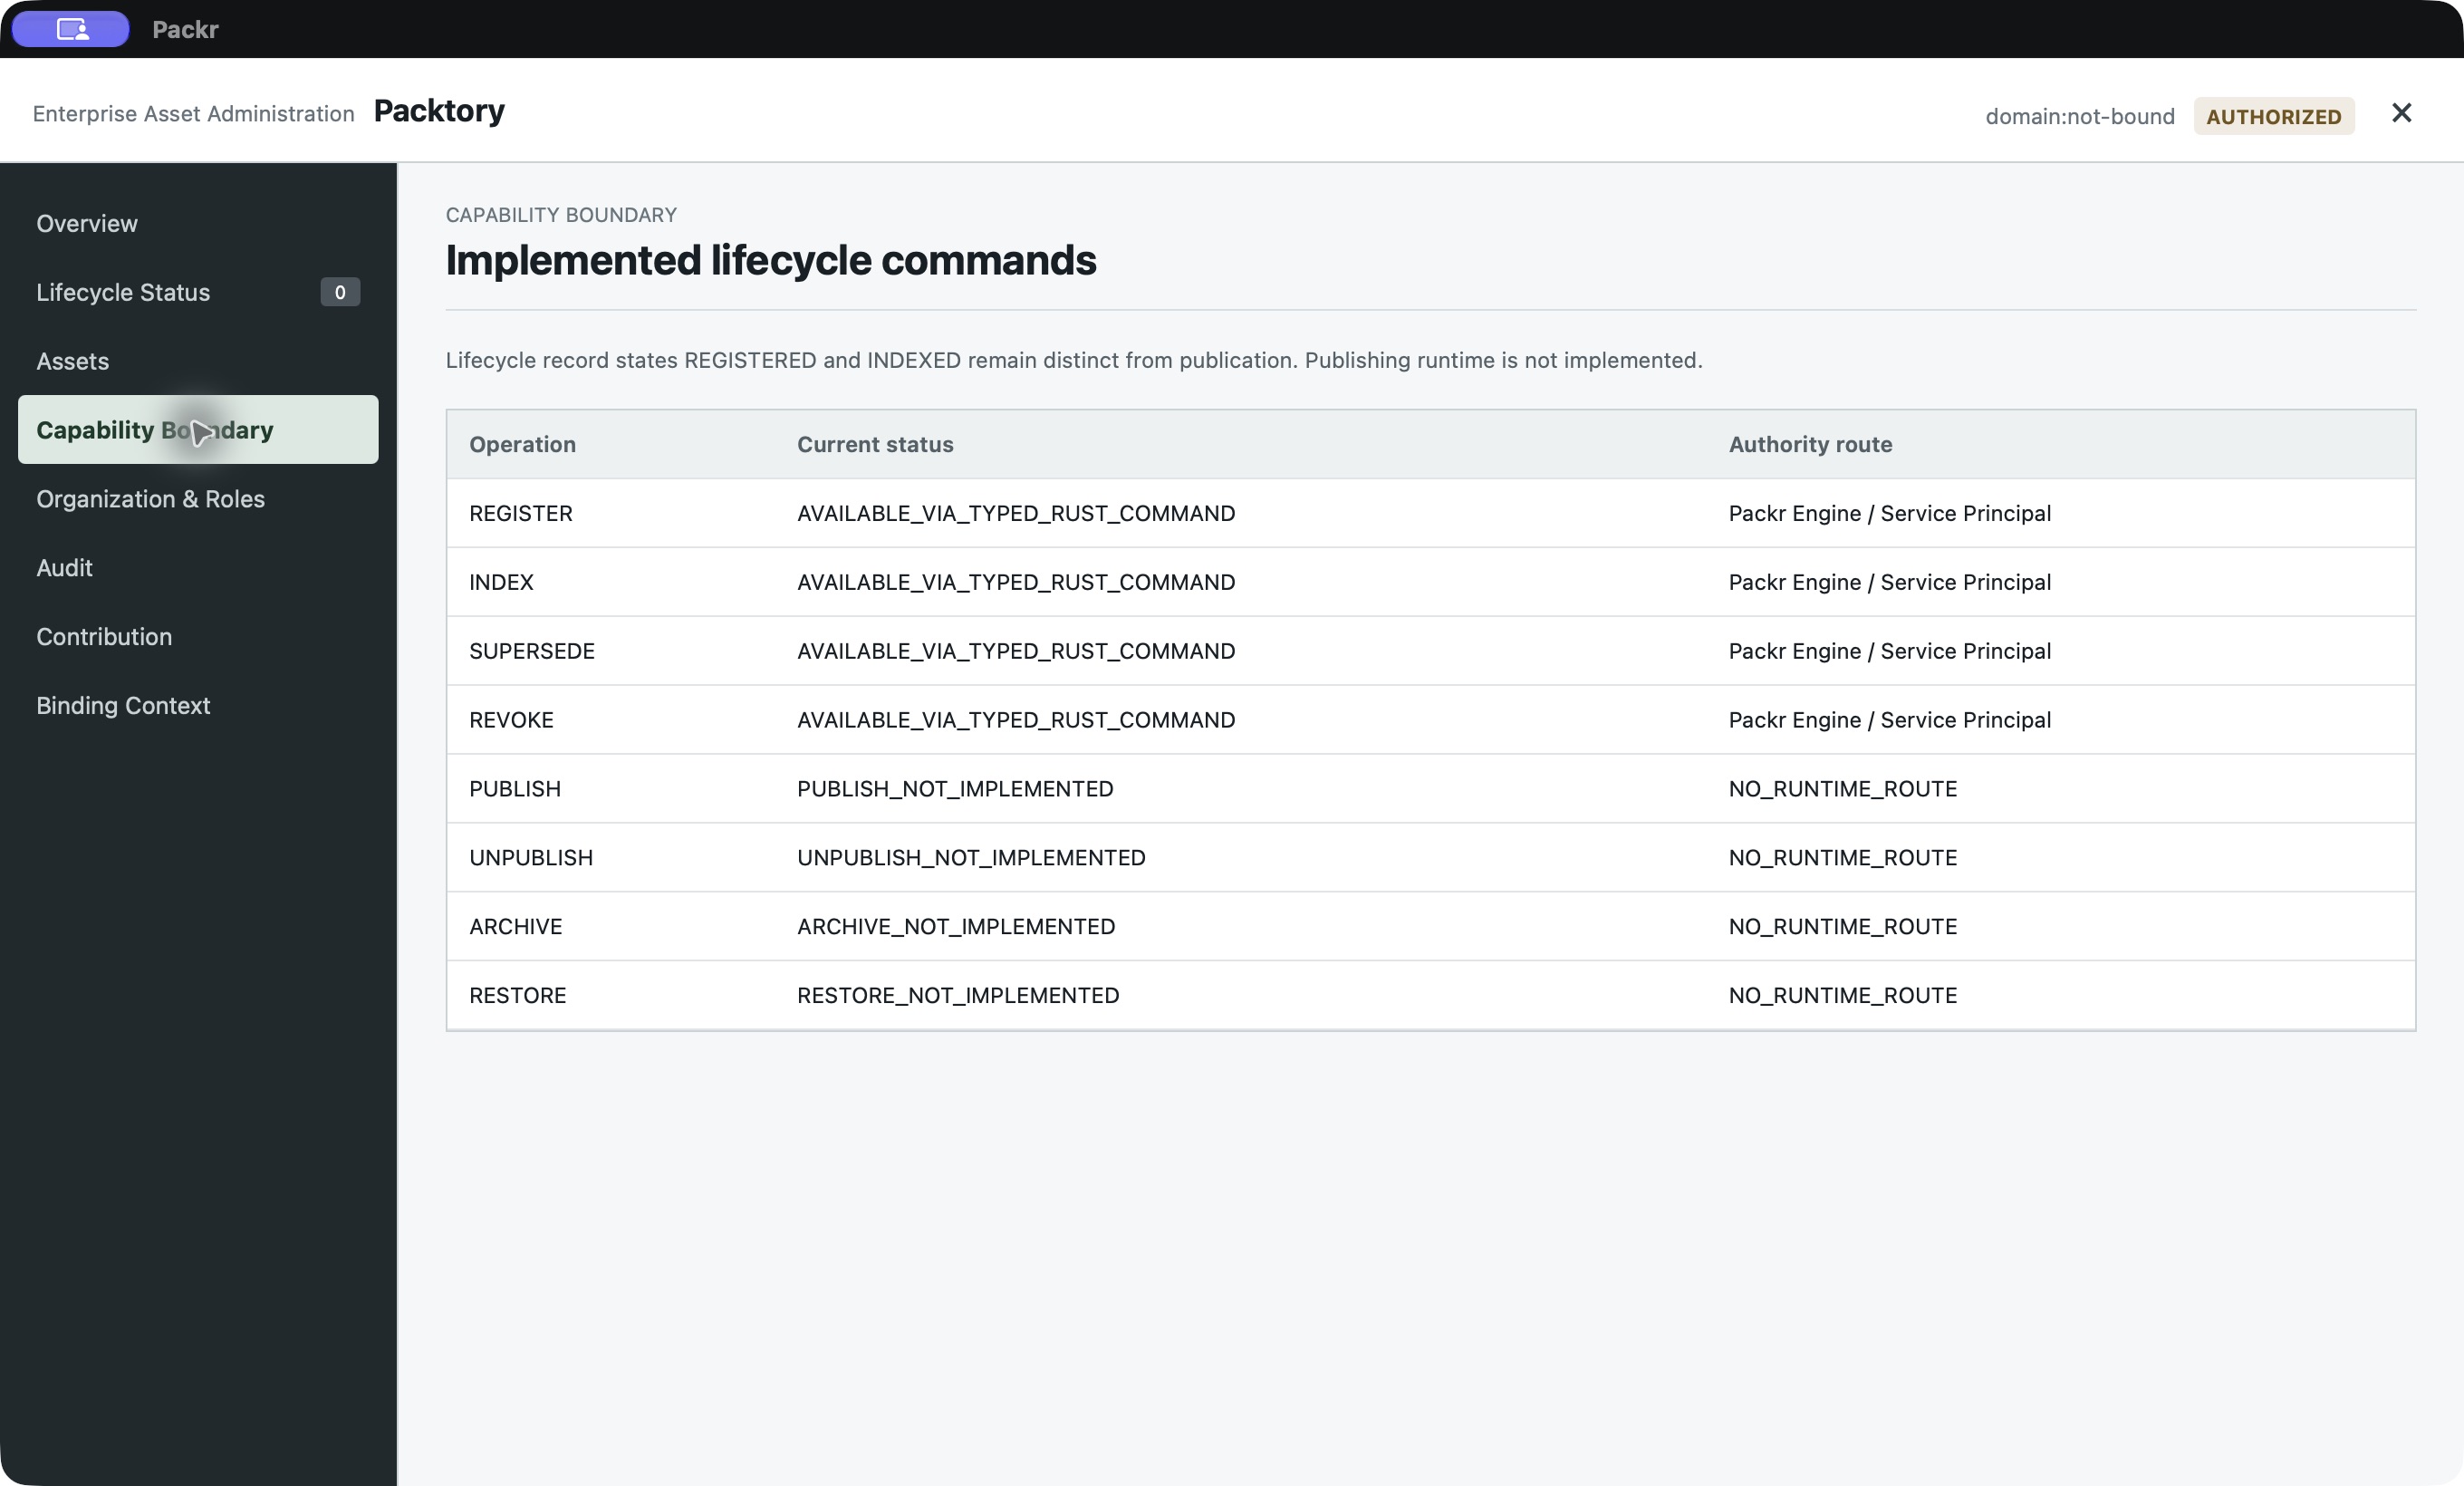
실제 표는 이 패널의 엔진 명령 경로와 사용 불가 경로를 설명합니다. 수명주기 명령은 실행하지 않았습니다.
10 · 설정 범위를 구분하며 Binding Context 읽기
바인딩 맥락(Binding Context) 에는 기업 참조, 어플라이언스 도메인 참조, SSO 테넌트 참조 , 관리자 식별자가 있습니다. 활성화 마법사가 아닌 조회 맥락 필드입니다. 값을 입력해도 저장소 생성, SSO 연동 활성화, 역할 부여, 자산 게시가 수행되지 않습니다. 기존 설치의 참조만 사용하며 운영 식별자를 임의로 만들지 않습니다.
별도의 로컬 샌드박스 권한 영역에는 조직(Organization), VibePackr 사용자 ID, 권한 부여(Grant) , 자격 증명 어댑터가 표시됩니다. 관리자 초기화 는 샌드박스 권한을 위해 macOS 네이티브 자격 검증을 호출합니다. 해당 로컬 샌드박스를 명시적으로 설정할 때만 사용합니다. 새 r232 고객 어플라이언스의 지원되는 최초 설정이나 원격 고객 권한 부여 방법이 아닙니다.
NOT_INITIALIZED 에서는 로컬 초기화 컨트롤이 허용되고 INITIALIZED 는 그 로컬 권한 상태가 존재함을 뜻합니다. 초기화에 성공해도 각 작업의 유효 권한이 필요합니다. 네이티브 검증을 취소했다면 취소 상태와 사유를 보존합니다. 숨겨진 자격 증명이나 수동 권한 부여로 대체하지 않습니다.
절차: 프로비저닝 없이 맥락 질문 해결하기
- 먼저 “이 조회가 내게 할당된 기업과 어플라이언스 도메인을 가리키는가?”와 같은 질문을 정합니다. 설치 관리자에게 정확한 Binding Context 참조 네 개를 받습니다.
- Binding Context에서 Enterprise reference, Appliance Domain reference, SSO tenant reference, Administrator identity를 전달 기록과 대조합니다. 읽기 연습의 enterprise:training과 domain:training은 가상 라벨이며 할당이 아닙니다. 허용된 조회에 필요할 때 실제 제공된 참조만 입력합니다.
- 관련 지원 조회/Refresh Packtory status를 사용하고 반환 맥락/상태 또는 그대로의 거부 사유를 보관합니다. AUTHORIZED는 권한/맥락 관찰이며 저장소 측정값이나 디렉터리 표를 채우지 않습니다.
- 역할 질문은 Organization & Roles를 확인합니다. SSO directory mapping is not bound라면 신원 관리자에게 설치에서 지원하는 디렉터리/멤버십 관찰을 받습니다. 감사 질문은 Audit을 확인하고 범위별 표시가 없다면 감사 담당자에게 작업 참조와 연결되는 지원 기록을 요청합니다.
- 일치한 맥락과 지원되는 답 또는 정확한 관찰 불가 항목과 담당자를 남겨 마칩니다. 참조 편집은 저장소 생성·SSO 활성화·역할 부여가 아닙니다. 별도 샌드박스 초기화는 이 맥락 조회 작업 범위 밖입니다.
관찰된 Binding Context에서 권한 상태는 INITIALIZED였고 Initialize administrator는 비활성화되어 있었습니다. Grant 필드에는 “Not initialized” 자리표시자가 남아 있었습니다. 새 관리 조회가 성공했으므로 이 필드는 미표시 항목으로 읽으며 유효 권한의 부재를 증명한다고 해석하지 않습니다. 초기화는 수행하지 않았습니다.
11 · 기여도 증거 준비 및 미리보기
VibePackr User ID와 허용된 기여도 범위가 바인딩된 설치에서 기여도(Contribution) 을 엽니다. 미리보기는 기존 정식 ETS 증거를 사용하며 설명문으로 원본 증거를 만들지 않습니다.
| 필드 | 제공할 정보 |
|---|---|
| 기간 시작 / 기간 종료 | 증거의 이벤트 시각과 일치하는 정수 경계입니다. 시작은 포함, 끝은 제외이며 시작이 끝보다 작아야 합니다. |
| 범위 유형 / 범위 식별자 | 권한이 있는 Organization, Department, Team, Project 또는 VibePackr User ID와 정확한 식별자입니다. |
| 투영 모드 | 가중치 없는 조회는 Raw metrics입니다. Weighted projection은 정확한 Policy ID와 Policy revision이 필요합니다. |
| 정본 ETS 증거 참조 | 허용된 증거 집합의 기존 참조를 한 줄에 하나씩 입력합니다. 전체 로그나 고객 내용을 붙여 넣지 않습니다. |
| 승인된 표시 이름 매핑 포함 | 해당 매핑이 필요하고 허용된 경우가 아니면 선택하지 않습니다. |
- 기간, 범위, 증거 참조를 입력합니다.
- 초기 확인은 원시 측정값(Raw metrics) , 가중치 조회는 승인된 정책을 선택합니다.
- 선택 미리보기(Preview).
- 기간(Period), 범위(Scope), 행 개수(Row count), 정책(Policy), 증거 세트 ID 와 원시/가중치 행을 확인합니다.
구조상 유효한 양식도 엔진이 거부할 수 있습니다. 선택한 기간·범위에서 빈 행 집합은 유효할 수 있으며, 조직 전체의 활동이 0임을 입증하지는 않습니다. 기여도는 증거의 투영이며 성과·보상·승진·징계 결정이 아닙니다.
절차: 보고 구간을 입력하고 미리보기
목표는 허가된 증거 집합을 미리 본 뒤 아래 내보내기 작업으로 이어가는 것입니다. 기여도/증거 관리자에게 본인에게 허용된 정확한 범위 유형과 식별자, 해당 범위의 정식 ETS 참조, 그 기록과 같은 시간 표현의 시작/종료 경계를 받습니다. 가중 보고에는 승인된 Policy ID와 정확한 리비전도 받습니다. 참조는 기존 증거 식별자이며 자산 이름, Work 설명 또는 이 양식에서 새로 만드는 기록이 아닙니다.
확인된 양식은 양의 정수를 받아 부호 없는 정수 경계로 전달하며 엔진은 각 증거 이벤트의 occurred_at 값과 직접 비교합니다. 이 경로에서는 달력 날짜 변환이나 이벤트 시간 단위를 확립하지 않습니다. 정수만 보고 초·밀리초·시간대를 가정하지 않습니다. 증거 관리자에게 구간과 시간 규약을 받습니다. 제공되지 않으면 빠진 전달물은 승인된 보고 구간 명세이며 임의 변환으로 채우지 않습니다.
가상 양식 연습 — 다음 값은 필드 이해용입니다. 아래 참조는 설명용 자리표시자이며 Preview 전에 실제 허가된 참조로 바꿔야 합니다.
| 필드 | 설명용 입력 |
|---|---|
| 기간 시작 | 1000 |
| 기간 종료 | 2000 |
| 범위 유형 | 프로젝트(Project) |
| 범위 식별자 | project:training-alpha |
| 투영 모드 | 원시 측정값(Raw metrics) |
| 정책 ID / 정책 리비전 | 비워 둠; Raw metrics에서 비활성화 |
| 정본 ETS 증거 참조 | [한 줄에 하나씩 허가된 ETS 참조로 교체] |
| 승인된 표시 이름 매핑 포함 | 선택하지 않음(Unchecked) |
- 예시 구간·범위·참조 자리표시자를 관리자가 제공한 값으로 바꿉니다. 시작이 종료보다 작은지 확인합니다. 설명용 구간에서는 1000의 이벤트가 포함되고 2000의 이벤트는 제외됩니다.
- Preview를 선택합니다. 정상 표시는
PROJECTED를 반환합니다. Period, Scope, Row count, Policy, Evidence Set ID를 의도한 보고서와 대조합니다. Raw metrics에서는RAW_ONLY를 확인합니다. 내보내기 전에 반환 행을 읽습니다. - 구간이 뒤집혔다면 양식이 유효한 구간을 요구하며 진행하지 않습니다. 원래 경계를 바로잡습니다.
CONTRIBUTION_EVIDENCE_INVALID라면 증거 관리자에게 정확한 참조 확인을 요청하고 임의 문장으로 대체하지 않습니다.CONTRIBUTION_SCOPE_DENIED라면 범위를 넓히지 말고 관리자에게 허용 범위를 확인합니다.
완료 확인: 반환 미리보기가 의도한 구간/범위와 일치하고 실제 행 또는 명시적인 빈 결과를 검토했습니다. “No evidence-backed projection available.”는 사용 가능한 표시가 없다는 뜻이며 “The selected evidence set produced no contribution rows.”는 실제 빈 결과입니다. 예상하지 못한 빈 결과는 내보내기 전에 증거 담당자에게 확인합니다.
과거 테스트 증거를 사용한 실제 미리보기
Contribution은 먼저 AVAILABLE을 반환했습니다. 제공된 과거 테스트 양식을 Raw metrics 모드로 채운 뒤 Preview는 PROJECTED를 반환했습니다. 한 행, ORIGINATED 수치 1, RAW_ONLY가 표시되었습니다. 이는 보관된 테스트 증거의 표시이며 새 고객 기여나 내장 감사 Work의 새 실행이 아닙니다. 공개용 이미지에는 준비 화면을 보여 주며 입력된 참조와 반환된 비공개 행은 별도 내부 실습에만 보관합니다.
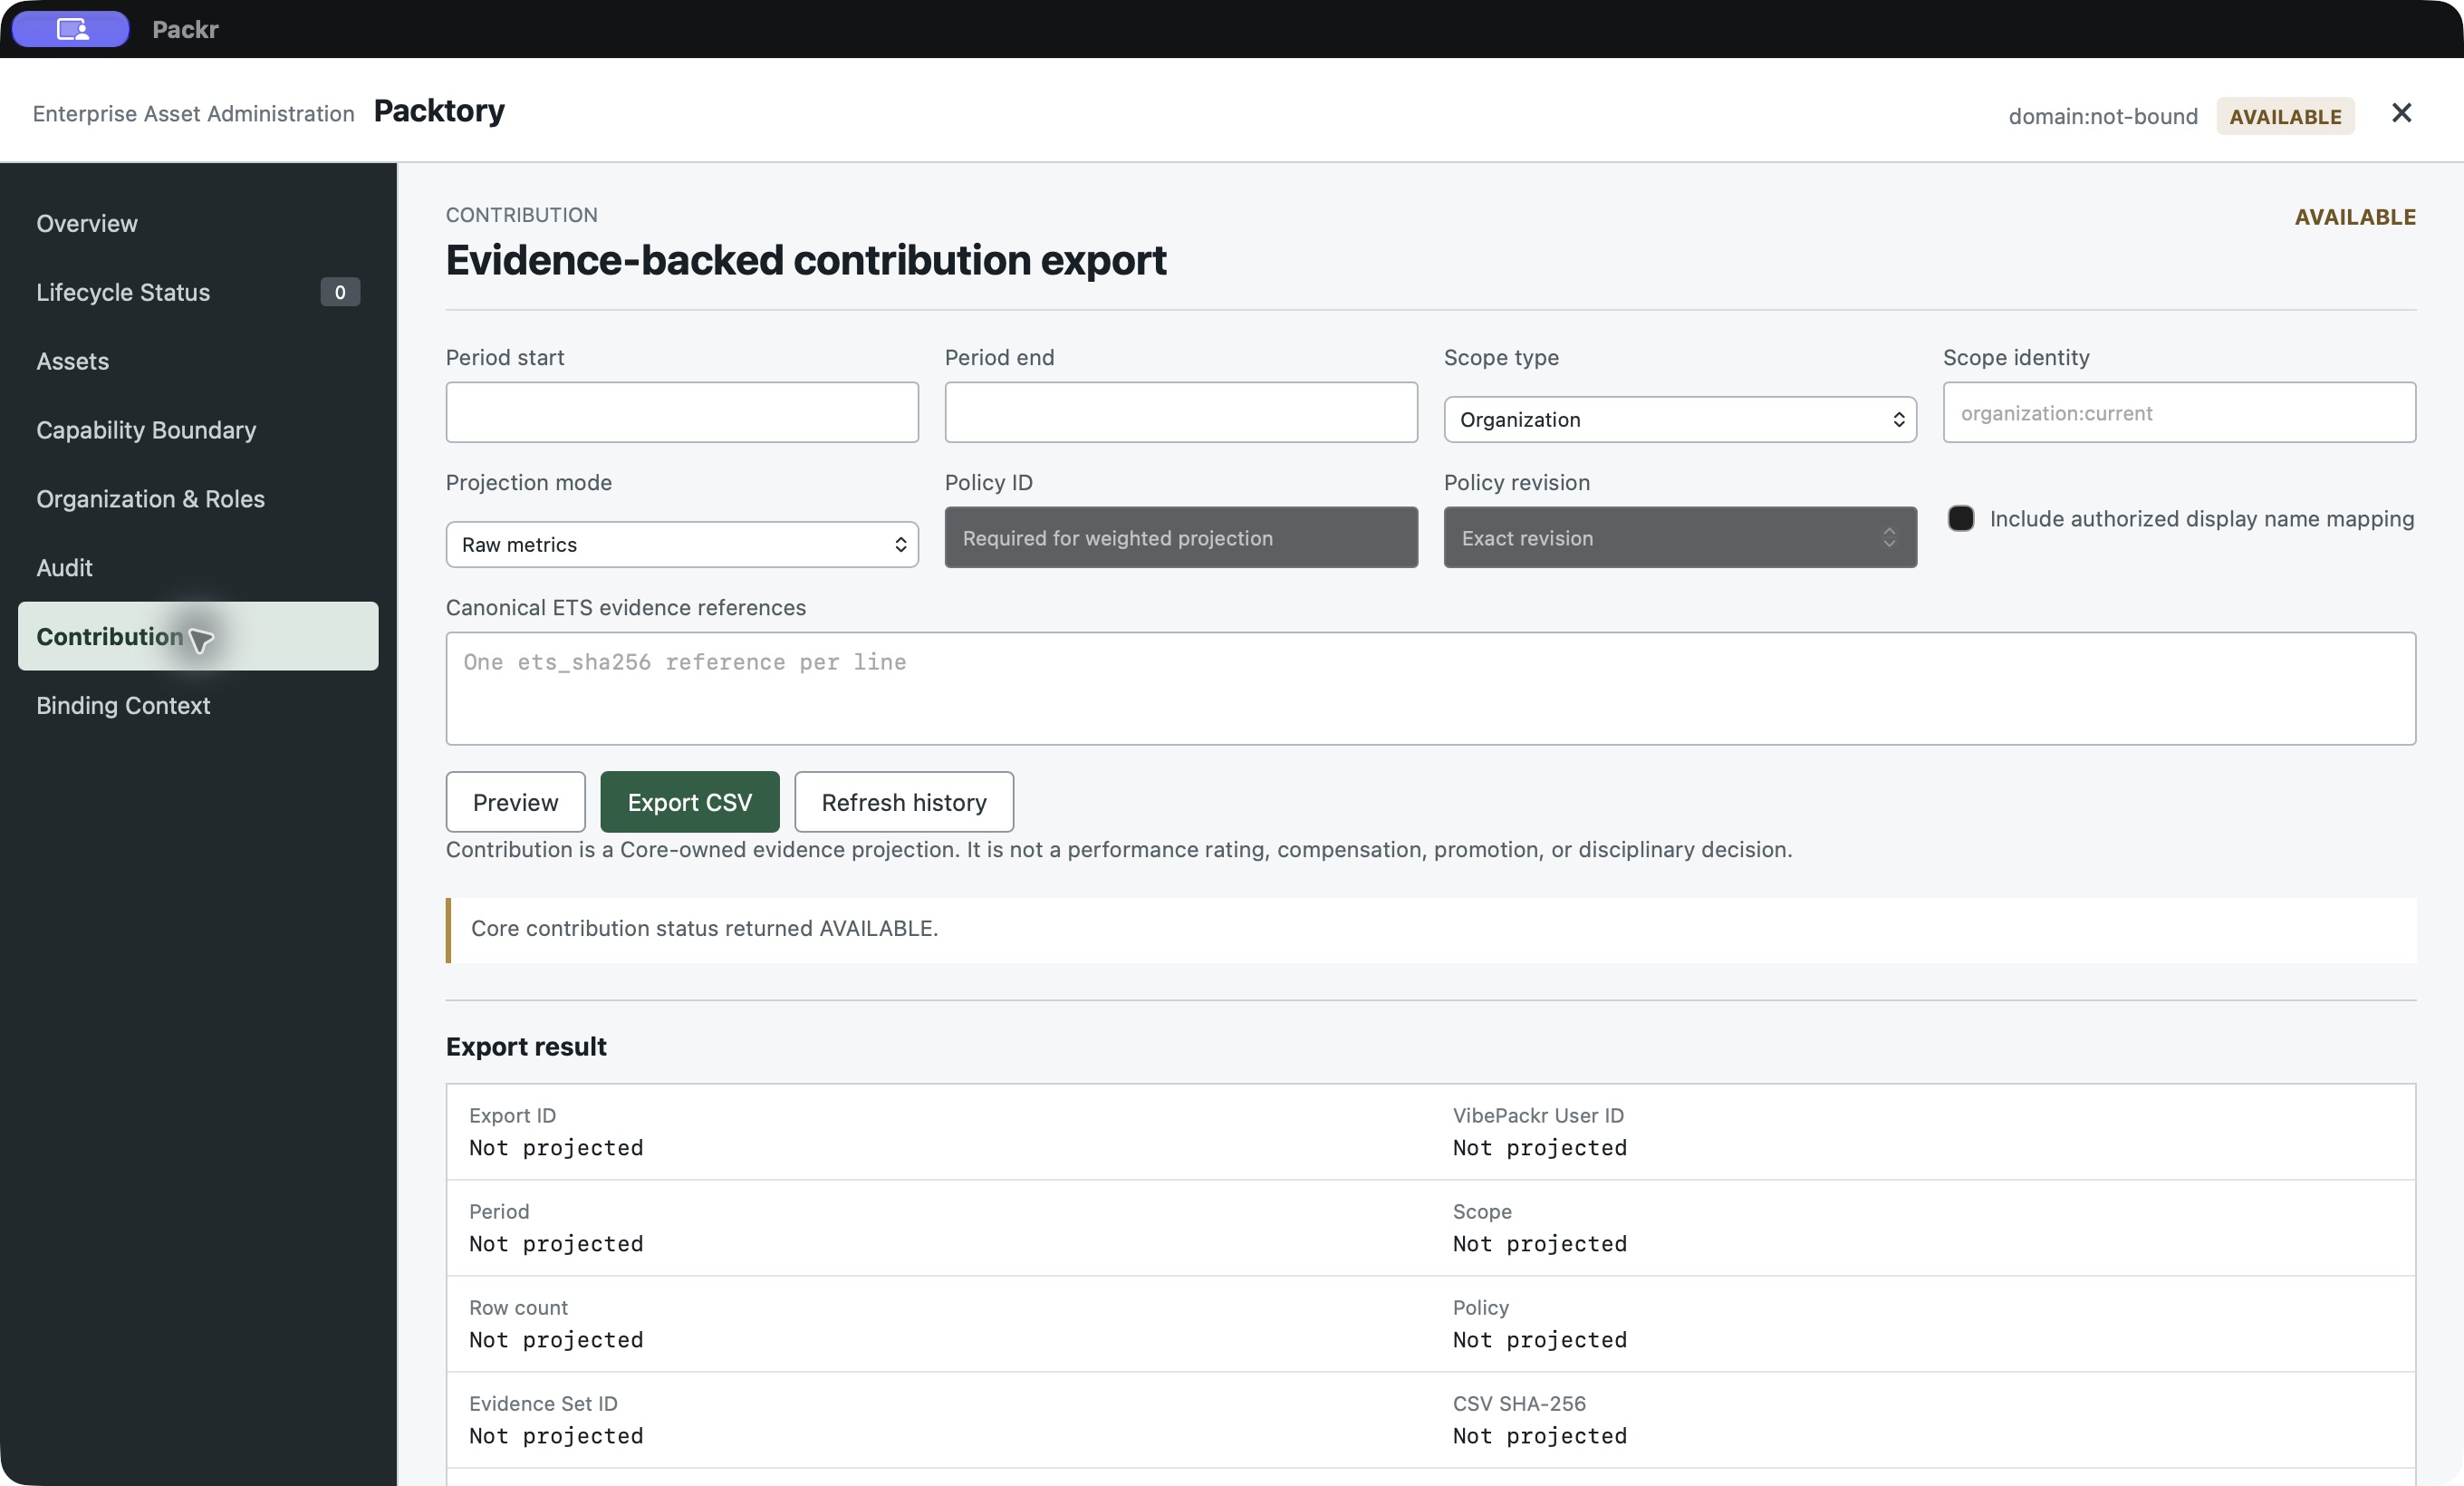
입력 전 Contribution은 AVAILABLE입니다. Export result는 Not projected이며 Verify export는 비활성입니다. 사용 가능 상태가 보고서 완료를 뜻하지는 않습니다.
12 · 내보내기·검증·내역 조회
- Preview를 완료하고 요청 기간, 범위, 증거 집합, 정책을 확인합니다. 보관 권한이 있는 데이터만 내보냅니다.
- CSV 내보내기를 선택합니다. 내보내기 기록을 만드는 상태 변경 작업이며 Preview는 내보내기가 수행되었다는 증거가 아닙니다.
- 내보내기 결과의 내보내기 ID, VibePackr 사용자 ID, 기간(Period), 범위(Scope), 행 개수(Row count), 정책(Policy), 증거 세트 ID, CSV SHA-256 지문 , 증거 영수증(Evidence Receipt)를 확인합니다.
- 반환된 내보내기에 대해 활성화된 내보내기 검증 를 누릅니다. 검증을 확인합니다. “Not verified” 옆에 해시가 표시되어도 검증 성공은 아닙니다.
- 유효한 양식 맥락에서 이력 새로 고침 로 범위의 내보내기 기록을 조회합니다. 비슷한 시각만 보지 말고 Export ID와 해시를 대조합니다.
본인의 허용된 기록으로 수행하는 예: 정확한 보고 기간을 Raw metrics로 미리 보고 범위와 행 수를 확인한 후 한 번 내보내고 반환된 Export ID를 검증합니다. 승인된 CSV와 반환된 영수증을 함께 보관합니다. 이는 절차이며 어떤 예시 내보내기가 통과했다는 주장은 아닙니다.
확인된 프런트엔드는 내보내기 목록 정보와 검증 결과를 표시하며 자체적으로 브라우저 다운로드/저장 대화상자를 만들지 않습니다. Export CSV를 눌렀다고 Downloads에 파일이 저장되었다고 가정하지 않습니다. 설치에서 지원하는 산출물 회수 경로를 사용하고 공유 전에 실제 파일 해시를 확인합니다. 이 안내서에서는 검증되지 않은 경로를 만들지 않습니다.
작업 이어가기: 한 번 내보내고 검증한 뒤 파일 받기
- Preview에서 검토한 양식 값을 유지합니다. 구간·범위·참조·정책을 바꾸었다면 다시 Preview하고 결과를 검토한 뒤 내보냅니다.
- Export CSV를 한 번 선택합니다. 정상 내보내기 응답은
EXPORTED와 Export ID, CSV SHA-256, Evidence Receipt를 제공합니다. 이 실제 값들을 Period, Scope, Evidence Set ID와 함께 기록합니다. 가상의 Row count 2는 기여도 행 두 개를 뜻하며 Work 실행 두 번이나 원본 이벤트 두 개를 증명하지 않습니다. - 반환된 Export ID에 대해 Verify export를 선택합니다. Verification의
CONTRIBUTION_EXPORT_VALID가 무결성 성공 이유입니다. 최상위VERIFIED만으로 충분하지 않으며 같은 내보내기의 검증 이유를 읽습니다.CONTRIBUTION_EXPORT_CSV_DIGEST_MISMATCH와 같은 불일치라면 공유를 멈추고 Export ID와 정제된 이유를 증거 관리자에게 보내 조정합니다. - 유효한 양식으로 Refresh history를 선택하여 같은 Export ID와 CSV SHA-256를 찾습니다. 어떤 기록을 다루는지 확인하는 단계이며 CSV 다운로드가 아닙니다. Export ID가 반환되지 않아 Verify export가 계속 비활성화되면 오류를 보존하고 기록된 이력을 확인한 뒤 재내보내기 여부를 판단합니다.
- 파일 전달까지 마치려면 설치 전달/지원 담당자에게 해당 내보내기의 지원되는 회수 수단, CSV 바이트, 일치하는 매니페스트/영수증을 요청합니다. 조직에서 승인한 파일 검증 방법으로 전달 파일의 SHA-256를 CSV SHA-256와 대조합니다. 허가된 공유 전에 일치하는 증거를 파일과 함께 보관합니다.
확인된 데스크톱의 내보내기 및 내보내기 읽기 응답은 매니페스트/영수증 정보를 전달하지만 CSV 바이트는 제외합니다. 빠진 고객 전달물은 정확한 기록의 파일과 관련 증거를 회수하는 확립된 수단이며 설치 전달/지원팀이 담당합니다. 이 안내서는 검증된 다운로드 버튼이나 파일 위치를 제시할 수 없습니다. 해당 전달물이 없으면 Export ID와 함께 “내보내기/검증 확인; CSV 전달 미해결”을 기록합니다. 엔진 내보내기 검증이 통과해도 실제 파일 전달 작업의 완료는 보류됩니다.
새로 생성하지 않고 내보내기 다시 확인하기
실제 Export ID, Period, Scope, Evidence Set ID, CSV SHA-256, 검증 이유, 파일 전달 상태를 짧은 보고 기록으로 보관합니다. 가상의 project:training-alpha 연습에서 마지막 줄은 “대상 범위 확인; 무결성 검증; CSV 인계 대기”일 수 있습니다. 이는 설명용 문장이며 실행 결과나 대체 Export ID가 아닙니다.
- 동일한 허가 범위의 유효한 Contribution 양식을 복원합니다. 이력 조회는 범위의 내보내기를 나열하지만 Refresh history에는 유효한 구간·범위·증거 입력이 필요합니다.
- Refresh history를 선택하고 실제 Export ID 및 다이제스트를 보관 기록과 대조합니다. 생성 시간만으로 정확히 일치하지 않습니다. 이력 미표시와 명시적인 “No Core export history is recorded for this scope.” 결과는 다릅니다.
- 이력 표는 기록을 표시하며 과거 행 클릭으로 검증 대상이 선택된다고 약속하지 않습니다. Verify export는 대화상자에 반환된 현재 내보내기 식별자를 대상으로 합니다. 닫았다 다시 열어 식별자가 더 이상 선택되어 있지 않다면 재내보내기로 복구하지 말고 증거 관리자에게 보관한 정확한 Export ID의 지원되는 회수/검증을 요청합니다.
- Preview 이후 양식을 바꿨다면 의도적으로 새 내보내기를 수행하기 전에 새 요청을 미리 봅니다. 내보내기 응답이 불확실하면 시간과 양식 맥락을 보존하고 이력을 조회하며 담당자에게 원래 요청을 조정하도록 요청한 뒤 다음 Export CSV 여부를 판단합니다.
의도한 구간/범위 및 검증이 확립되고 필요한 CSV 인계가 완료되어야 보고 작업을 닫습니다. 담당자가 시간 규약·증거 참조·회수 경로를 제공하지 못하면 그 단계만 대기로 남기고 앞서 성공한 관찰은 보존합니다.
현재 이력 조작으로 할 수 있는 것
이력 새로 고침 는 먼저 기간·범위·증거 참조와 가중 모드의 정책 필드를 포함한 전체 양식을 검증합니다. 이력만 조회하려는 경우에도 실제로 제공받은 값으로 채웁니다. 반환된 이력은 표시용 표이며 과거 내보내기를 Verify export에 불러오는 행 선택 동작이 없습니다. 대화상자가 Export ID를 포함한 내보내기 매니페스트를 받으면 검증이 가능해지며 현재 반환된 그 ID를 대상으로 합니다. 버튼을 활성화하려고 새로 내보내지 않습니다.
보존된 로컬 테스트 증거에서 식별된 내보내기 한 건은 2026년 8월 23일의 네이티브 마이크로 E2E 실습용으로 미리 준비된 것입니다. 고객 보고서나 이 매뉴얼의 다른 부분에 나오는 기본 제공 감사 Work의 기여도 내보내기가 아닙니다. 점검 중 이를 발견하면 새 내보내기나 고객 전달의 증거가 아닌 과거 테스트 증거로 취급하십시오.
새 내보내기 없이 관찰한 이력
정확한 과거 양식을 유지한 상태에서 Refresh history는 AVAILABLE을 반환했고 보관 기록과 동일한 식별자 및 CSV 해시의 기존 내보내기 한 건을 표시했습니다. Verify export는 계속 비활성화되어 있었습니다. 이력 표시가 해당 기록을 현재 반환된 내보내기 매니페스트로 선택하지 않았기 때문입니다. Export CSV나 Verify export를 수행하지 않았습니다. 과거 이력 조회만 확인한 것이며 새 내보내기 생성·검증 완료·고객 파일 전달을 확립하지 않습니다.
13 · 역할·감사·저장소 한계를 정확히 읽기
조직 및 역할(Organization & Roles) 는 Identity, Role, Scope, Membership 열의 신원 표를 표시합니다. 감사(Audit) 는 Time, Actor, Command, Target, Decision을 표시합니다. 확인된 대화상자에서 이 표들은 자리표시자이며 관리 조회가 디렉터리나 감사 이력을 채우지 않습니다. SSO 디렉터리 매핑이 바인딩되지 않았습니다. , 범위가 지정된 감사 투영을 사용할 수 없습니다. 는 미해결 관찰로 남겨야 합니다. 정식 역할이나 감사 기록의 부재를 뜻하지 않습니다.
기존 Packtory/어플라이언스 복구에는 권한 검사, 서명된 현재 상태 검증, 영속 재실행 제어, 백업/복구 기능이 있습니다. 현재 데스크톱 수명주기의 RESTORE 한계가 이 기능들을 제거하지 않습니다. 어플라이언스 복구는 Assets 패널이 아닌 허가된 운영 경로에 속합니다.
현재 증거는 운영 내구성 보장보다 한정적입니다. 제한된 GCP 픽스처 검증은 존재하지만 운영 최초 GCS 연결/쓰기는 검증되지 않았습니다. 문서화된 현재 상태에서 새 대상 복구와 제품 서비스 선택은 연결되지 않았습니다. Unknown 표시를 없애기 위해 버킷 생성, 디스크 연결, 고객 설치 복구를 수행하지 않습니다. 해당 별도 작업은 관리자 가이드 와 허가된 복구 절차를 따릅니다.
관찰된 역할 및 감사 탭
Organization & Roles에는 SSO 디렉터리 매핑 미연결이 표시되었습니다. Audit에는 범위가 지정된 감사 표시가 없다고 나타났습니다. 이는 실제 탭 결과이며 정식 관리자 지정이나 감사 기록의 부재를 확립하지 않습니다.
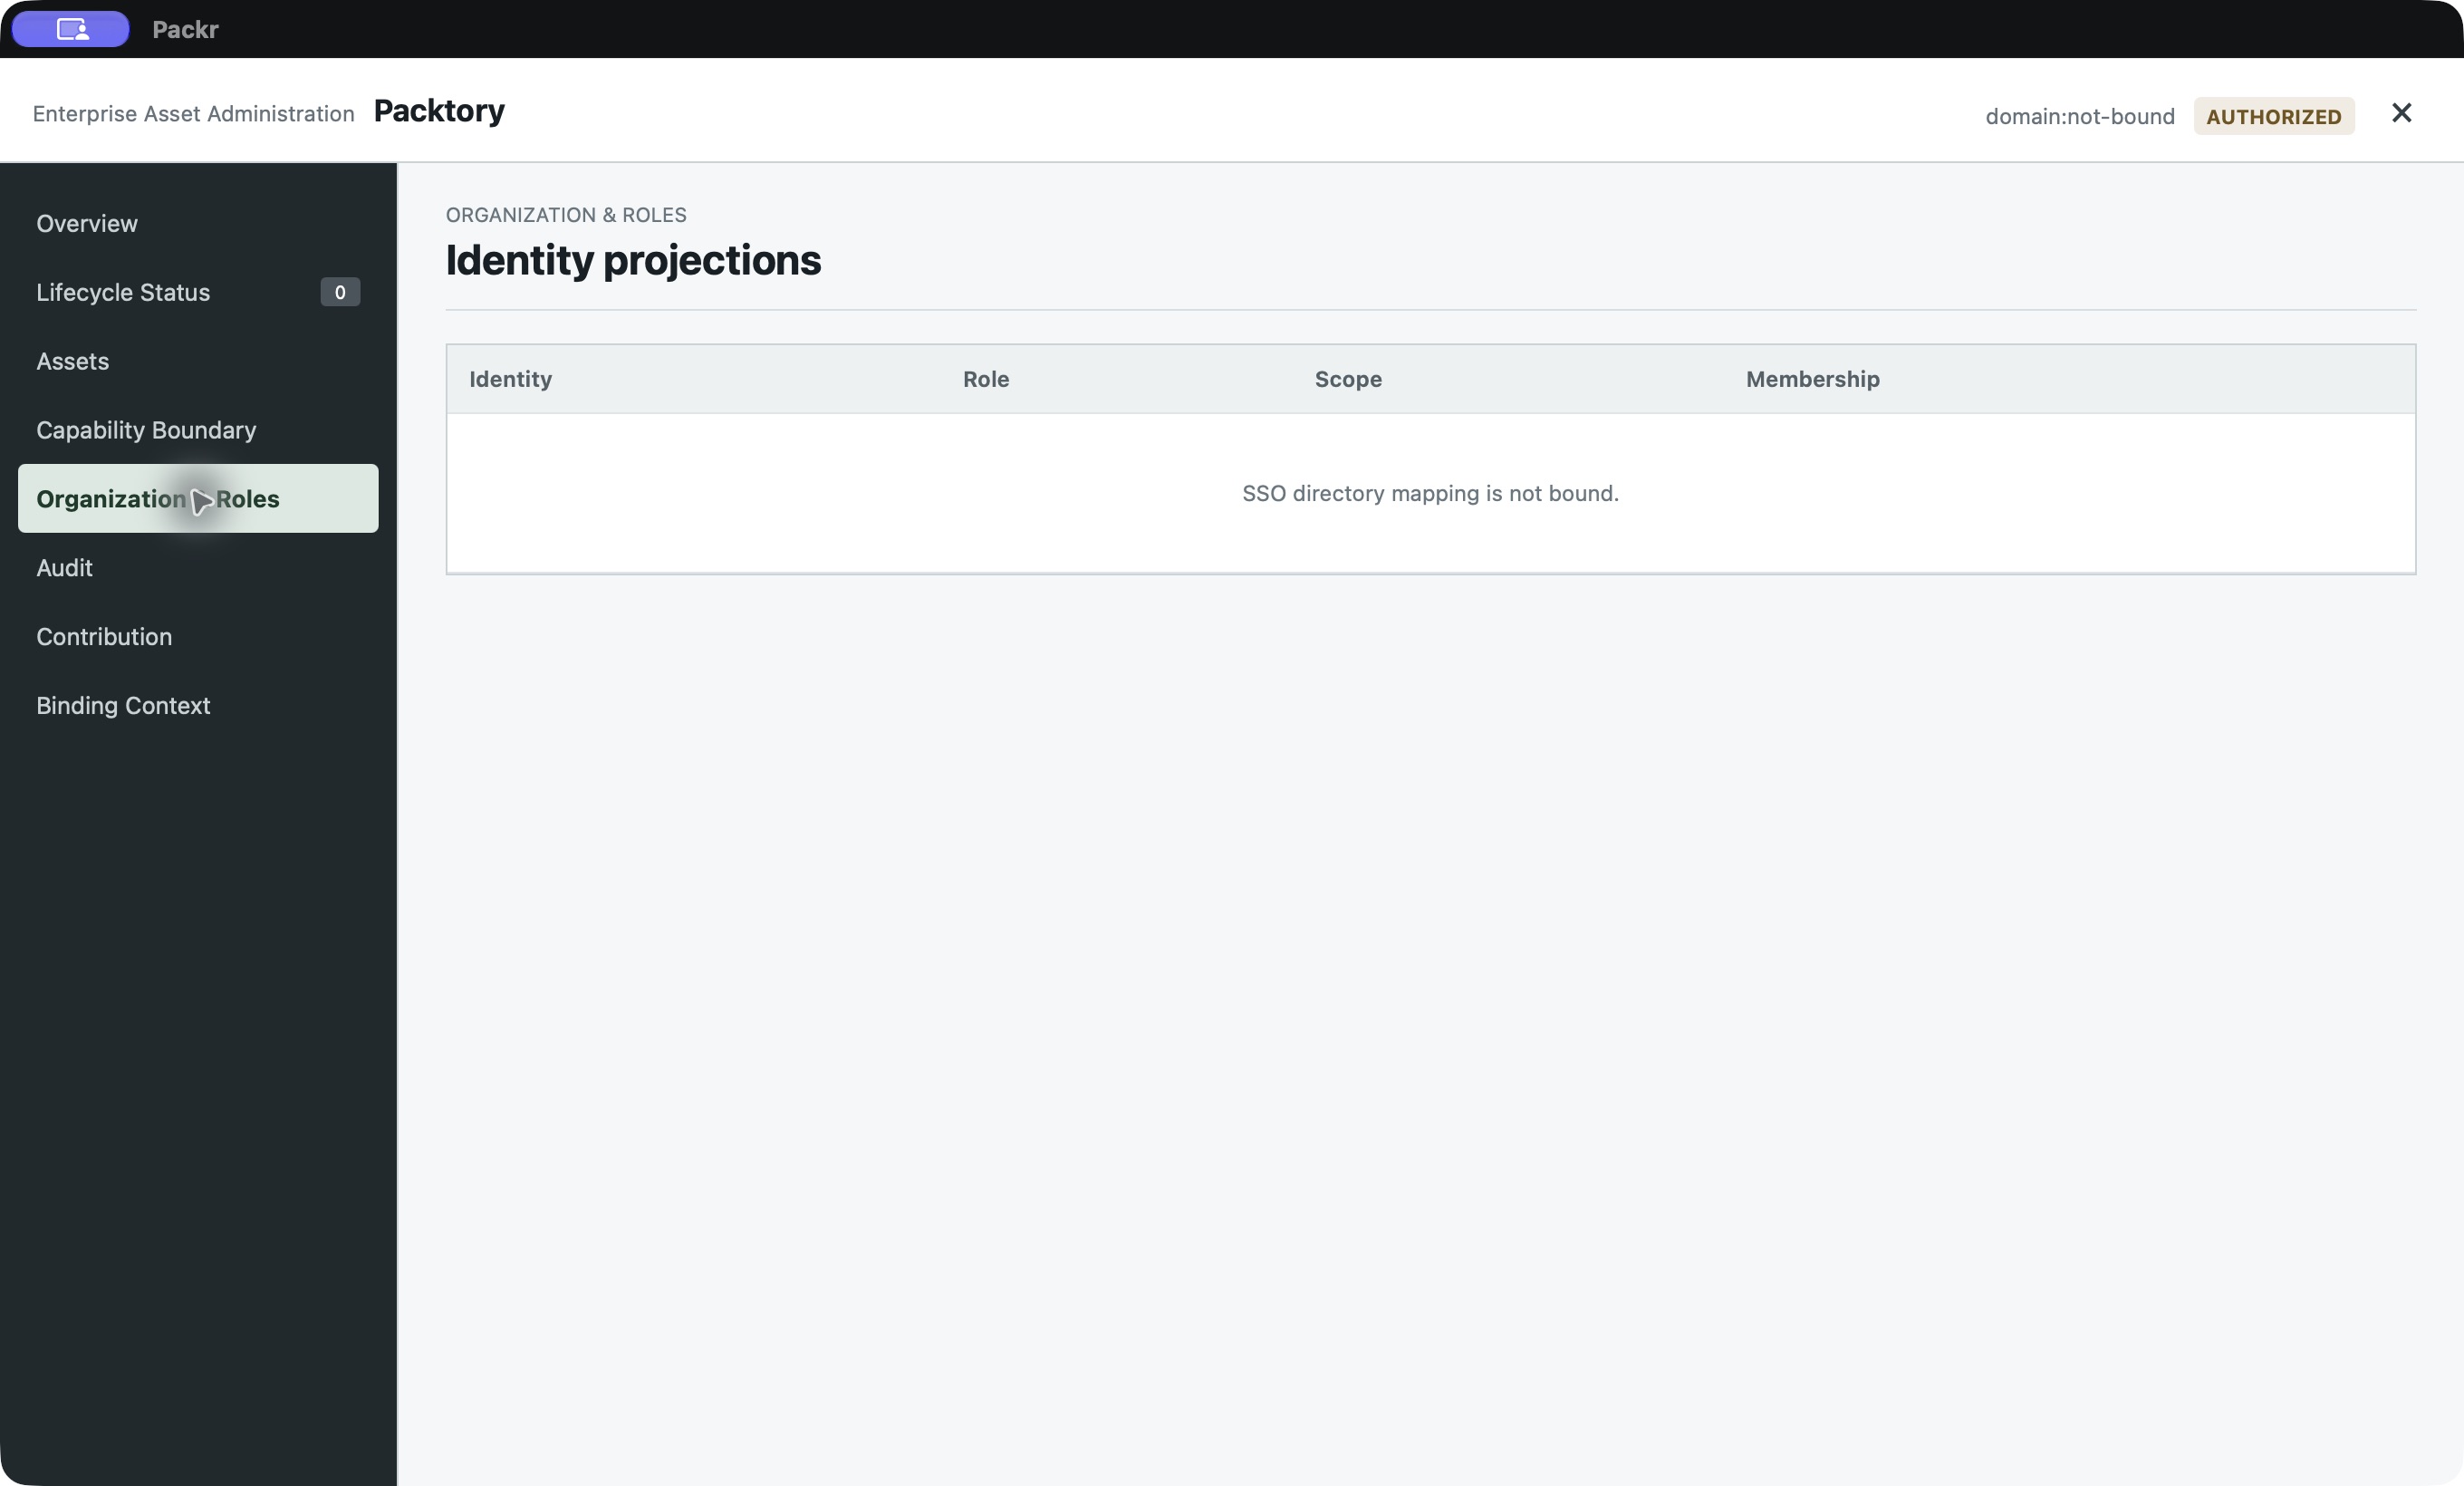
Organization & Roles는 SSO directory mapping is not bound를 표시합니다. AUTHORIZED만으로 신원 디렉터리가 채워지지는 않습니다.
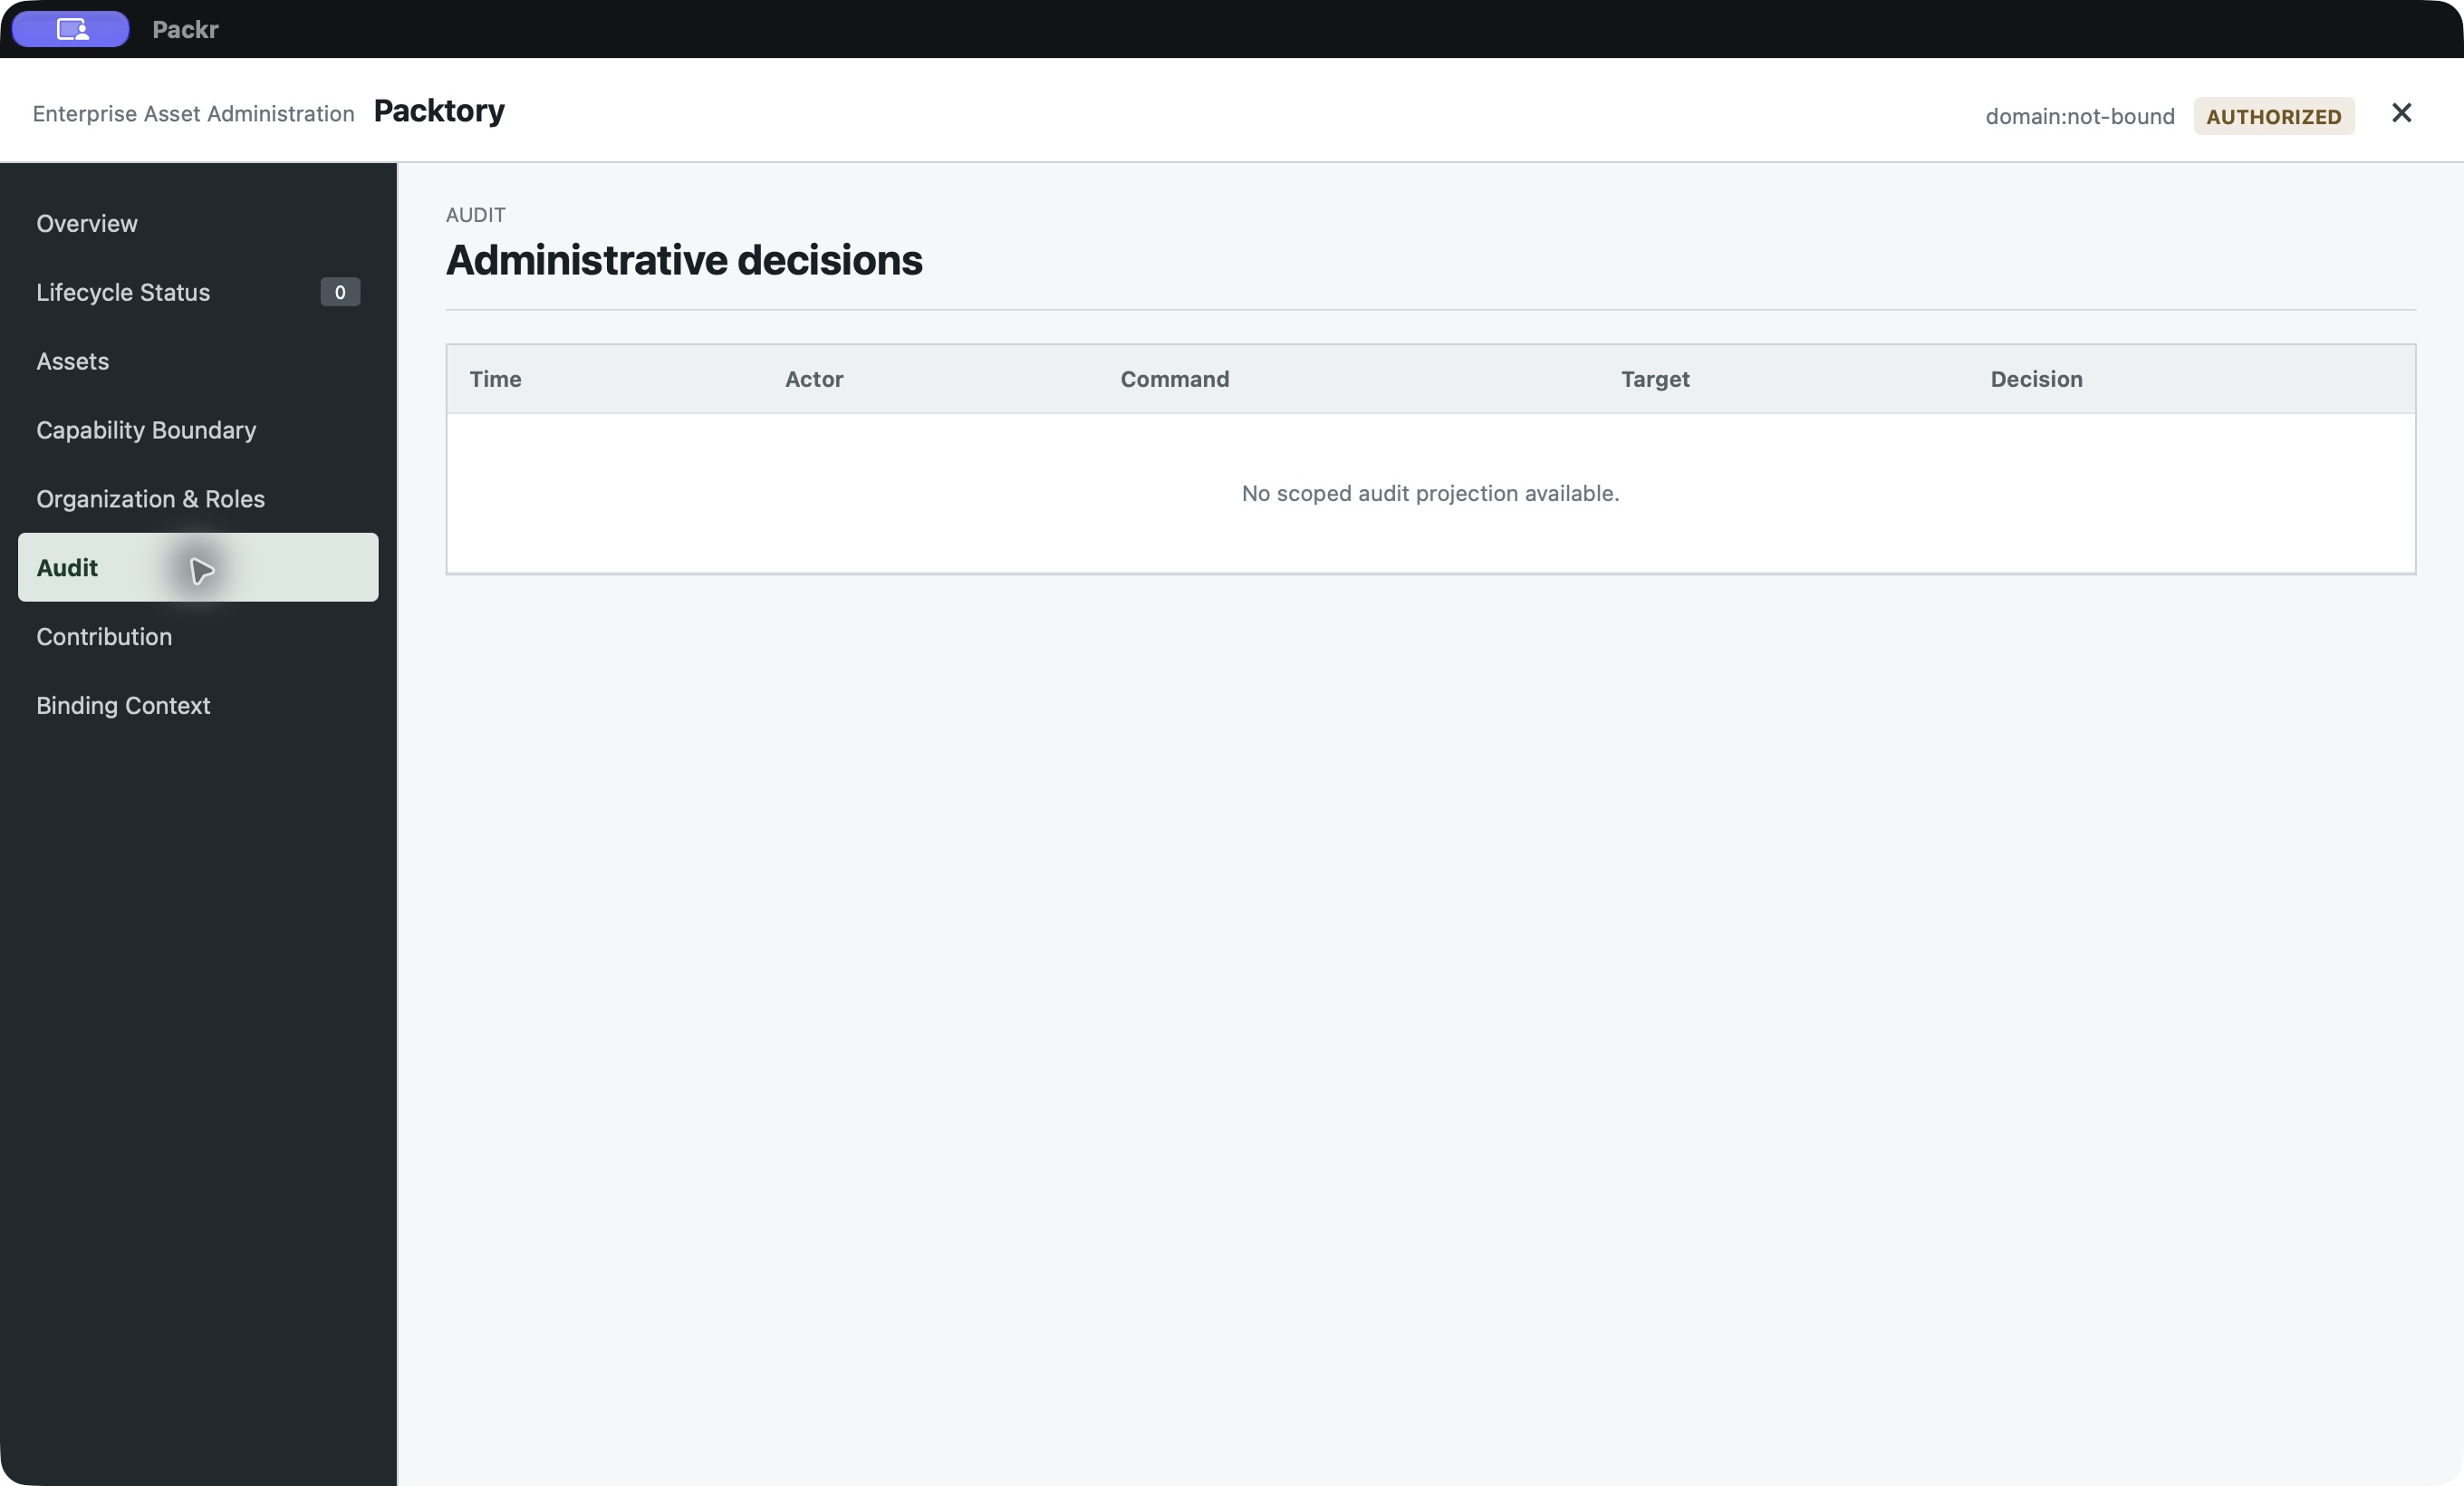
Audit에 No scoped audit projection available이 표시됩니다. 기존 Work Audit Report와 별개인 관리 화면입니다.
14 · 거부되거나 불완전한 작업 진단
| 상태 또는 증상 | 확인 → 다음 조치 | 복구 확인 |
|---|---|---|
| ADMIN_RUNTIME_BINDING_REQUIRED | 네이티브 런타임이 없는 브라우저 복사본과 미지원 일반 수명주기 명령을 구분합니다. 지원 조회에는 네이티브 앱을 사용하고 미지원 변경은 반복하지 않습니다. | 지원 조회가 현재 결과를 반환합니다. 변경 성공은 추론하지 않습니다. |
| ADMIN_AUTHORITY_NOT_INITIALIZED | 로컬 샌드박스와 고객 어플라이언스를 구분합니다. 로컬 버튼은 명시적으로 허가된 샌드박스 설정에만 해당합니다. 새 r232 고객 최초 설정은 C7 차단 상태입니다. | 올바른 환경의 권한이 지원 경로를 통해 확립됩니다. |
| PACKTORY_ADMIN_EFFECTIVE_AUTHORITY_REQUIRED | 대상 사용자, 범위, 네이티브 인증 맥락을 확인합니다. 정당한 맥락 갱신 후 대화상자를 다시 열고 권한을 확대하지 않습니다. | 그 사용자와 범위에 대한 권한 검사가 성공합니다. |
| 기여도 입력 오류 | 시작 < 끝, 범위 식별자, 증거 참조, 가중치 조회의 정확한 정책 리비전을 확인합니다. | Preview가 의도한 기간과 범위의 결과를 반환합니다. |
| Verify export 비활성화 | Export CSV가 Export ID를 반환했는지 확인합니다. Preview만으로는 생성되지 않습니다. | 반환된 내보내기에 대해 검증이 활성화되고 결과를 확인합니다. |
| 저장소 Unknown / 역할·감사 표 비어 있음 | 해당 표시가 실제 연결되어 있는지 확인합니다. 자리표시자는 자원 생성 실패가 아닙니다. | 독립적으로 지원되는 현재 관찰을 사용합니다. 새 표시 없이 UI가 복구되었다고 주장하지 않습니다. |
지원 요청에는 화면, 정확한 상태/사유, 클라이언트 버전, 시각, 작업, 범위, 허용된 자산/내보내기 참조를 기록합니다. 필요한 최소 허용 정보만 공유하고 자격 증명, 전체 증거 페이로드, 내부 정책 내용, 무관한 사용자 데이터는 제외합니다. 화면 간 문제 해결 안내서에서 이어서 확인합니다.
고객 환경에서 통제된 작업 흐름 하나를 평가하십시오.
평가할 AI 작업 흐름 하나와 대상 실행 경계·승인 요건을 정리하세요. 기록된 로컬 R234 사례와 비교하거나 구조화된 PoC 평가 순서를 따르고, 2026년 10월 18일 영문·한국어 기술 백서를 참고하세요.
연락 경계 안내: “평가 문의”를 클릭하면 로컬 메일 프로그램이 다음 수신 주소로 열립니다: support@vibepackr.com 로 구조화된 문의 양식이 열립니다. 이메일 전송만으로 지원 사례가 등록되거나 어플라이언스가 구성되지는 않습니다. 자격 증명·개인정보·기밀 로그를 포함하지 마십시오.