
Work 정의·문서 지원
Contract로 의도·범위·제약을 선언하세요. VibePackr는 지원 자료의 식별 정보·지문·검토 상태를 유지합니다. Document Supporter는 별도 제품 모듈이 아니라 이 준비 역할의 이름입니다. 준비를 마친 뒤 필요한 실행 권한을 확인하세요.
기업 환경부터 살펴봅니다. 맥락·준비와 통제된 Work를 구분합니다. Headless가 기본 운영 방식이며, 보호된 Packr Engine이 통제·실행을 담당합니다.
작업 흐름 예제 보기Contract로 의도·범위·제약을 선언하세요. VibePackr는 지원 자료의 식별 정보·지문·검토 상태를 유지합니다. Document Supporter는 별도 제품 모듈이 아니라 이 준비 역할의 이름입니다. 준비를 마친 뒤 필요한 실행 권한을 확인하세요.
Operator R1은 명시적 범위의 커밋된 Git blob에서 제한된 Rust 정적 관계와 Tauri 등록·호출 관계를 조사합니다. 리비전 비교와 오프라인 HTML 뷰어가 구현되어 있습니다. Headless는 새 스캔 없이 제공된 스냅샷을 검사하며 현재 GUI 투영은 R0입니다.
정적 소스 사실은 런타임 효과나 권한을 의미하지 않습니다. 동적 구문과 소스 범위에는 한계가 있으며 보편적인 발견·자동 수리를 주장하지 않습니다.
R2는 정확한 GAPE R1 스냅샷과 독립적인 제품·담당자·권한 바인딩을 사용합니다. 연결·검증 계획, 권한 대조, 누락 보고서, 공개용 가이드를 출력합니다. 알 수 없거나 지원되지 않는 바인딩은 준비되지 않은 상태로 유지합니다.
CLI 제출에는 신뢰된 등록 전송이 없습니다. 네이티브 레지스트리 등록 허용은 별도이며 등록은 Work 바인딩이 아닙니다. MCP 기록 픽스처는 실제 공급업체 연결을 입증하지 않습니다. 생성된 뼈대에는 구현이 필요하며 GUI는 R0입니다.
로컬 Packtory는 범위가 정해진 발견·리비전·저장 수명주기를 제공합니다. PacktoryAdmin은 로컬 관리, VMAdmin은 어플라이언스 운영을 담당합니다. 형식화된 상태가 관찰 결과를 전달하고, 제한된 런타임 선택이 지원 실행을 준비하며, 정제한 로컬 진단 패키지가 검토를 지원합니다.
이는 호스팅 공유·Remote Rescue 전송·독립 권한 엔진이 아닙니다. 로컬 지원 패키지가 추가 서비스 약속을 만들지는 않습니다.
SDK Engine으로 로컬 어댑터를 작성하고, 공개 Rust API는 명시된 인터페이스에 사용하세요. 로컬 SDK 작업은 Part.5에서 안내합니다. 전체 Enterprise 통합과 데스크톱 내장은 이 작성 작업의 범위 밖이며 별도로 지원되는 구현과 검증이 필요합니다.
SDK는 검토된 핵심 Work 경로의 필수 의존성이 아닙니다. 이는 제거·지원 중단을 뜻하지 않으며 향후 기능으로만 분류하지도 않습니다.
Packr Engine이 관련 보호 통제·실행·검증·증거 결정을 담당합니다. Headless, PackrGUI, 관리 클라이언트, 읽기 전용 상태 화면은 제품이 결정한 결과를 사용합니다. 기술적 영수증은 사람의 인수가 아닙니다.
현재의 제한된 소스·구성요소 증거는 릴리스 승인·고객 배포 증거·Google Cloud Marketplace 승인이 아닙니다. 평가할 버전과 지원 동작을 확인하십시오.
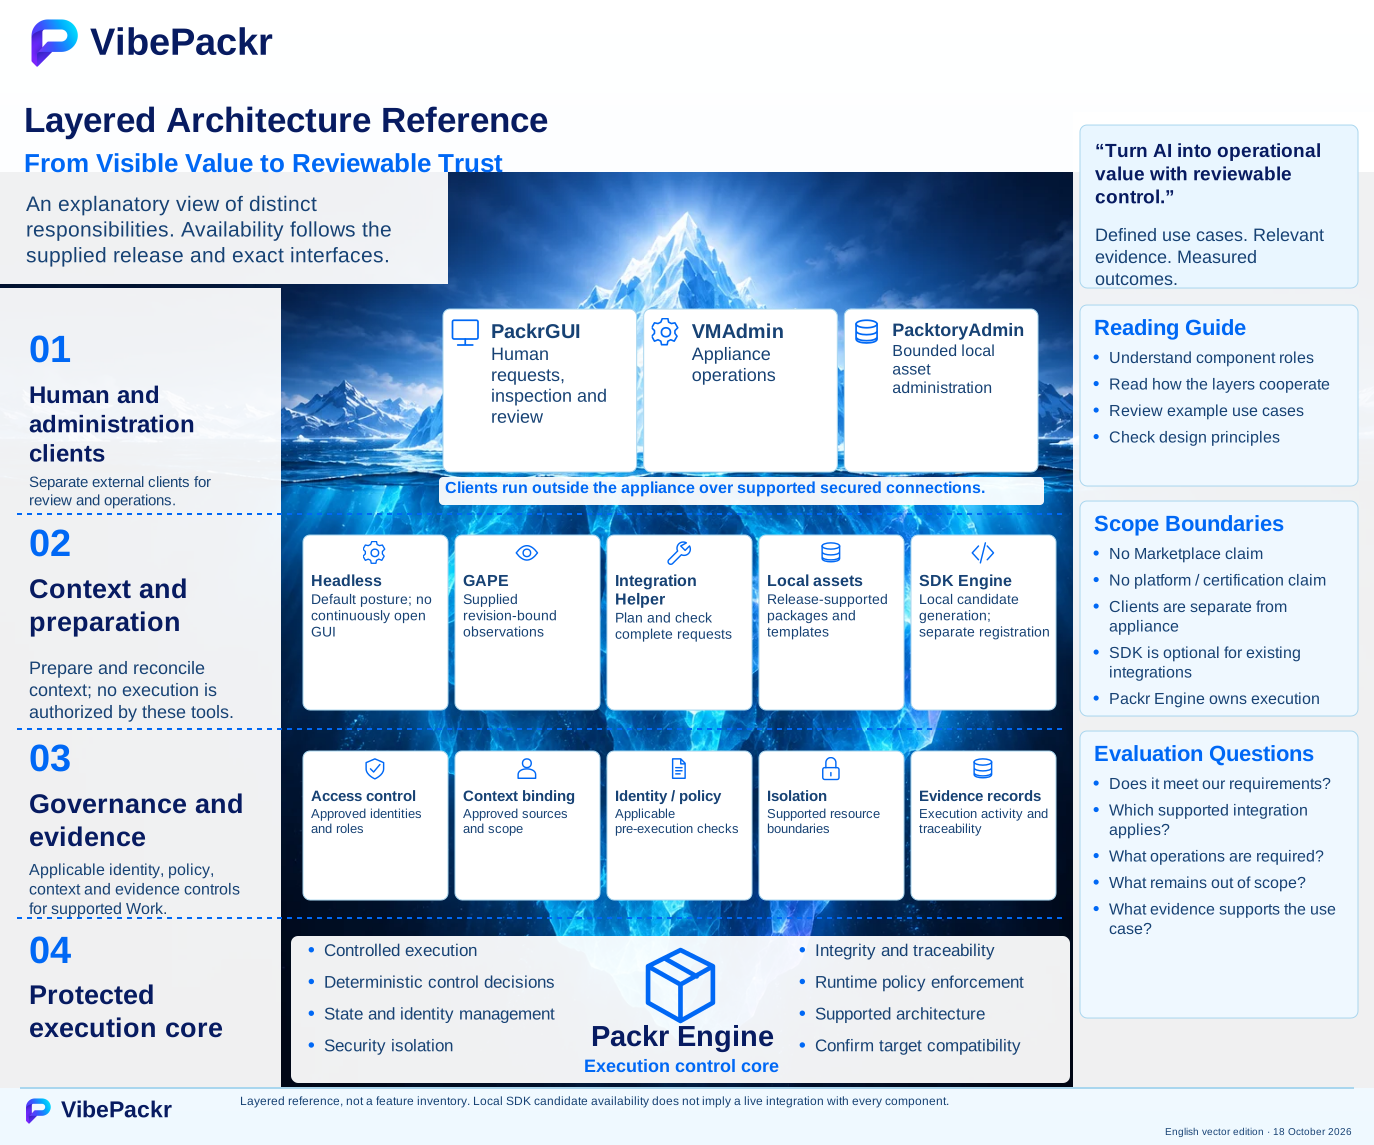
주 모델은 책임을 설명하며 배포 목록이나 출시 패키지를 주장하지 않습니다.
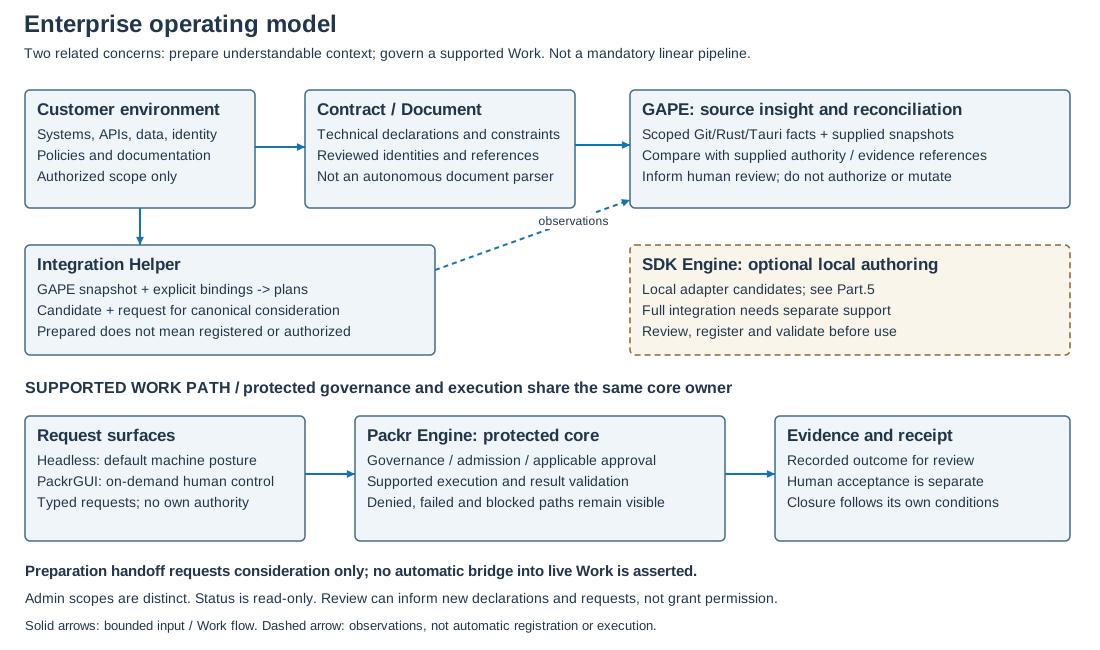
형식화된 기술 의도·제약·범위·검토 자료로 Work를 준비합니다. 법률 문서 해석·자연어의 자동 정책 변환·권한 부여가 아닙니다.
범위가 정해진 읽기 전용 대조·투영 기능으로 별도 범위의 Git/Rust/Tauri 소스 발견·리비전 비교·오프라인 뷰어를 제공합니다. Headless의 제공 스냅샷 검사와 GUI R0은 더 제한된 인터페이스입니다.
GAPE 스냅샷과 독립 바인딩으로 메타데이터 후보·R2 아키텍처 기반 계획을 준비합니다. 후보 출처는 GAPE에도 참고가 될 수 있습니다. 검토 요청은 입증된 실제 등록 인터페이스·바인딩·실행 권한이 아닙니다.
Headless가 기본 방식이며 PackrGUI는 필요할 때 사용하는 사람용 요청·검사·검토 화면입니다. 둘 다 보호된 코어를 따르며 별도의 권한 엔진이 아닙니다.
지원 Work의 통제·실행 결정을 담당하는 보호된 소유자입니다. 기능·연결·인증·준비가 각각 독립적으로 작업을 승인하지는 않습니다.
VMAdmin은 어플라이언스 운영, PacktoryAdmin은 범위가 정해진 로컬 자산을 다룹니다. 상태·건강 검사는 관찰입니다. 이 화면들이 Work 권한을 독립적으로 결정하지 않습니다.
SDK Engine은 선택적으로 사용하는 어댑터 작성 도구입니다. Part.5에 따라 로컬 생성을 진행한 뒤 해당 패키지의 지원 연동·검증 절차를 따르세요.
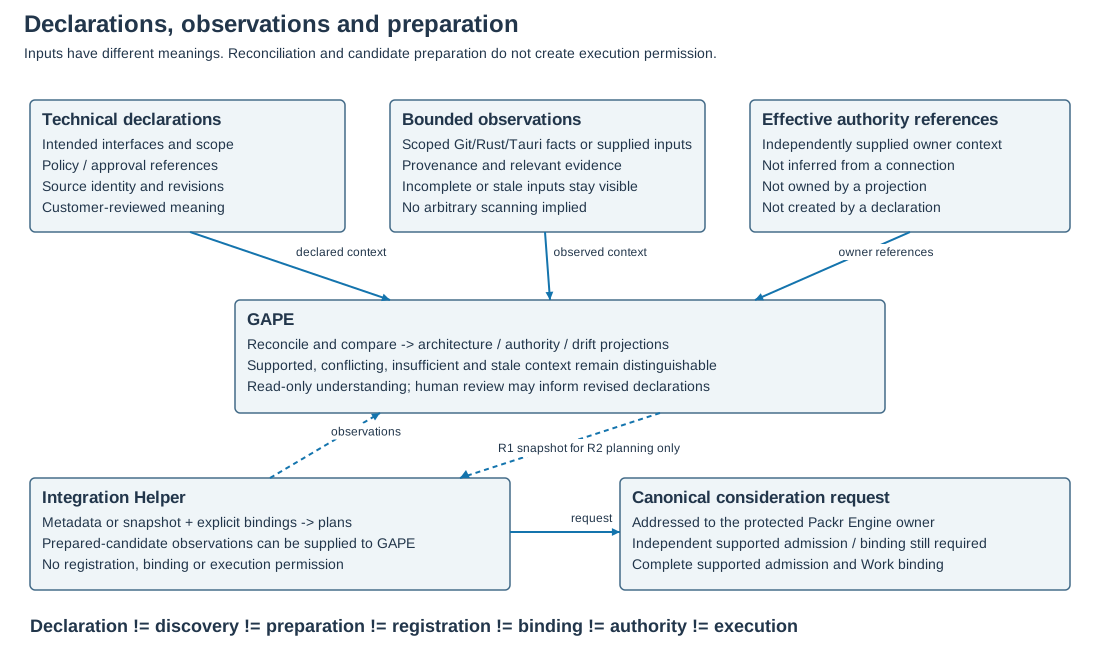
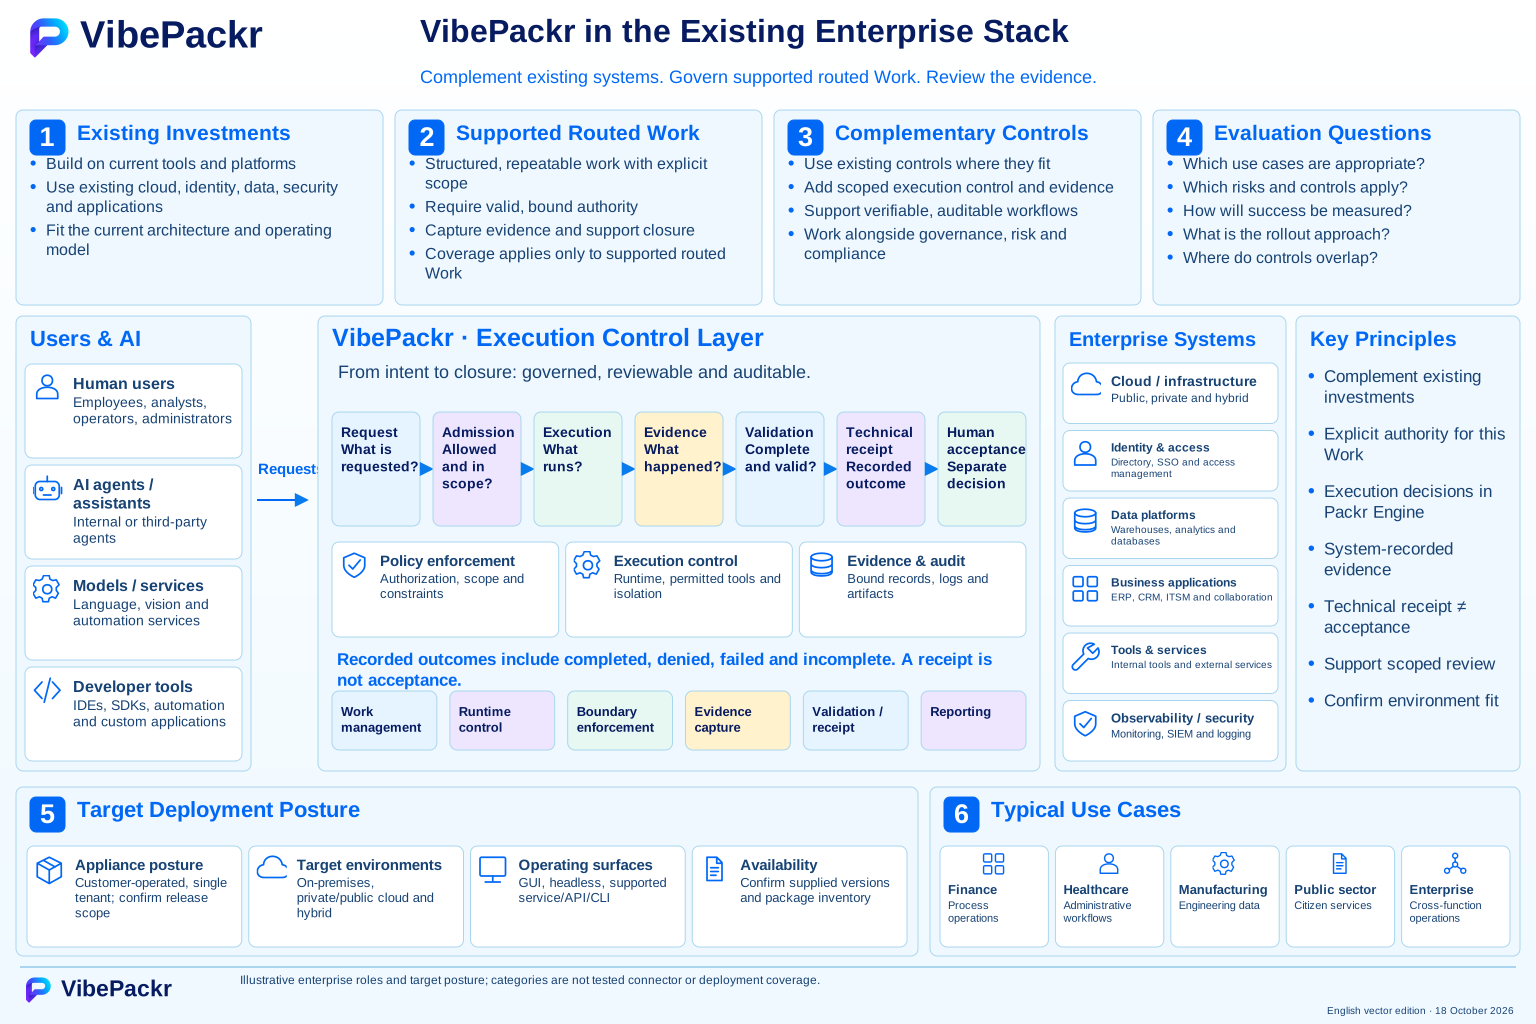
위 주 모델이 경계를 정의합니다. 확장 참고 자료는 신원·보안·관측·고객 책임과 함께 지원 Work를 설명합니다.
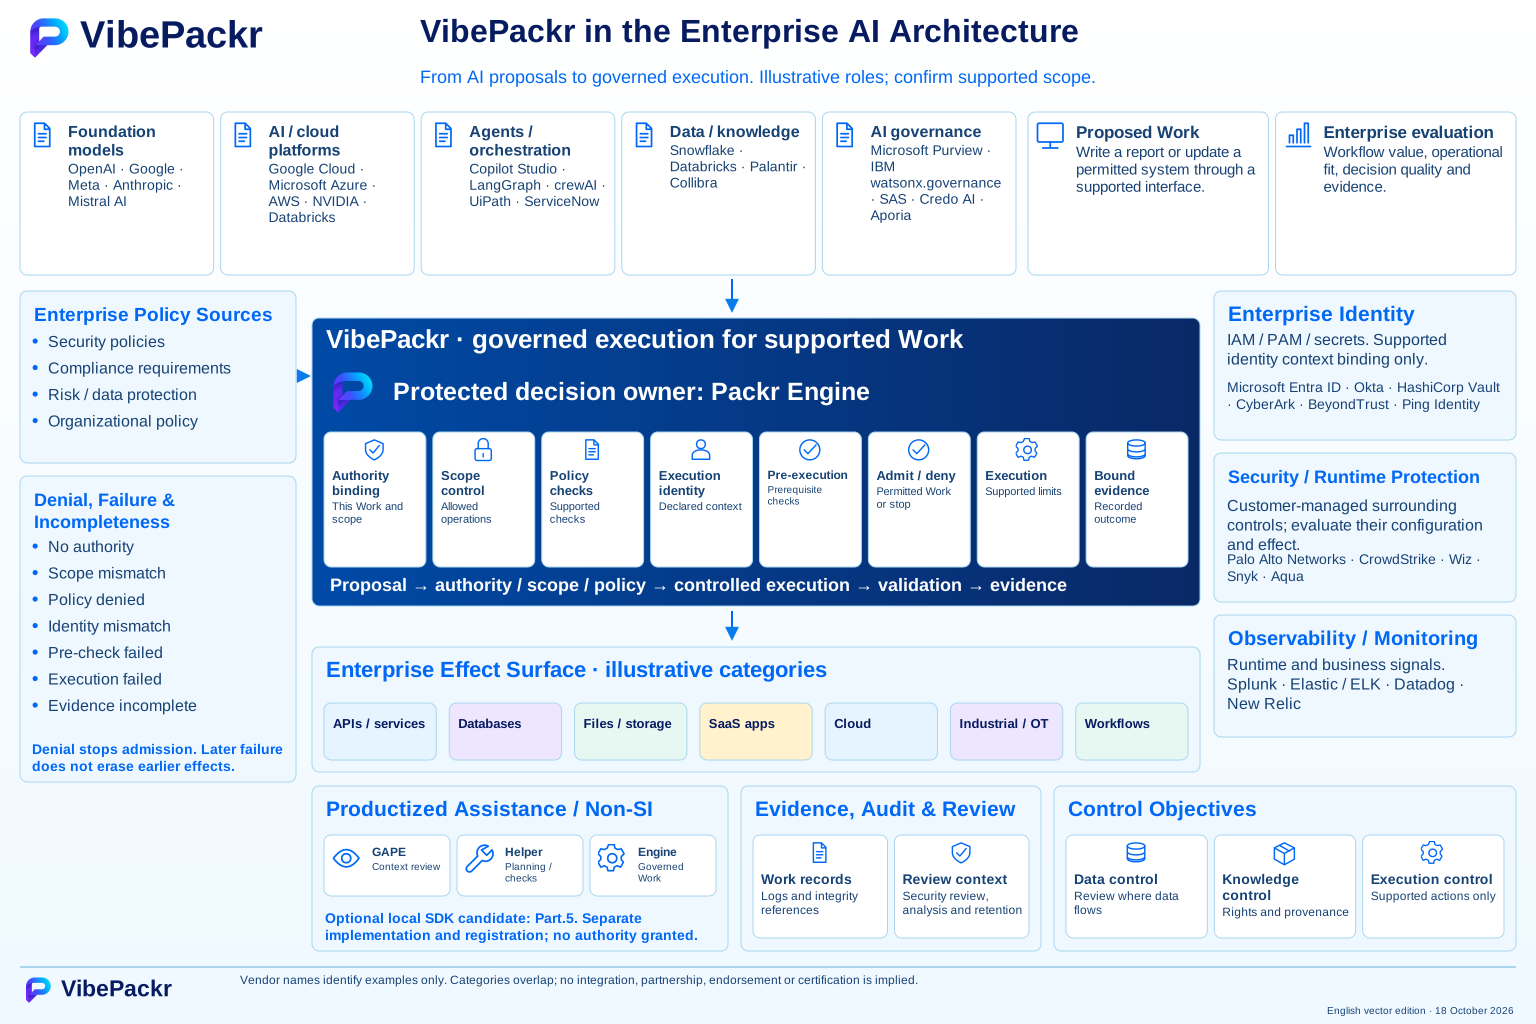
설명을 위한 책임 관계도이며 현재 릴리스 목록·커넥터 목록·인증·자동 통합 파이프라인·성과 보장이 아닙니다. 주 운영 모델과 지원 인터페이스 계약을 우선합니다.
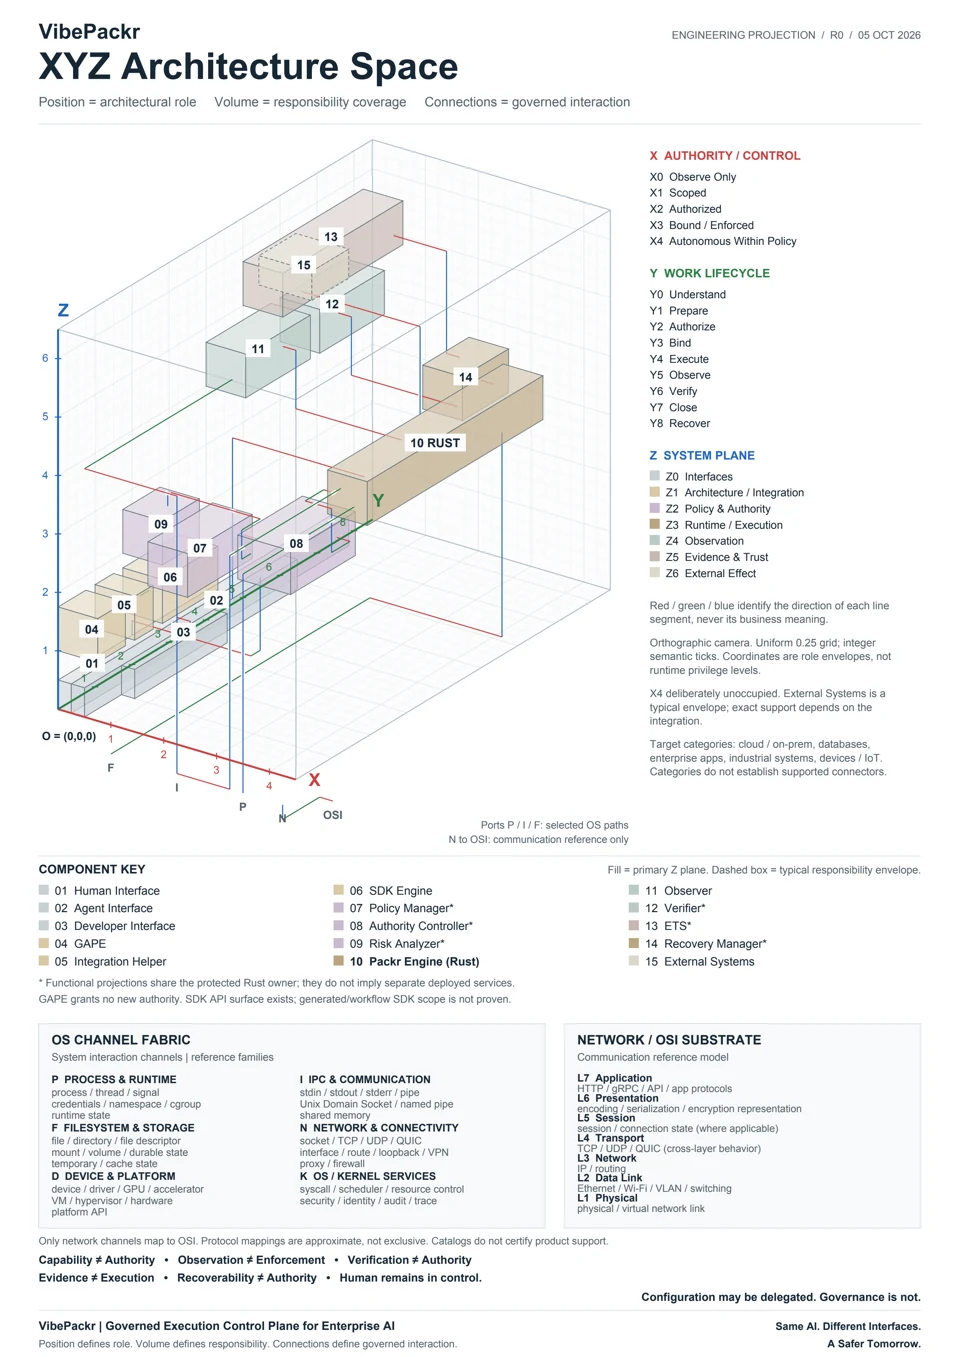
준비는 어디에서 끝납니까? 실행은 누가 통제합니까? 관찰·증거·복구는 어떻게 연결됩니까? 권한·작업 수명주기·시스템 평면에 걸친 15개 역할을 살펴봅니다.
위치는 역할, 부피는 정성적인 책임 범위, 연결은 통제된 상호작용을 나타냅니다.
읽기 쉬운 설명과 확대 화면을 제공하는 보충 책임 투영입니다. 구현 범위는 주 운영 모델과 지원 인터페이스를 기준으로 확인합니다.
신원·게이트웨이·오케스트레이션·증거 시스템은 서로 다른 책임을 가집니다. Work별 권한이 구체적인 요청을 중심으로 이들을 연결합니다.
허용된 API 호출은 하나의 사건입니다. 업무 요청 통제에는 목적·범위·실행 제약·증거도 포함됩니다. 제품 간 책임은 겹칠 수 있으며 이는 개념적 구분이지 공급업체 기능 순위가 아닙니다.
누가 어떤 접근·트래픽 정책 아래 어느 엔드포인트를 호출할 수 있습니까?
작업을 수행하기 위해 어떤 단계와 도구를 조율합니까?
이 구체적인 요청에 권한이 있으며, 어떤 경계가 적용되고 어떤 증거가 검토를 지원합니까?
VibePackr의 범위는 지원 연동으로 전달되는 요청으로 제한됩니다. 기존 IAM·게이트웨이·오케스트레이션은 유효한 통제로 유지됩니다.
설명용 요청 따라가기 →행위자와 접근 가능한 자원을 안다고 해서 제안된 모든 작업이 승인되지는 않습니다. 구체적인 업무와 제약을 기준으로 권한을 평가해야 합니다.
이용 자격은 실행 권한이 아닙니다. 승인은 정책을 무효화하지 않으며 기술적 영수증은 최종적인 사람의 인수를 부여하지 않습니다.
제안과 권한 분리 보기 →관측·증거·검증·인수는 서로 다른 질문에 답합니다. 기록은 검토할 주장을 뒷받침하는 범위에서 유용합니다.
변조 흔적 확인용 지문은 변경 감지를 돕습니다. 업무 정확성·규제 준수·고객 인수를 독립적으로 입증하지는 않습니다. 검증은 증거와 기준의 범위에 제한됩니다.
설명용 증거 기록 검토 →개발자·운영자는 익숙한 도구와 작업 흐름을 유지합니다. 지원 연동으로 전달된 동작 요청에 대해 VibePackr는 백그라운드에서 Headless로 실행 경계를 평가합니다.
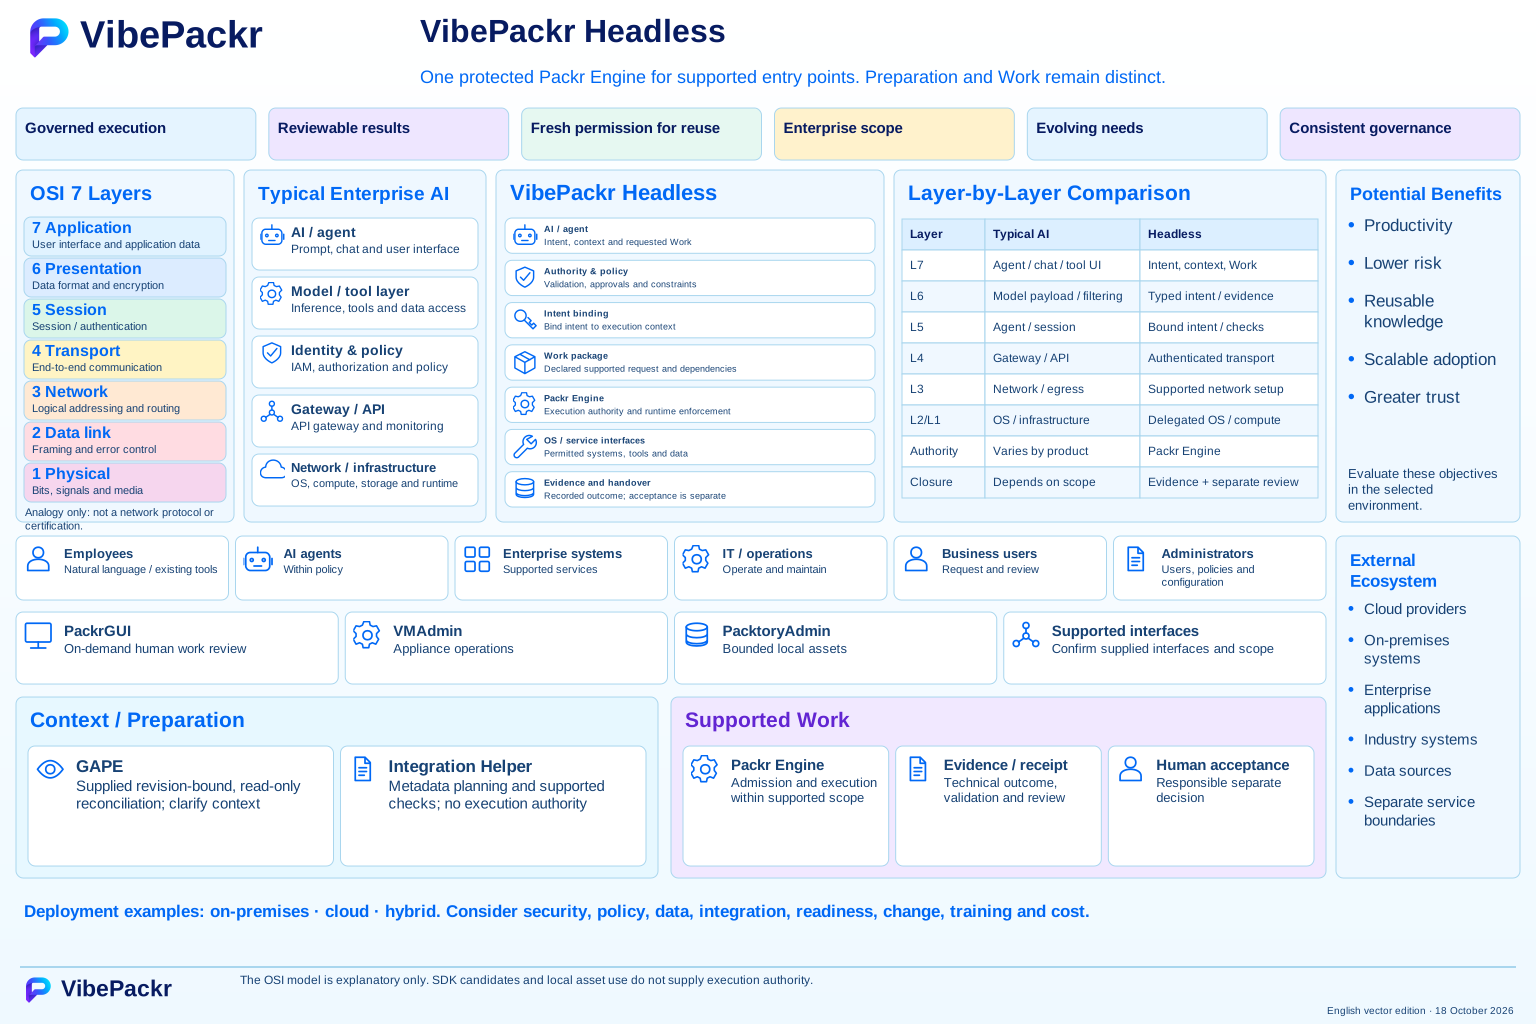
지원 기계 요청과 형식화된 운영 질의는 그래픽 클라이언트를 계속 열어 둘 필요가 없습니다. 지원되고 범위가 정해진 Work만 통제된 실행 경로에 진입하며 보편적인 API·스케줄러를 주장하지 않습니다.
AI의 재무 보고서 요청, 여러 에이전트의 통제된 자원 접근, 설명 가능한 승인 기록, 범위가 정해진 증거와 별도의 인수까지 개요(00)와 설명용 이야기 8개(01–08)를 살펴보십시오.
모델은 제안하고 통제 시스템은 구체적인 Work의 진행 가능 여부를 평가합니다. VibePackr는 모델 공급업체가 아니며 고객의 기존 IAM·게이트웨이·오케스트레이션을 대체하지 않습니다.
BT-OS는 지식과 의도를 명시적으로 구조화한 더 넓은 시스템 아키텍처 안에서 LLM을 교체 가능한 계산 자원으로 다룹니다.
“또 하나의 대시보드가 아닌, 시스템이 입증할 수 있는 상태의 투영.”
기업 이해관계자의 서로 다른 보증 관점으로 하나의 통제된 업무 기록을 표시합니다.
사용자 또는 자동 요청을 수집하고 범위를 정해 구조화된 작업 의도로 정규화합니다. 요청 수집은 실행 승인이 아닙니다.
Request Record / Normalized Work Intent
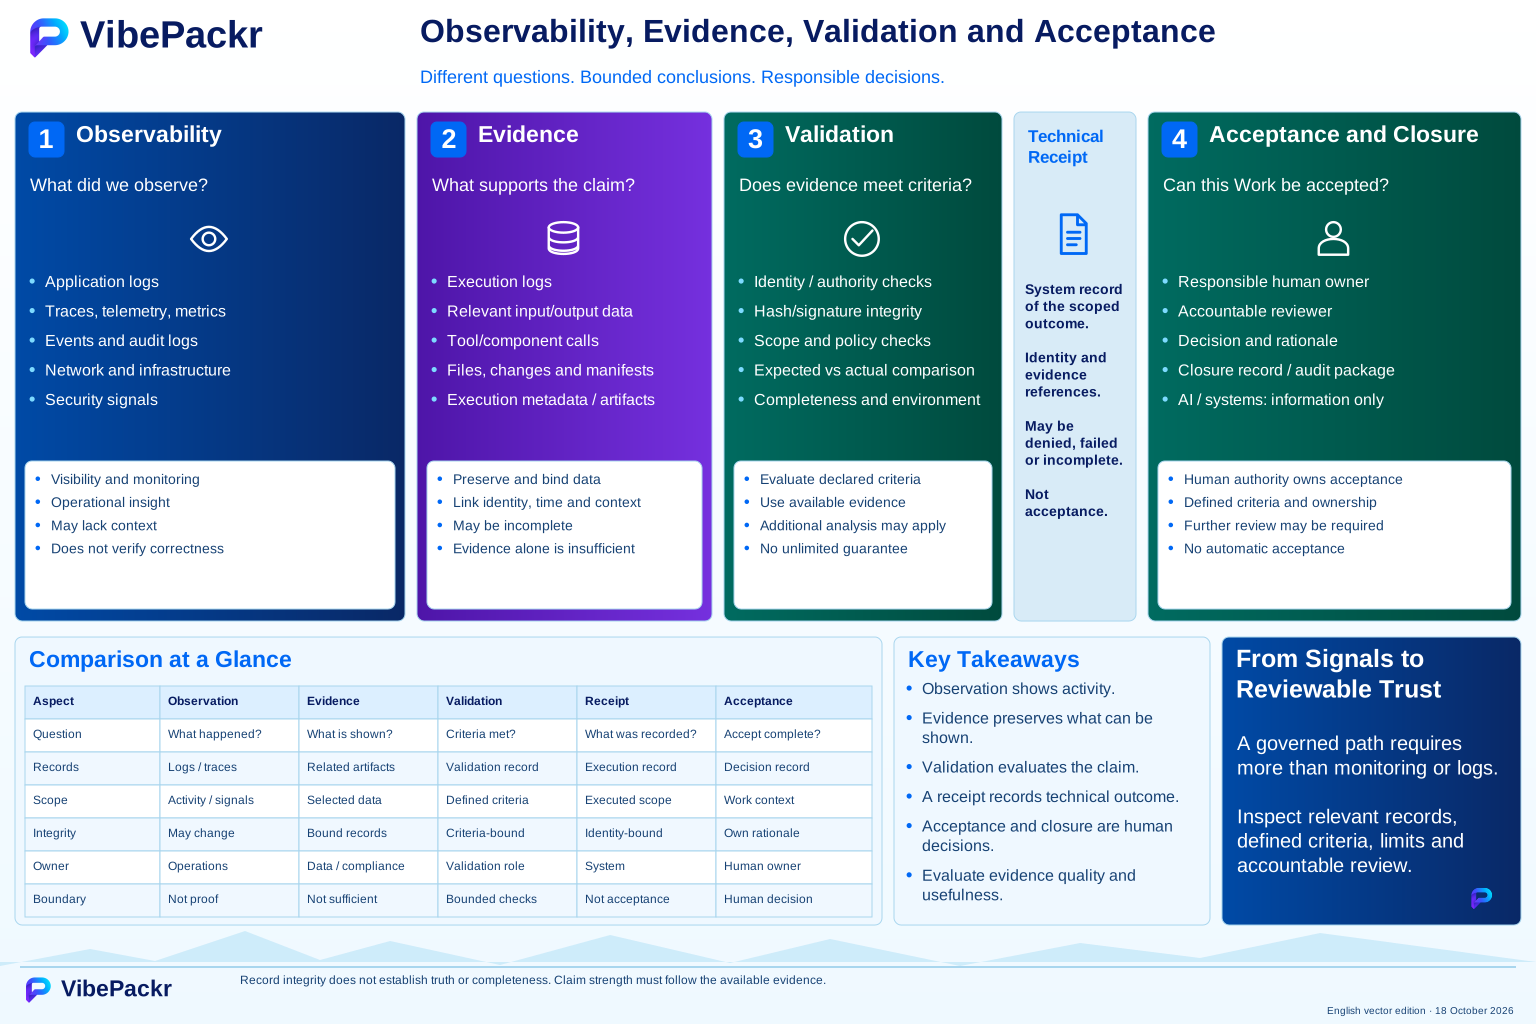
통제된 Work 기록은 서로 다른 검토 질문을 지원합니다. 관찰·증거·검증·영수증·인수·종결은 구분되며 기술적 영수증은 사람이나 업무의 인수가 아닙니다.
고객 통제·단일 테넌트 VM 어플라이언스는 기업용 목표 방식이며 고객 배포 완료·Marketplace 승인·운영 준비를 주장하지 않습니다.
Headless 어플라이언스와 사람용·관리용 클라이언트는 역할이 다릅니다. 단일 테넌트는 격리 목표이며 물리 호스트 하나나 사용자 한 명을 뜻하지 않습니다.
각 고객 프로젝트 전체가 아닌 공통 경계를 표준화합니다. 맞춤형 어댑터·마이그레이션·업무 설계·전환·운영에는 고객 또는 구현 담당자가 필요합니다. 포함되는 제품 결함은 해당 지원 범위를 따릅니다.
공동 책임 →교체 가능한 계산 자원·영속 상태·백업·접근·키·호환 버전은 별도 의존성입니다. 계산 자원 복원은 준비 완료가 아니며 준비 완료는 Work 재개 권한이 아닙니다. 재개 전에 상태·권한을 검증하십시오. 복구 시간·복구 시점·가동률·무손실은 보장하지 않습니다.
복구 경계 →의무는 준거법과 체결된 계약에 따릅니다. 이 설명은 지원 약속·법률 승인·관리형 운영을 만들지 않습니다. 공개 SLA는 초안입니다.
2026년 10월 18일 영문·한국어 백서의 원본 해상도 도표 5개입니다. 각 도표의 범위에 따라 읽으세요. 역할·아키텍처 구상·평가 질문은 릴리스 구성 목록이나 연동 카탈로그, 성과 보장이 아닙니다.
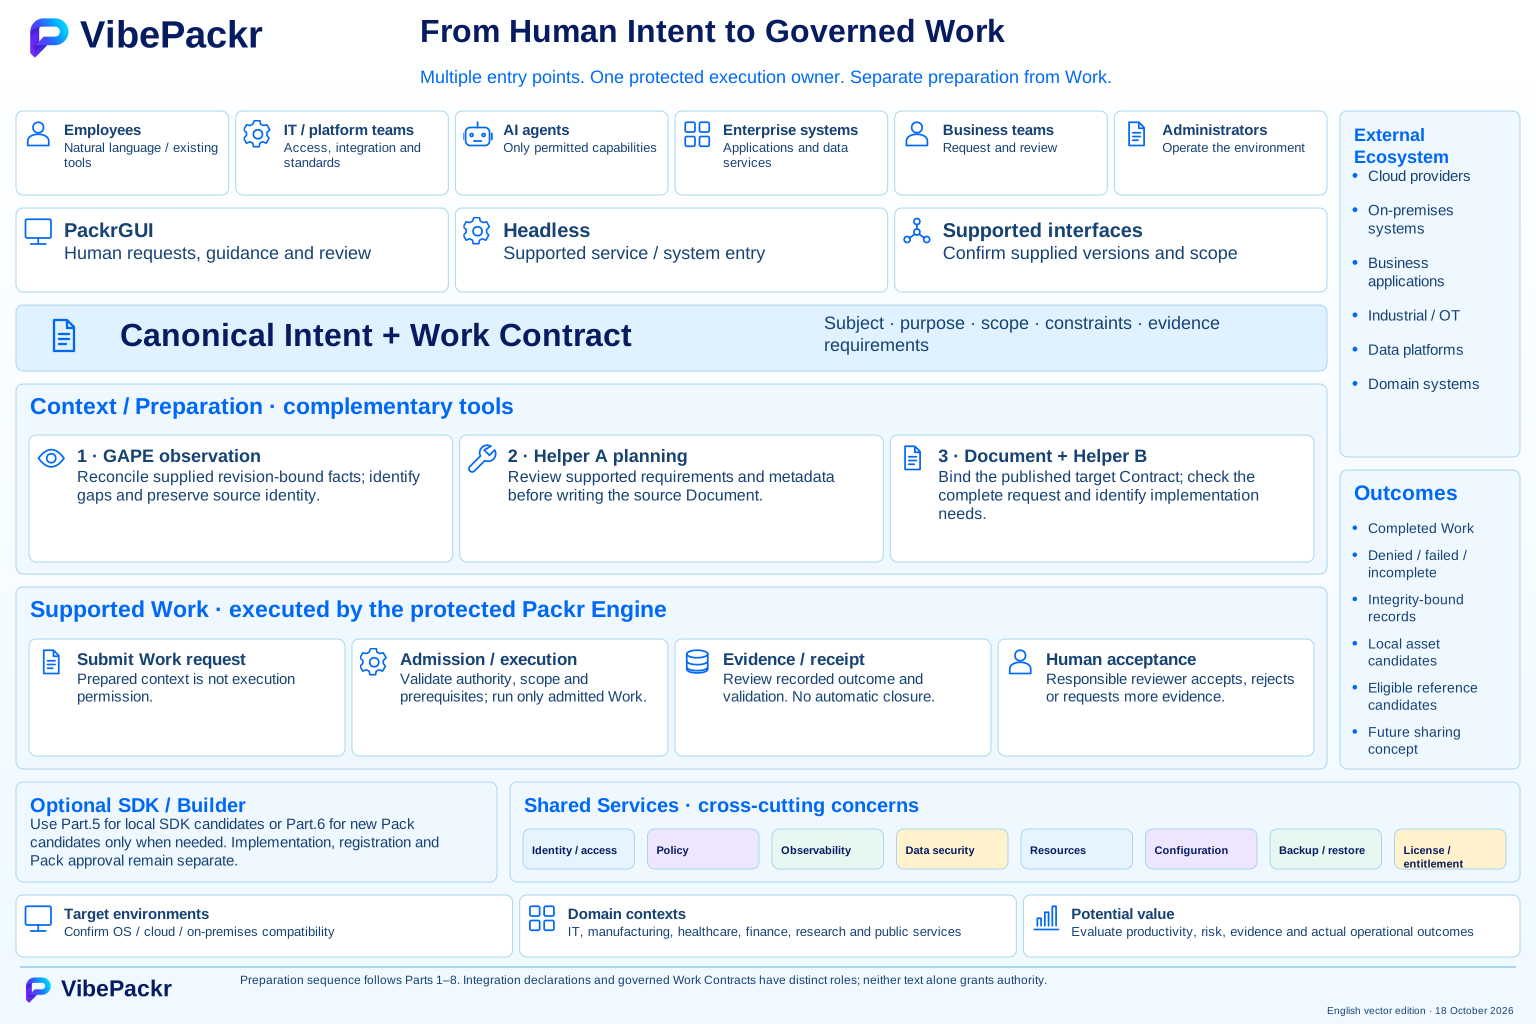
허용된 환경·지원 경로·승인 요구·증거 기준을 정의합니다. 더 넓은 도입을 고려하기 전에 거부·불완전 사례를 평가합니다.
“평가 문의”를 클릭하면 로컬 메일 프로그램이 다음 수신 주소로 열립니다: support@vibepackr.com. 이메일 전송만으로 지원 사례가 등록되거나 어플라이언스가 구성되지는 않습니다. 자격 증명·개인정보·기밀 로그를 포함하지 마십시오.