
하나의 아키텍처.
세 가지 읽는 방법.
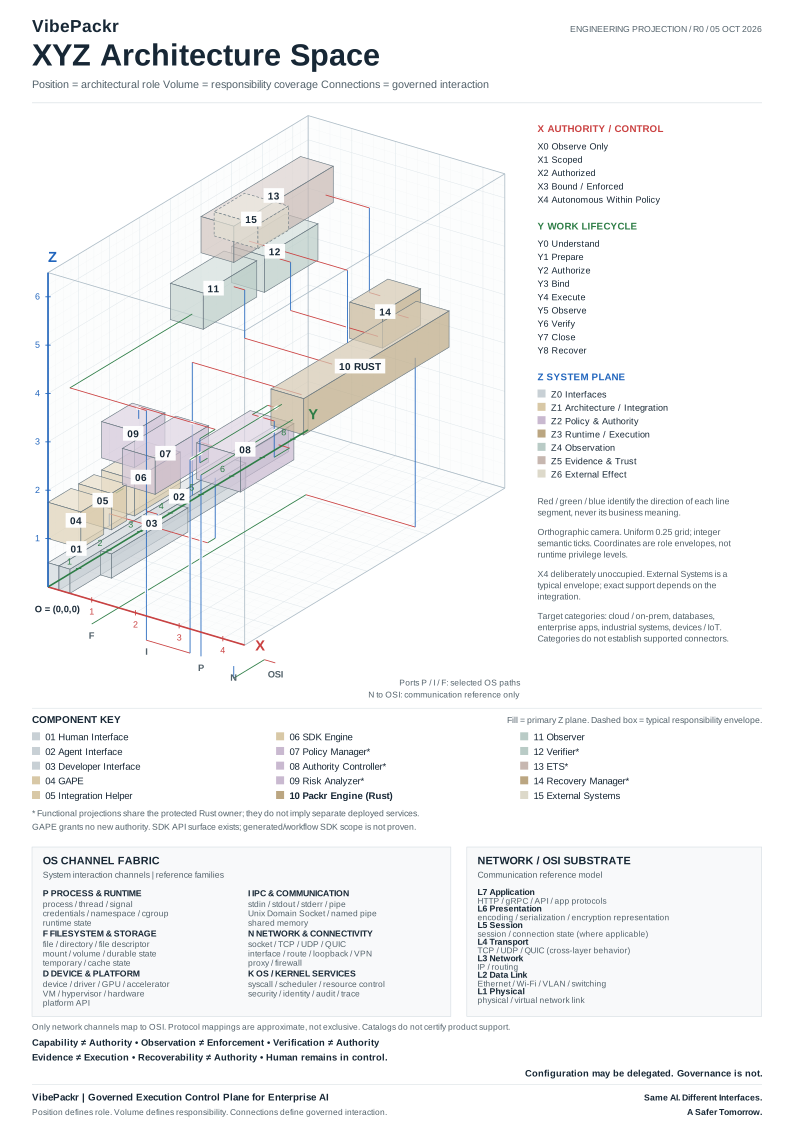
구성요소는 어디에 속하고 언제 참여하며 무엇을 통제할 수 있을까요? VibePackr의 3D 아키텍처 공간은 인터페이스와 준비부터 통제된 실행·증거·복구까지 이 질문들을 하나의 좌표 모델에 배치합니다.
위치는 역할을, 부피는 책임을, 연결은 통제된 상호작용을 나타냅니다.
역할·참여·통제
독립적인 상자들이 하나의 직교 좌표 공간을 차지합니다. 크기는 정성적인 책임 범위를 설명하며 용량·성능·권한의 양을 측정하지 않습니다.
어떤 종류의 통제인가요?
관찰 전용 → 제한 범위 → 권한 부여 → 바인딩 / 강제 → 정책 내 자율.
인터페이스는 관찰·입력 쪽에 있고 Engine은 강제 영역에 있습니다. 이 투영에서 X4는 의도적으로 비워 두었습니다.
언제 참여하나요?
이해 → 준비 → 승인 → 바인딩 → 실행 → 관찰 → 검증 → 종결 → 복구.
긴 상자는 작업 전반의 더 많은 책임에 걸쳐 있습니다. 이는 참여 지도이며 실제로 저장되는 상태 머신의 정확한 순서가 아닙니다.
어떤 아키텍처 역할인가요?
인터페이스 · 아키텍처 / 통합 · 정책 및 권한 · 런타임 / 실행 · 관찰 · 증거 및 신뢰 · 외부 효과.
상자 색상은 주요 평면을 나타냅니다. 하나의 기능은 동일한 보호된 결정 소유자를 유지하면서 여러 평면에 관여할 수 있습니다.
전체 아키텍처 공간 살펴보기
공통 원점의 축에서 시작하십시오. 번호가 붙은 상자를 찾은 뒤 아래 구성요소 범례를 사용하십시오. 세부 내용을 확대하려면 뷰어를 열고, 인쇄하려면 A4 PDF를 다운로드하십시오.
선을 읽는 방법
각 선분은 하나의 좌표를 바꿉니다. 색은 해당 축을 나타내며 연결의 신뢰·성공·활성 상태를 뜻하지 않습니다.
- 빨강: X 방향 이동
- 초록: Y 방향 이동
- 파랑: Z 방향 이동
하나의 연결도 꺾이는 곳에서 색이 바뀔 수 있습니다. 화살촉이나 교차점이 권한을 부여하지 않으며 시각적 교차만으로 공유 인터페이스가 성립하지 않습니다.
경계를 드러나게 유지하기
점선 External Systems 상자는 일반적인 대상 범위를 나타냅니다. 범용 실행 연결은 없습니다. 아래의 OS 및 네트워크 참고 자료는 제품의 Z 평면 밖에 있습니다.
15개 역할, 서로 다른 책임
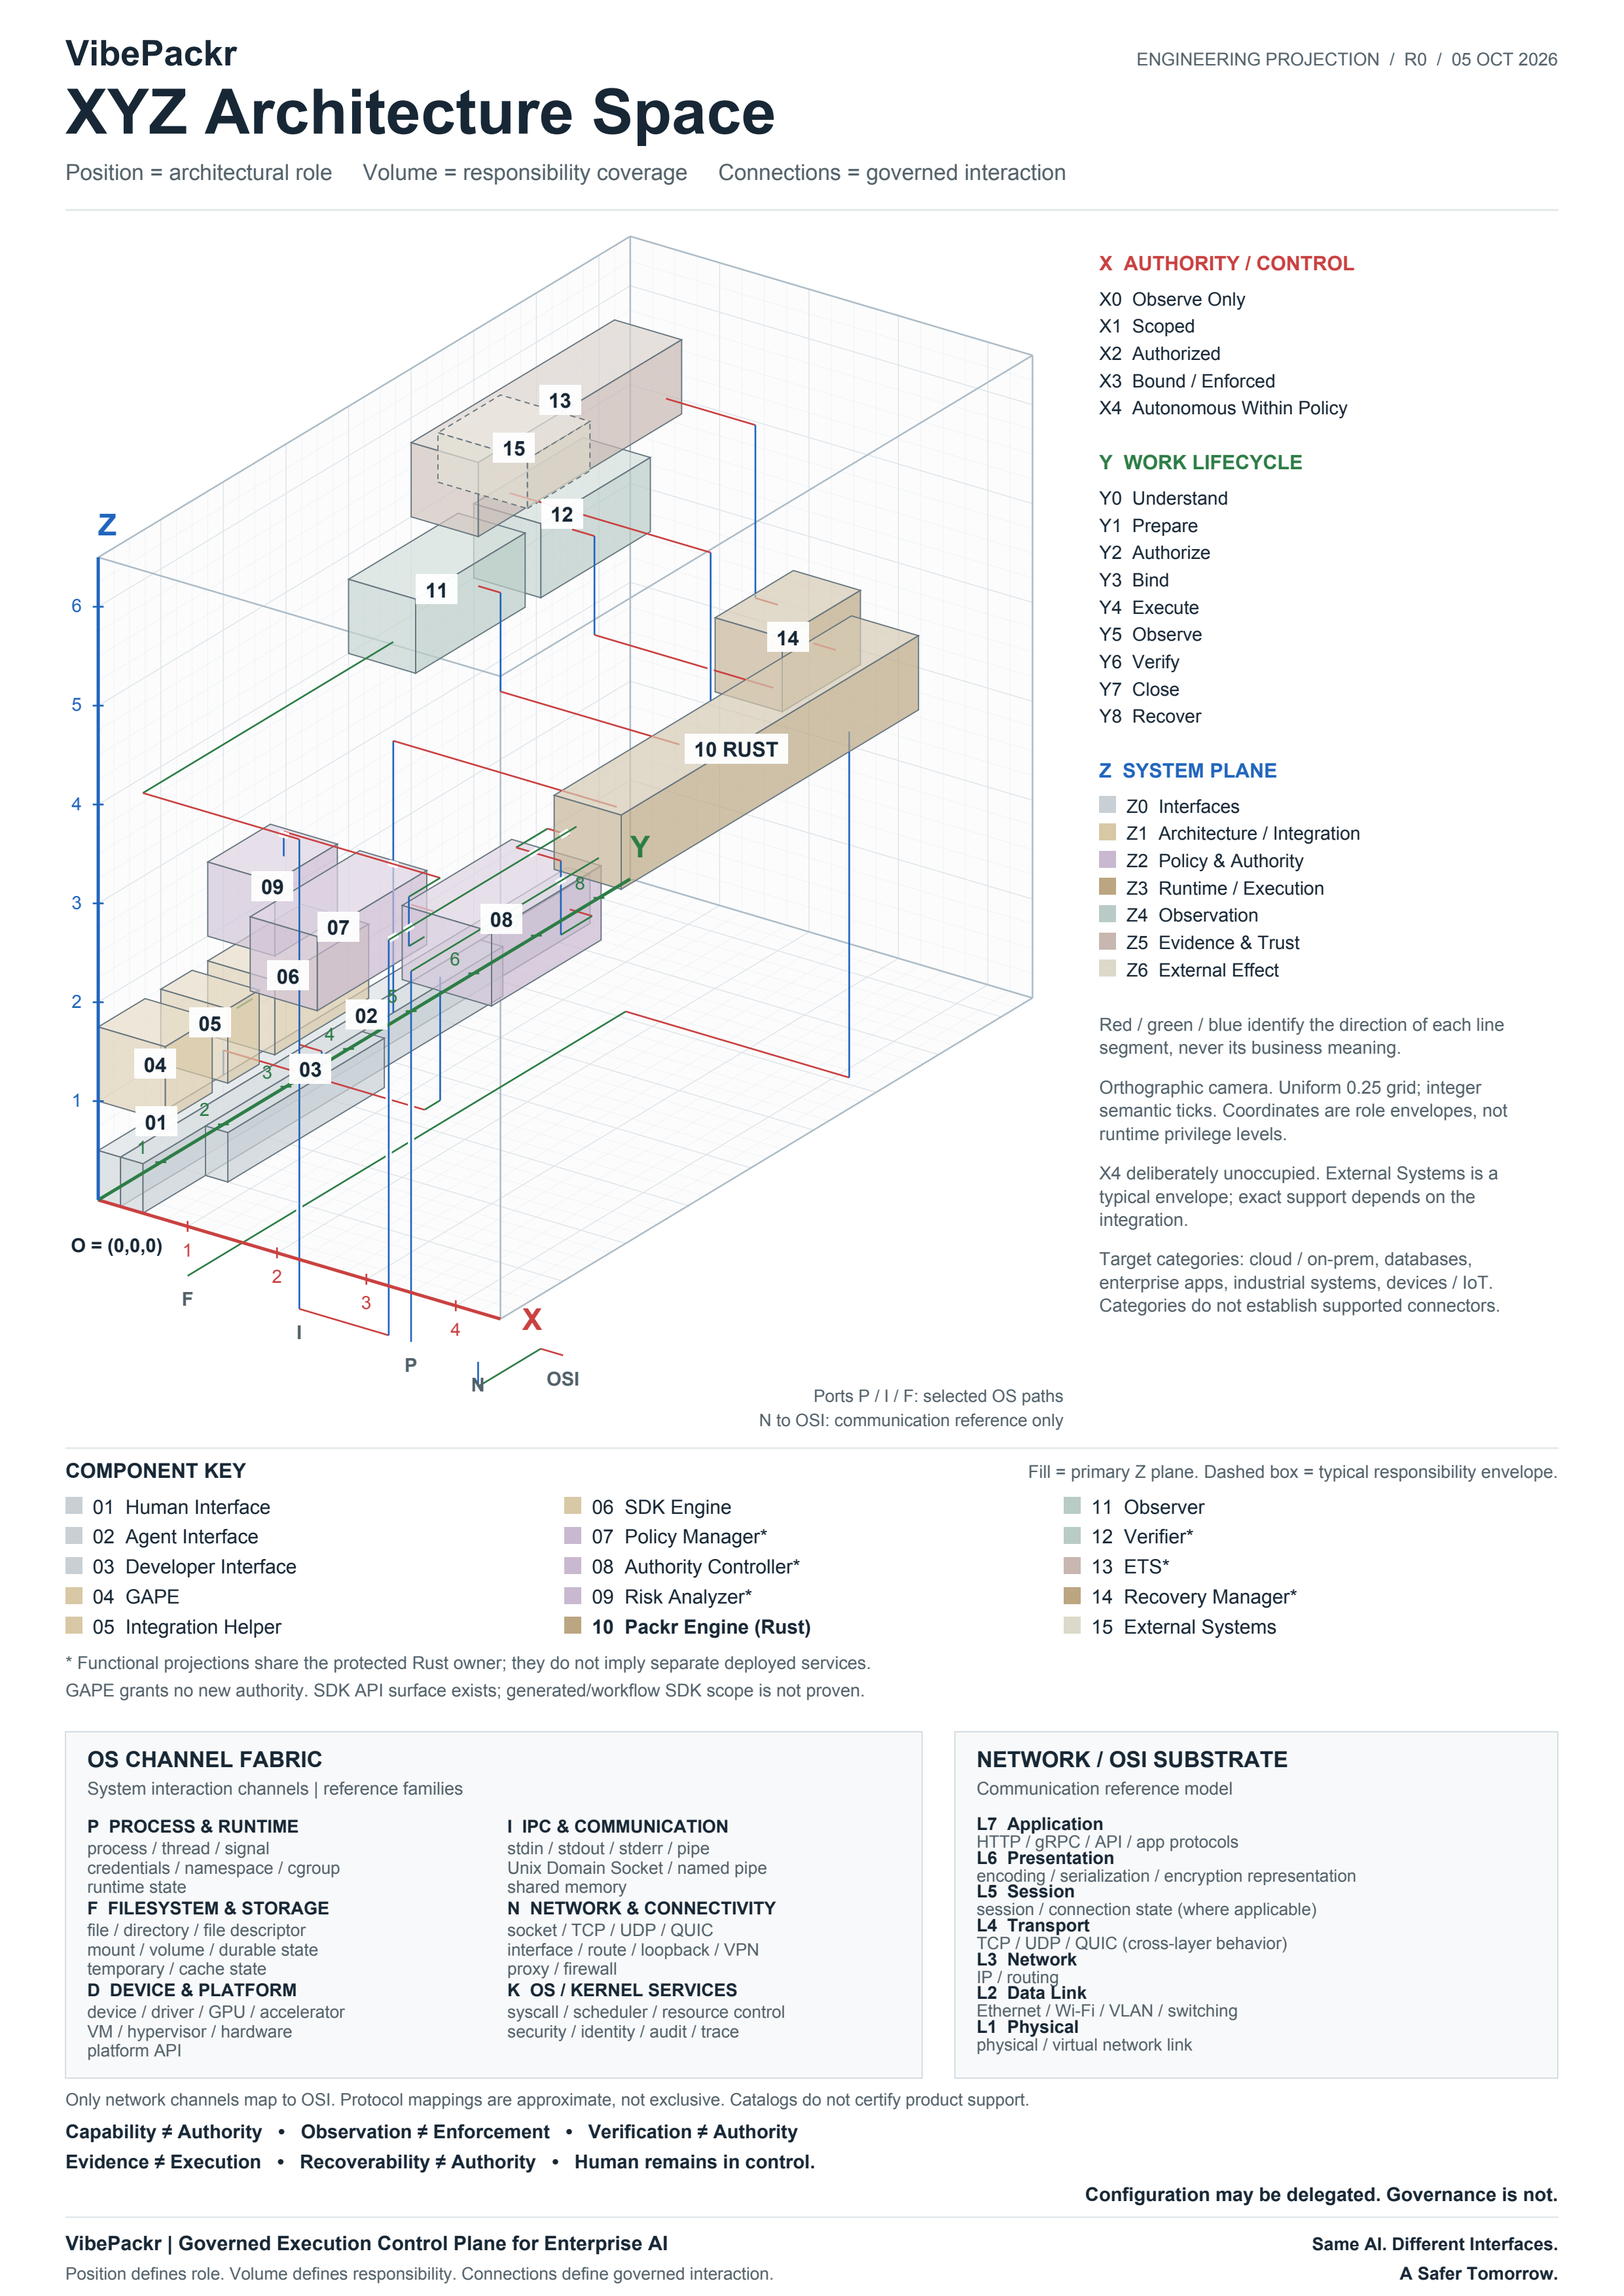
번호는 다이어그램과 일치합니다. Policy Manager와 Authority Controller 같은 이름은 기능적 책임을 나타내며 별도 배포 제품을 의미하지 않습니다.
- 01
사용자 인터페이스(Human Interface)
작업 전반에서 의도·검토·인수 입력을 제공합니다. 사람의 결정은 지원되는 검사를 거쳐 입력되며 화면을 사용한다는 사실이 독립적으로 실행을 승인하지는 않습니다.
- 02
에이전트 인터페이스(Agent Interface)
타입이 지정된 요청을 제출하고 결과를 조회합니다. 에이전트가 작업을 제안할 수 있다는 사실이 진입 검사를 우회하거나 실행 권한을 얻는 근거가 되지는 않습니다.
- 03
개발자 인터페이스(Developer Interface)
준비·바인딩 영역에서 선언과 제한된 통합 입력을 제공합니다. 확장 기능과 실행 허가는 별개입니다.
- 04
GAPE
이해 단계에서 탐색과 아키텍처 이해를 지원합니다. 관찰 내용은 준비의 참고가 되며 새로운 제품 권한을 만들지 않습니다.
- 05
Integration Helper
제한된 통합 준비를 위해 지원되는 입력을 검사하고 정리합니다. 준비된 후보나 계획이 연결·등록·승인된 런타임 통합을 뜻하지는 않습니다.
- 06
SDK Engine
지원 확장에는 공개 타입 인터페이스와 호환성 규칙을 사용하세요. 생성·업무 흐름 연결·전달 요건은 해당 패키지에 제공된 안내를 확인하세요.
- 07
정책 관리자(Policy Manager)
실행 전 정책 정의와 제약 입력을 나타냅니다. 적용되는 보호된 결정은 Packr Engine 안에 남습니다.
- 08
권한 통제기(Authority Controller)
승인·바인딩 단계의 신원·범위·진입·바인딩 검사를 나타냅니다. 실행 거버넌스와 동일한 보호된 Rust 소유자에 속합니다.
- 09
위험 분석기(Risk Analyzer)
통제된 진입에 위험 평가 입력을 제공합니다. 분석은 독립적인 허가의 출처나 무위험 운영 보장이 아닙니다.
- 10
Packr Engine(Rust)
보호된 통제 실행 결정·전이·종결 게이트를 소유합니다. 바인딩 → 실행 → 종결에 걸친 범위는 이 뷰의 중심에 강제 기능을 배치합니다.
- 11
관찰자(Observer)
실행·관찰 단계에서 타입이 지정된 상태와 작업 관찰 정보를 읽습니다. 읽기 전용 가시성은 강제 권한이 아니며 작업을 승인할 수 없습니다.
- 12
검증자(Verifier)
검증·종결 단계의 결과 및 증거 검증을 나타냅니다. 검증 결정은 보호된 소유자에 남으며 검증이 실행 권한을 부여하지는 않습니다.
- 13
ETS
증거 및 신뢰 역할은 범위가 정해진 제품 자산 경로의 신원·무결성·계보·보존을 다룹니다. 모든 Work에 ETS 참조가 있거나 증거가 실행이라는 뜻은 아닙니다.
- 14
복구 관리자(Recovery Manager)
종결·복구 단계의 권한이 부여된 백업·복원·상태 대조를 나타냅니다. 현재 작업 권한은 여전히 필요하며 임의의 외부 되돌리기를 주장하지 않습니다.
- 15
외부 시스템(External Systems)
고객이 통제하는 대상 경계로서 클라우드·온프레미스 시스템·데이터베이스·기업 애플리케이션·기타 해당 대상을 포함합니다. 분류가 입증된 커넥터 목록이나 모든 산업·장치 지원을 뜻하지는 않습니다.
요청 하나의 준비부터 검토까지
범위가 제한된 읽기 작업 하나를 준비한다고 가정해 보십시오. 아래 순서는 역할을 설명하며 새로 실행한 종단 간 시험·자동 파이프라인·모든 Work의 필수 경로가 아닙니다.
- 1
대상 이해 · 04
사용 가능한 GAPE 관찰 자료로 구성요소와 관계를 검토합니다. 의도한 작업의 요구를 확정합니다. 관찰된 구조는 맥락을 제공하며 허가를 주지는 않습니다.
GAPE 검토 예시 읽기 → - 2
지원되는 입력 준비 · 03, 05, 06
지원 선언으로 기능을 설명하세요. Helper 결과에서 후보·누락 요건·거부 사유를 확인한 뒤 정규화와 연동을 검증하고 사용하세요.
선언 및 Helper JSON 예시 살펴보기 → - 3
권한 및 바인딩 평가 · 07, 08, 09, 10
지원되는 실행 전에 정확한 신원·범위·적용 제약·선행 조건을 평가해야 합니다. 준비가 작업을 자동 등록·바인딩·승인하지는 않습니다.
준비에서 실행으로의 경계 읽기 → - 4
기록된 결과 살펴보기 · 10, 11, 12, 13
허용된 작업은 정확한 신원을 따라 상태·결과 검증·사용 가능한 증거를 확인합니다. 실제 로컬 실행은 보존된 Headless 예시를 읽고, 명시된 버전과 범위의 한계를 유지하십시오.
보존된 Headless 실행 따라가기 → - 5
권한 범위 안에서 검토·종결·복구 · 01, 14
해당 보고서를 열고 리비전을 확인하며 검증과 사람의 인수를 구분합니다. 복구는 별도로 통제되는 작업이며 실패만으로 롤백을 입증하거나 이전 효과를 없앨 수 없습니다.
Audit Report 탐색 및 검토 따라가기 →
예시들은 별개의 기록입니다. 연결된 Helper·Headless·GUI 예시는 각각 관찰된 결과를 설명합니다. 하나의 연속 실행이나 새로 검증된 고객 배포로 제시하지 않습니다.
XYZ 공간 밖의 두 참고 자료
운영체제 상호작용과 네트워크 통신은 관련되지만 서로 다릅니다. 파일 쓰기나 로컬 IPC 교환이 반드시 네트워크 스택을 통과하지는 않습니다.
OS 채널 구조(OS Channel Fabric)
여섯 채널 계열은 프로세스·런타임, IPC, 파일시스템·저장소, 네트워크, 장치·플랫폼, OS·커널 서비스를 정리합니다.
선택된 선은 통제된 프로세스 시작·타입 지정 로컬 IPC·영속 상태 저장을 나타냅니다. Observer의 선택된 IPC 관계는 읽기 전용입니다. 연결되지 않은 채널 분류는 참고 맥락이며 직접 접근을 주장하지 않습니다.
네트워크 / OSI 통신 참고 자료
7계층 참고 자료는 애플리케이션 프로토콜부터 물리·가상 네트워크 링크까지의 통신 개념을 설명합니다.
네트워크 채널 계열만 이 참고 자료에 연결됩니다. QUIC 같은 최신 프로토콜은 전통적인 경계를 넘으며, 라벨이 배타적인 매핑이나 나열된 모든 프로토콜의 제품 지원을 주장하지는 않습니다.
한계를 명시한 구조 설명
다이어그램은 구현·계약 증거와 대조되었습니다. 책임 투영이며 배포 목록·새 런타임 시험·지원 커넥터 목록·릴리스 승인이 아닙니다.
- 기능 ≠ 권한
- 관찰 ≠ 강제
- 검증 ≠ 권한
- 증거 ≠ 실행
- 복구 가능성 ≠ 권한
통제권은 사람에게 남습니다.
구성은 위임할 수 있습니다. 거버넌스는 위임하지 않습니다.
이 투영은 인증·성능 결과·고객 배포·새 공급업체 실행을 주장하지 않습니다. 여기서 X4가 비어 있다는 도식상의 선택은 기능이 없다는 판정이 아닙니다. 지원 범위와 제공 여부는 선택한 릴리스 및 배포에 따라 달라집니다.
기업 AI를 위한 통제된 실행 제어 평면
같은 AI, 다양한 인터페이스, 더 안전한 내일.