
AI가 할 수 있는 일과 실행이 허용된 일은 다릅니다.
AI는 제안할 수 있습니다. 실행에는 통제된 권한이 필요합니다. AI 기능과 실제 변경 사이의 경계, 기술적 성공만으로 실행 승인을 입증할 수 없는 이유를 살펴봅니다.
영문 기술 백서 · 2026년 10월 7일 · 그림 25 · 47쪽; 해설 · 49쪽
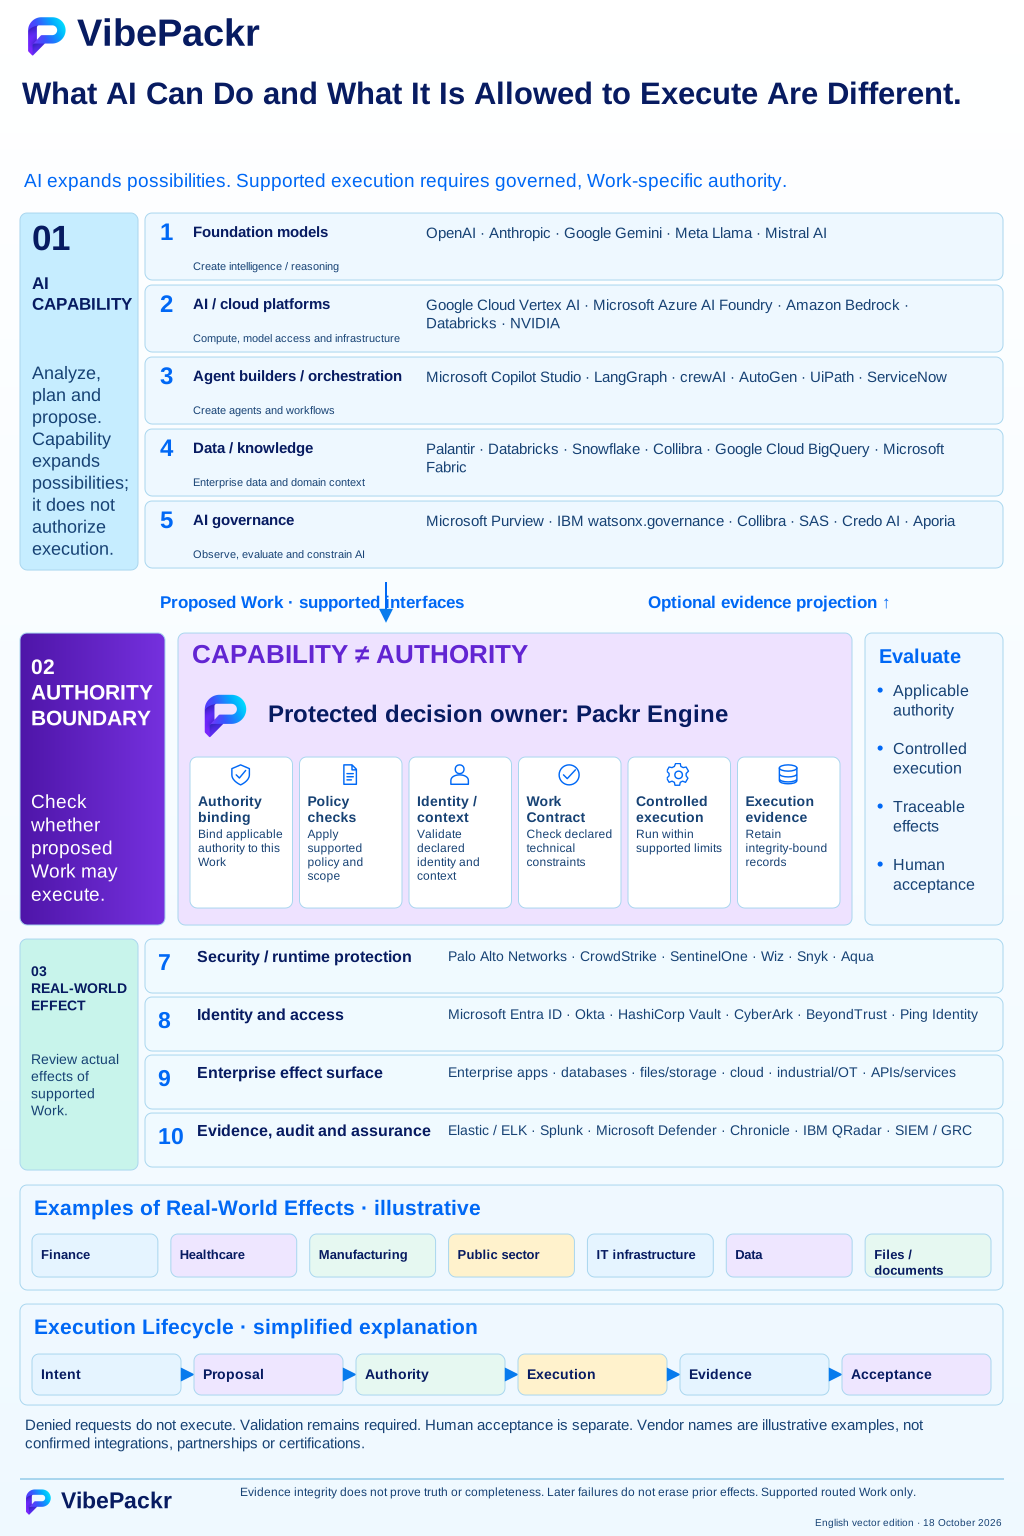
전체 영문 이미지 다운로드이미지를 연 뒤 브라우저의 뒤로 가기로 돌아옵니다.
도해 상세 읽기
1. 기반 모델
모델 능력을 제공하며 Work별 권한을 주지는 않습니다. 유능한 모델이 제안 작업의 허가를 독립적으로 부여하지 않습니다.
설명용 예: OpenAI; Anthropic; Google Gemini; Meta Llama; Mistral AI.
2. AI 및 클라우드 플랫폼
모델·도구·관리형 서비스·인프라를 제공합니다. 플랫폼 접근과 Work 허용은 서로 다른 질문에 답합니다.
설명용 예: Google Cloud Vertex AI; Microsoft Azure AI Foundry; AWS Amazon Bedrock; Databricks; NVIDIA.
3. 에이전트 구축 및 오케스트레이션
에이전트를 만들고 흐름을 조정합니다. 단계를 조정한다고 해당 단계가 만들 수 있는 모든 영향을 허가하는 것은 아닙니다.
설명용 예: Microsoft Copilot Studio; LangGraph; crewAI; AutoGen; UiPath; ServiceNow.
4. 데이터 및 지식
승인된 기업 데이터·도메인 맥락을 제공합니다. 접근·처리 권리·출처 정확성·출처 이력에는 각각 담당자가 필요합니다.
설명용 예: Palantir; Databricks; Snowflake; Collibra; Google Cloud BigQuery; Microsoft Fabric.
5. AI 거버넌스
선택한 제품 범위의 AI를 관찰·평가·제한합니다. 거버넌스·보안 통제는 겹칠 수 있으며 이 지도는 공급업체 능력 순위가 아닙니다.
설명용 예: Microsoft Purview; IBM watsonx.governance; Collibra; SAS; Credo AI; Aporia.
6. VibePackr 제품
보호된 Packr Engine이 지원 Work의 권한·정책·범위를 평가합니다. 허용 Work는 지원 제약 안에서 실행될 수 있고 거부 시 해당 요청은 중단됩니다. 결과 검증·연결 증거가 검토를 돕습니다.
7. 보안 및 런타임 보호
운영 환경의 보안·런타임 통제를 구성하고 검증하세요. 이 아키텍처의 공급업체 로고는 예시이므로 실제로 배포할 통제를 선택해 검증해야 합니다.
설명용 예: Palo Alto Networks; CrowdStrike; SentinelOne; Wiz; Snyk; Aqua.
8. ID 및 접근
기존 IAM·PAM·비밀 관리 책임을 유지합니다. 인증·리소스 접근 가능성은 Work별 충분한 권한이 아닙니다.
설명용 예: Microsoft Entra ID; Okta; HashiCorp Vault; CyberArk; BeyondTrust; Ping Identity.
9. 기업 영향 대상
앱·데이터베이스·파일·클라우드 리소스·산업 시스템·API는 설명용 대상 분류이며 시험한 커넥터 목록이 아닙니다. 사용 전 구체적 작업·지원 인터페이스·권한을 확인합니다.
10. 증거·감사·보증
기록은 기술·보안·업무 검토를 지원합니다. 무결성·검증·사람 인수·종결을 구분합니다. 가져온 로그가 과거 작업에 소급 권한을 주지 않습니다.
설명용 예: ELK; Splunk; Microsoft Defender; Chronicle; IBM QRadar; SIEM·GRC 분류.
통제된 워크플로우 하나에 이 경계 적용.
기업 AI 흐름 하나를 선택하고 필수 권한·정책 조건·인수 전 증거를 검토합니다. 11단계 PoC 가이드를 사용하거나 아키텍처 팀과 한정된 평가 범위를 협의하십시오.
연락 경계 안내: “평가 문의”를 클릭하면 로컬 메일 프로그램이 다음 수신 주소로 열립니다: support@vibepackr.com지원 티켓을 자동 생성하거나 환경을 설정하지는 않습니다. 자격 증명·개인정보·기밀 로그는 제외하십시오.